概述 #
本指南說明如何透過本公司客戶入口網站(Client Area)管理不由本公司管理的外部網域(在其他公司註冊商註冊的網域)的 DNS 記錄。
關鍵是在客戶入口網站中建立區域(DNS 管理的對象網域),事先遷移並建立必要的 DNS 記錄,然後在外部註冊商端將名稱伺服器(NS)切換到本公司的 DNS 伺服器。
在 Client Area 的 DNS SERVICE 中為目標網域建立區域。
從目前的 DNS 匯入設定或手動註冊。
在外部註冊商端將名稱伺服器替換為本公司的 DNS 伺服器。
重要事項(請先閱讀:如何防止意外) #
- 切換 NS 的瞬間,權威 DNS 就會切換到本公司的 DNS。如果切換時新區域沒有所有必要記錄,網站 / 電子郵件 / 各種驗證將立即受到影響。
- 特別是電子郵件相關記錄(MX / SPF / DKIM / DMARC)、驗證 TXT(Google / Microsoft / 各種 SaaS / SSL 自動續訂等)、CAA 和 SRV 在遷移時經常被遺忘。
- 如果網域已啟用 DNSSEC,可能需要更新 / 刪除 DS 記錄(見下文)。
免責聲明和支援資訊 #
- 本指南總結了典型的操作範例。根據您的網域設定和外部服務(電子郵件、各種 SaaS、SSL 自動續訂等),所需的 DNS 記錄和遷移步驟可能有所不同。
- 對於因遵循本指南而產生的任何間接或後果性損害(機會損失、業務中斷、電子郵件傳遞失敗等),本公司概不負責。
- 如果您有疑問 / 難以判斷影響範圍 / 已啟用 DNSSEC / 要遷移包括電子郵件,請在開始作業前從本公司客戶入口網站開立支援工單進行諮詢(我們將根據您的情況提供確認項目的指導)。
前提條件(準備) #
- 您可以登入本公司客戶入口網站
- 您的帳戶包含 DNS SERVICE(DNS 管理服務)
- 您有權限在目標網域的註冊商(例如:お名前.com / Cloudflare Registrar 等)變更名稱伺服器
- 您可以存取目前的 DNS 設定(目前的 DNS 管理畫面或區域檔案 / 記錄清單)
- 您想要新增或變更的 DNS 記錄資訊(例如:A 記錄 IP、MX 主機名稱、TXT 值等)
切換前檢查清單(建議:切換 NS 前務必執行) #
- 記錄目前的 DNS 記錄清單(A / AAAA / CNAME / MX / TXT / CAA / SRV / NS 委派等)
- 確認電子郵件相關 TXT 記錄:SPF(
v=spf1)、DKIM(selector._domainkey)、DMARC(_dmarc) - 確認驗證和自動化 TXT 記錄:
_acme-challenge、Google / Microsoft / 各種 SaaS 驗證 TXT 等 - 檢查 DNSSEC(如已啟用,請參閱「DNSSEC 注意事項」)
- 如果您有預定的切換日期:若可能,請事先縮短 TTL(例如:300–600 秒)
※TTL 縮短應先在「目前 DNS 端」進行,可能需要一段時間才會生效。
操作步驟 #
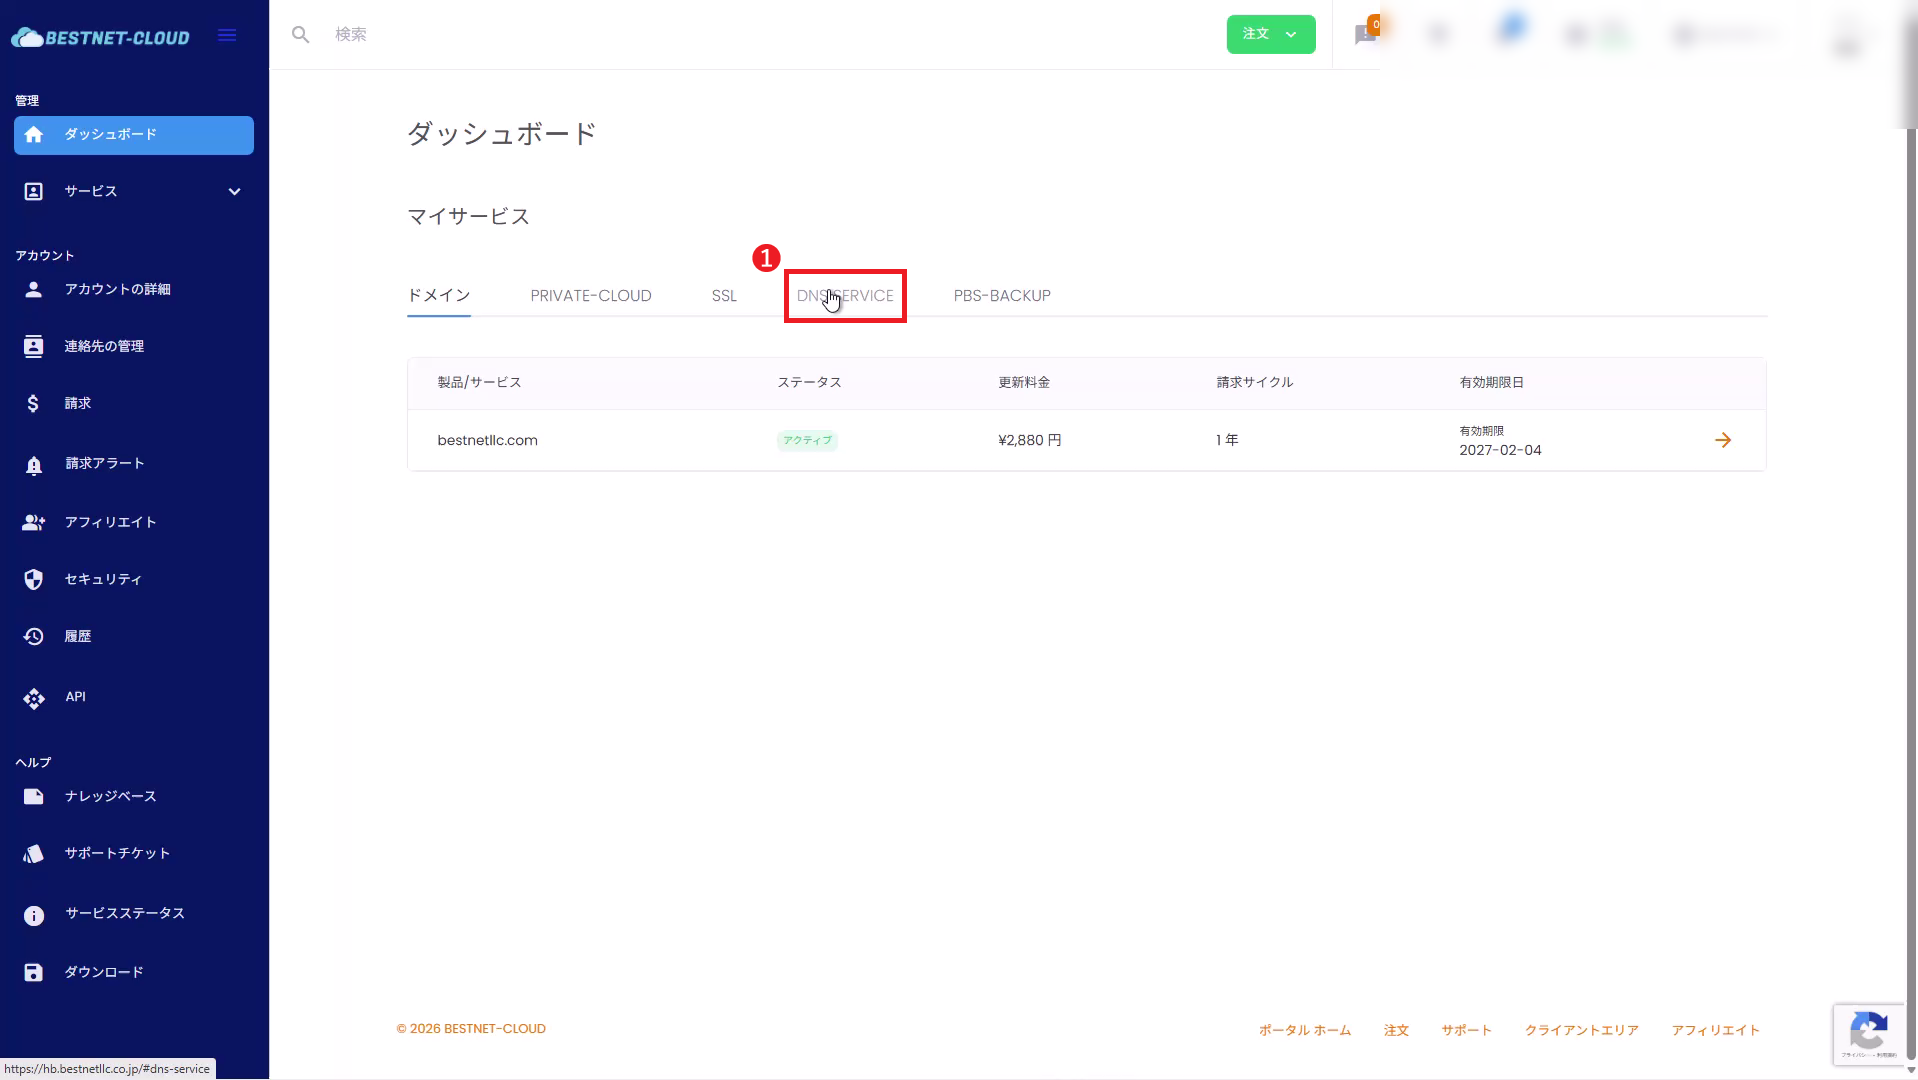
1開啟 DNS SERVICE #
從左側選單開啟 DNS SERVICE。
2新增 DNS 區域(外部網域) #
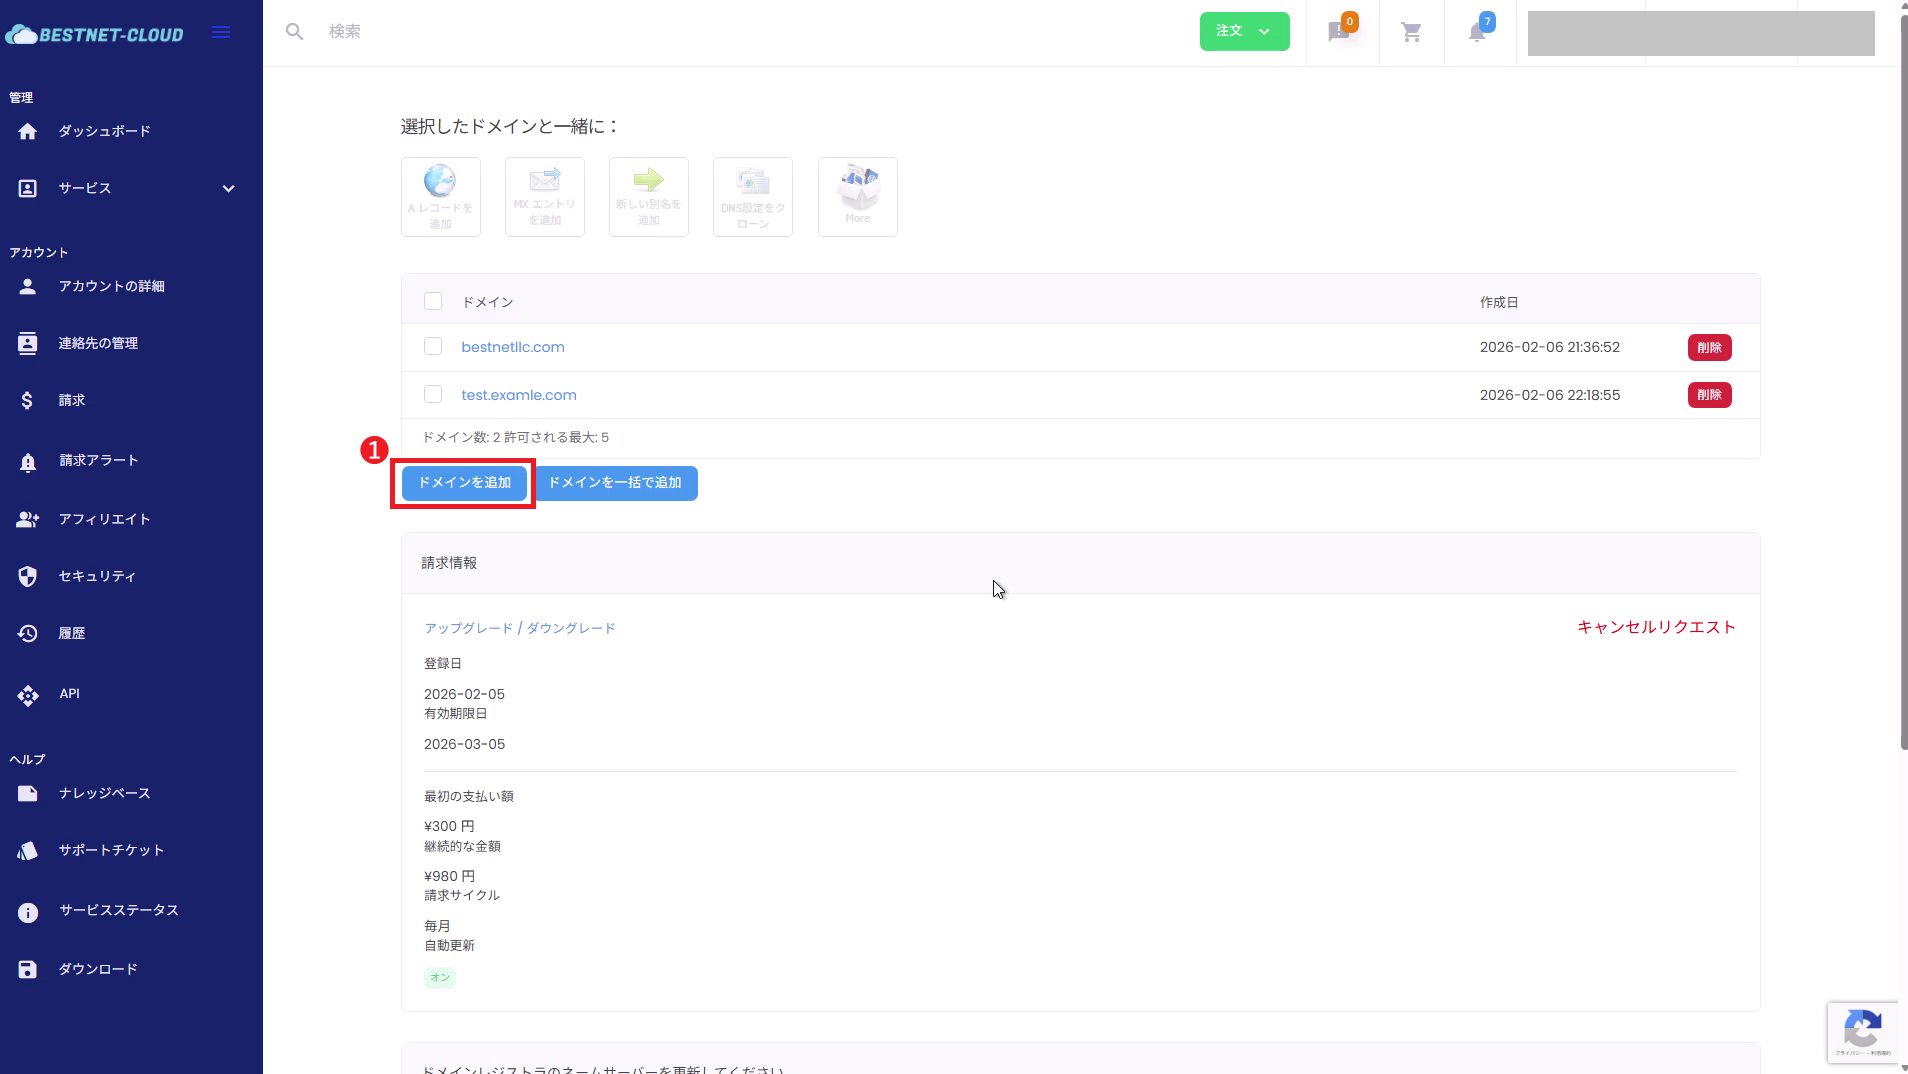
2-1. 點擊「新增網域」
在 DNS SERVICE 的管理畫面中,點擊新增網域。
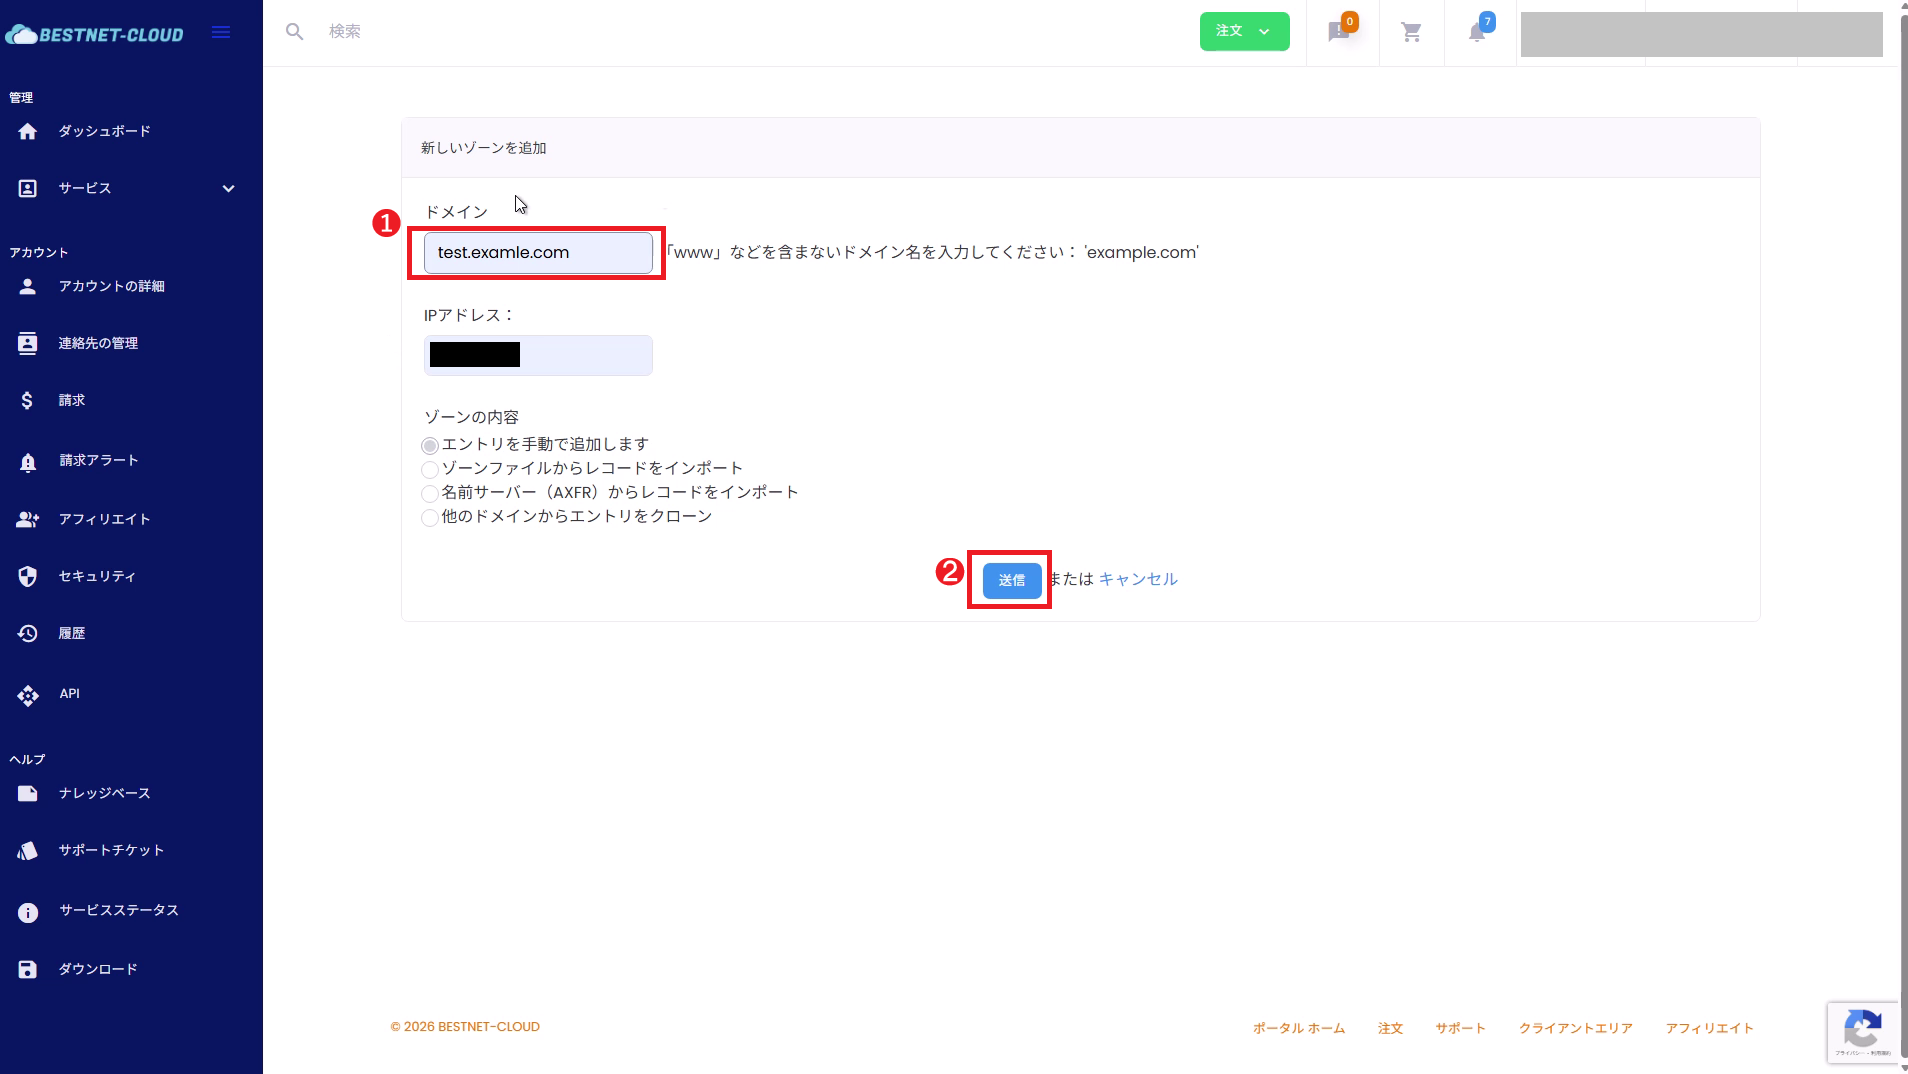
2-2. 輸入網域名稱並送出
在「新增區域」畫面中,輸入目標網域。
- 網域:輸入根網域,不含 www,例如
example.com - IP 位址:基本上建議留空(之後再明確新增必要的記錄較為安全)
※如因作業需求須在此輸入,請依照「是否自動建立 A 記錄」等畫面規格操作。 - 區域內容:如有既有 DNS,可能的話選擇匯入(區域檔案 / AXFR 等)較為安全。如需手動遷移,請選擇「手動新增項目」。
輸入完成後,點擊送出。
3(建議)匯入目前的 DNS 設定 / 手動遷移 #
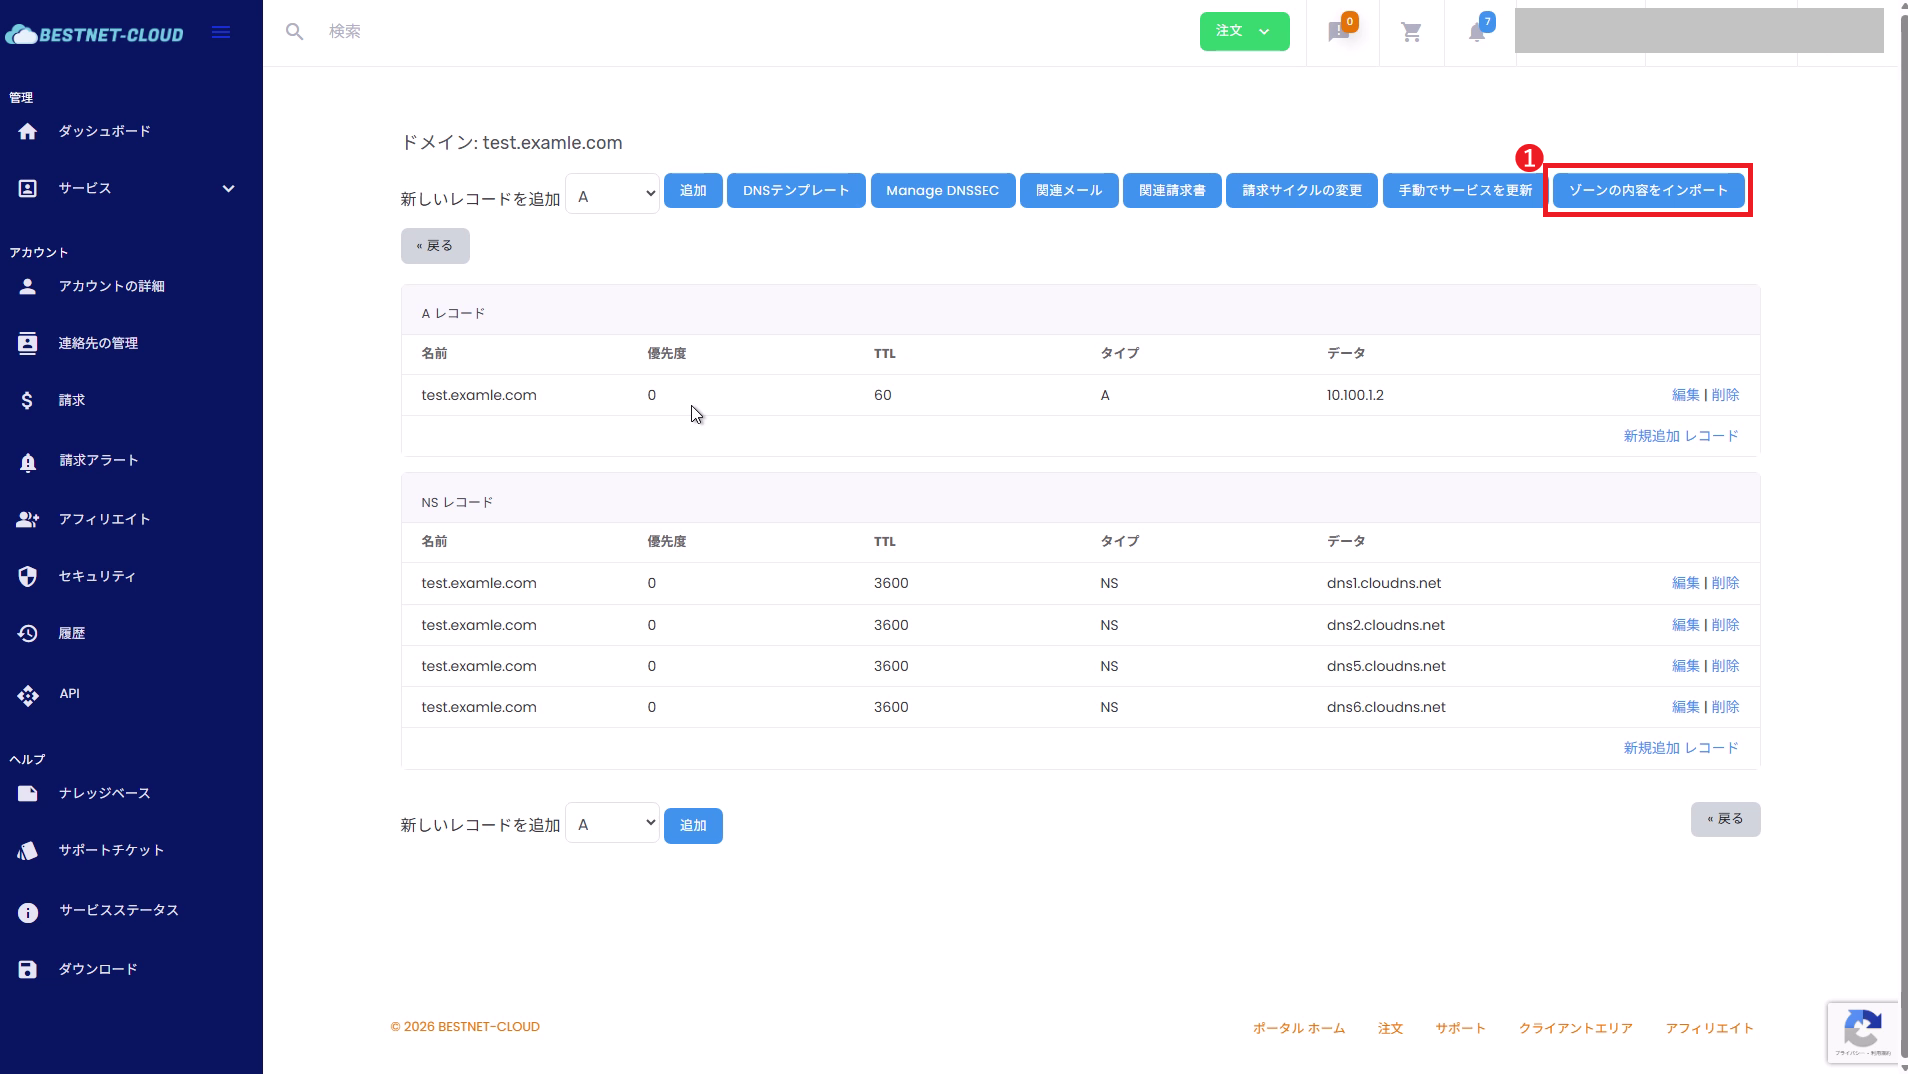
在 NS 切換之前,將目前 DNS 中存在的記錄遷移至本公司 DNS 服務端。
這是最能防止事故的關鍵點。
- 若可能,請使用「匯入區域內容」(區域檔案 / AXFR 等)。
- 若無法匯入,請參照目前 DNS 的記錄清單手動建立。
- MX、SPF(TXT)、DKIM(TXT)、DMARC(TXT)
- 驗證 TXT(Google / Microsoft / 各種 SaaS)
- 用於 SSL 自動續訂等的
_acme-challenge(TXT) - CAA、SRV、子網域委派(NS)
4新增、調整 DNS 記錄(例:A 記錄) #
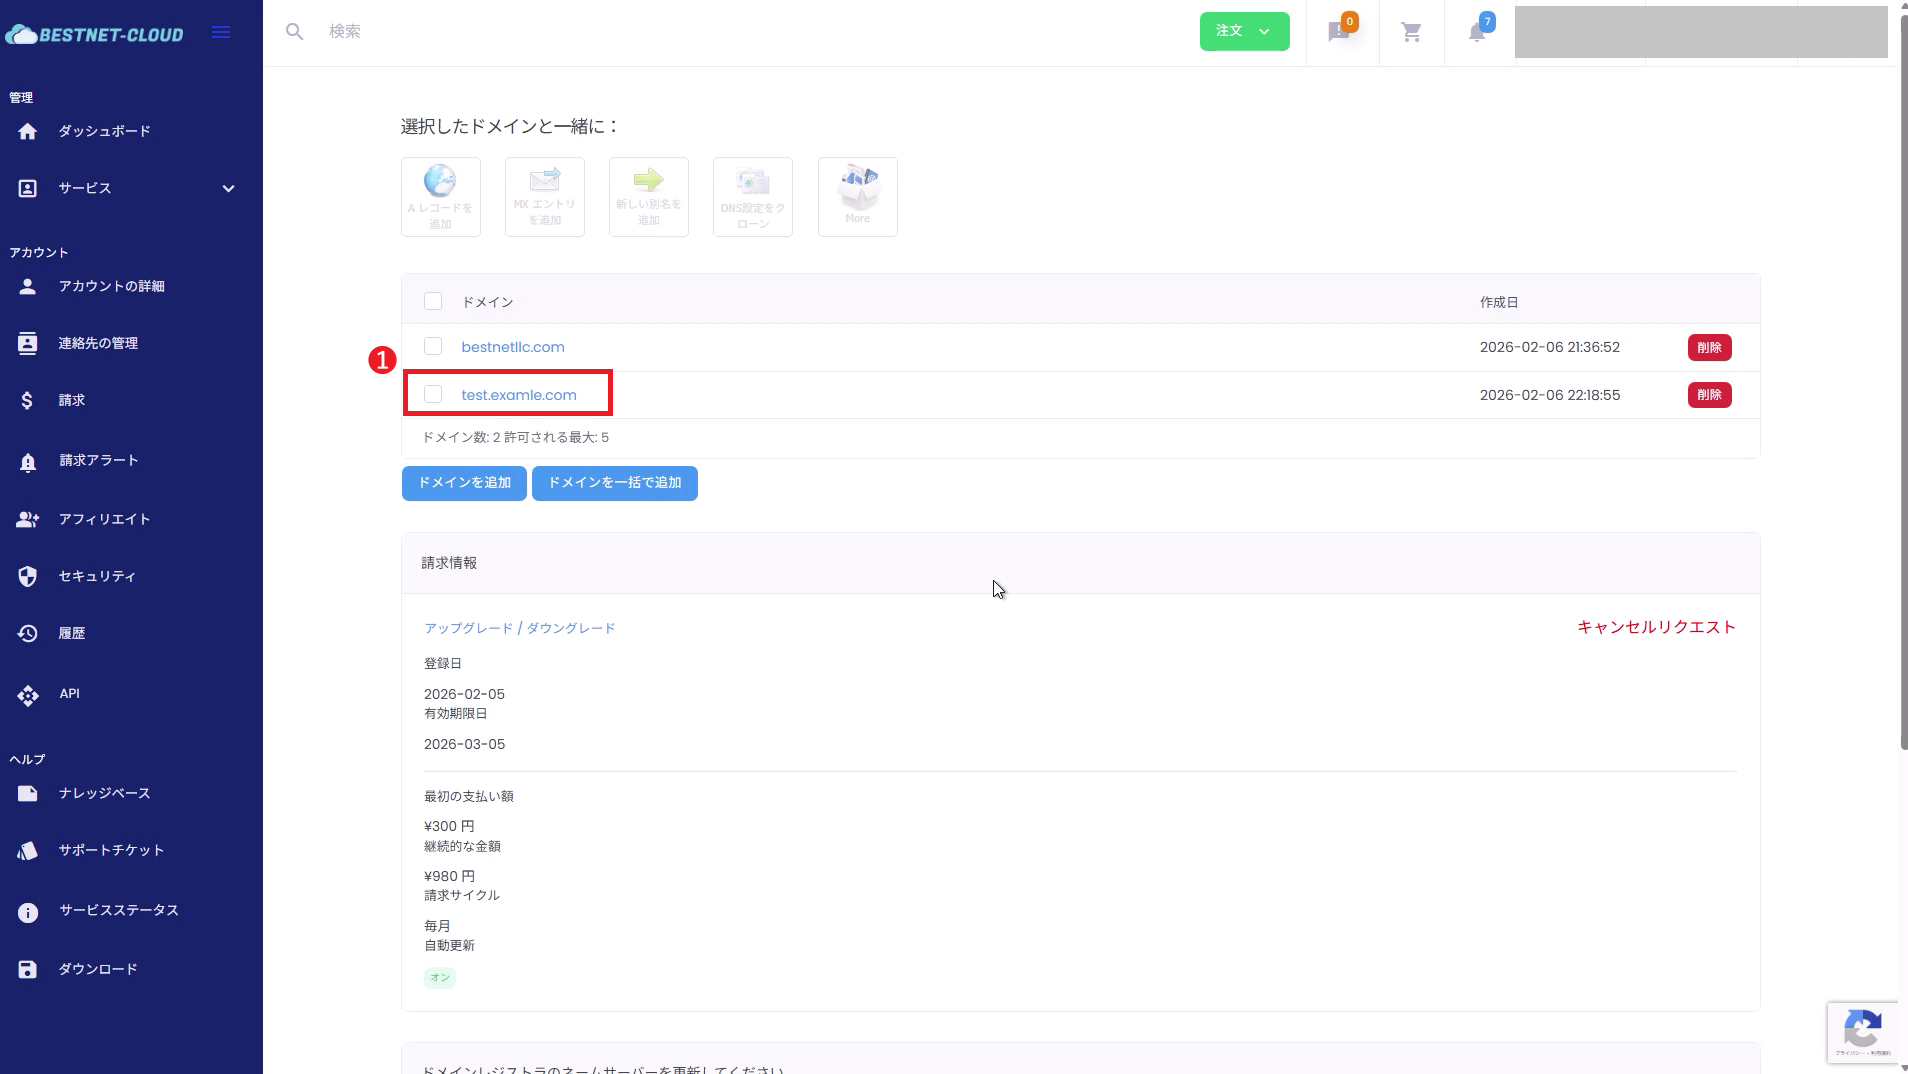
4-1. 開啟目標網域(區域)
從網域清單中點擊要編輯的網域名稱,開啟區域詳細資訊。
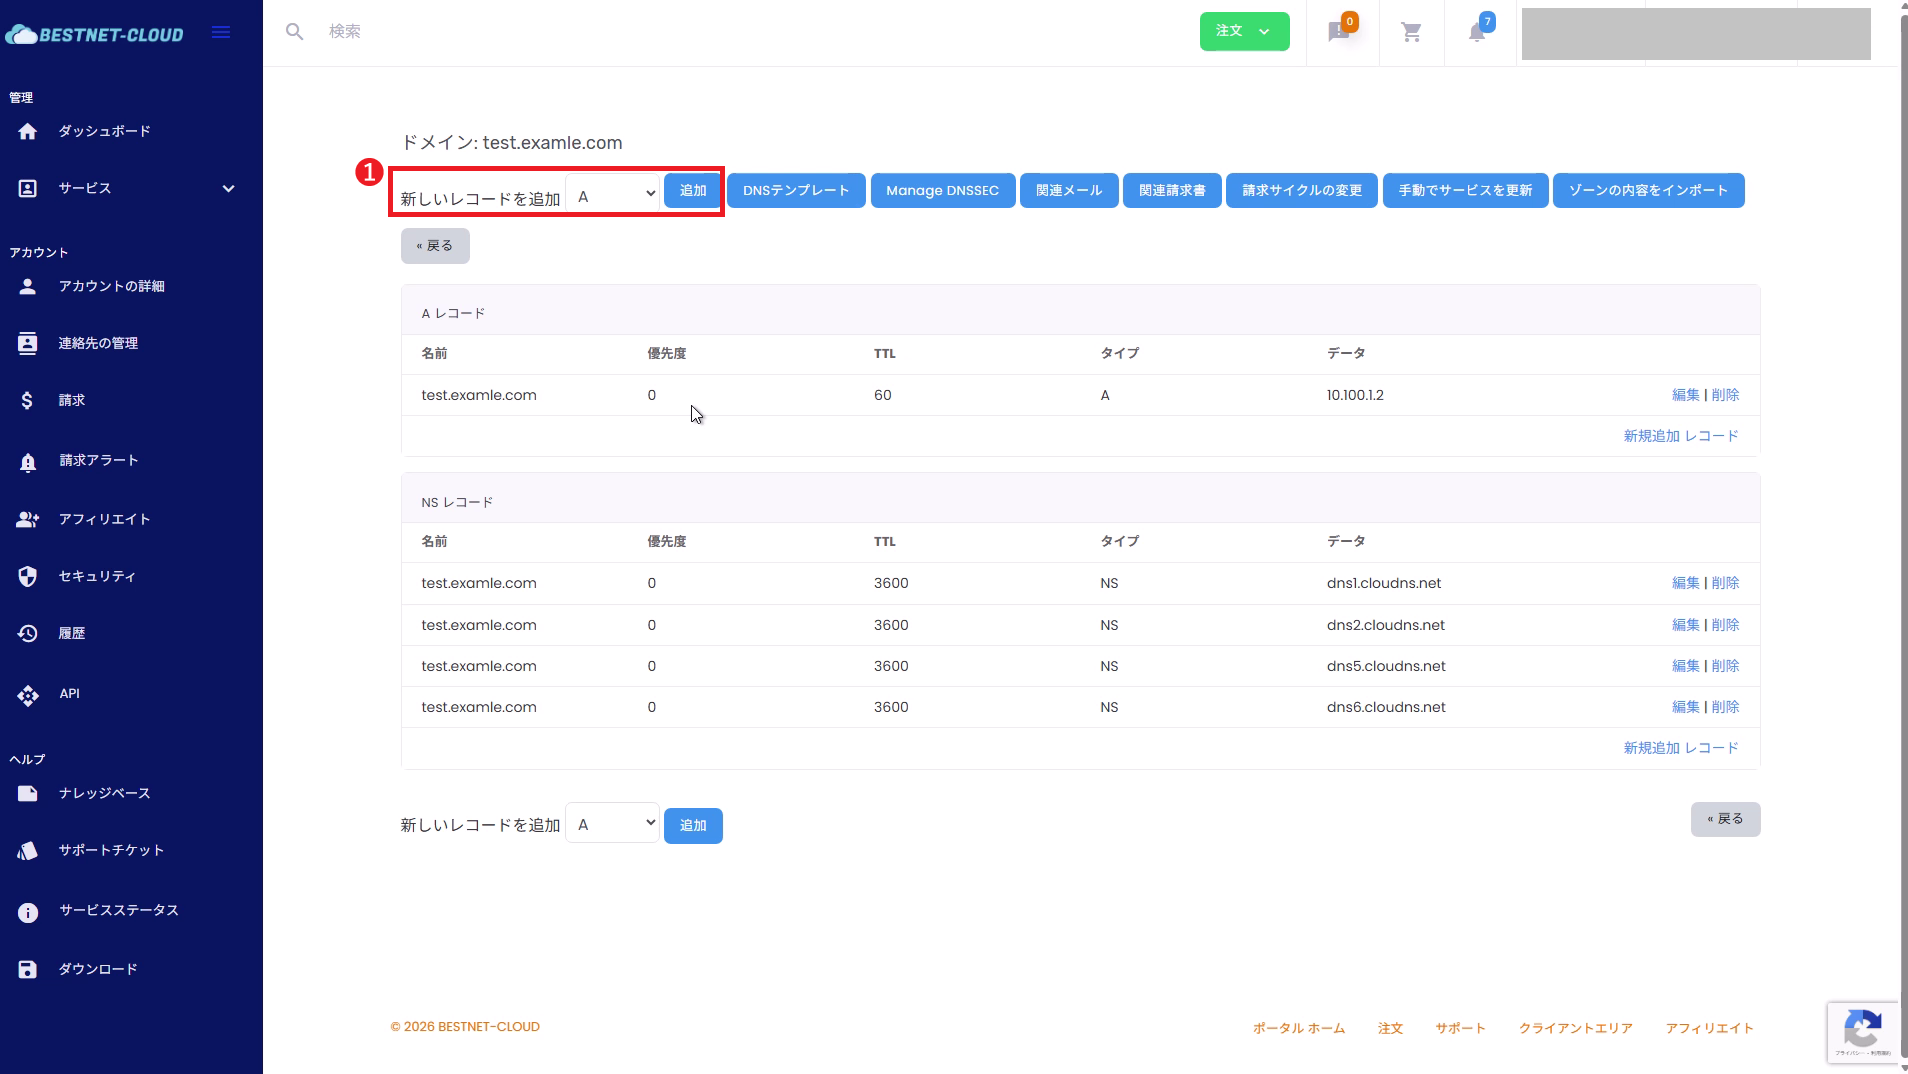
4-2. 選擇記錄類型並點擊「新增」
在區域詳細資訊上方的「新增記錄」處,選擇要新增的記錄類型 (A / CNAME / MX / TXT 等),然後點擊新增。
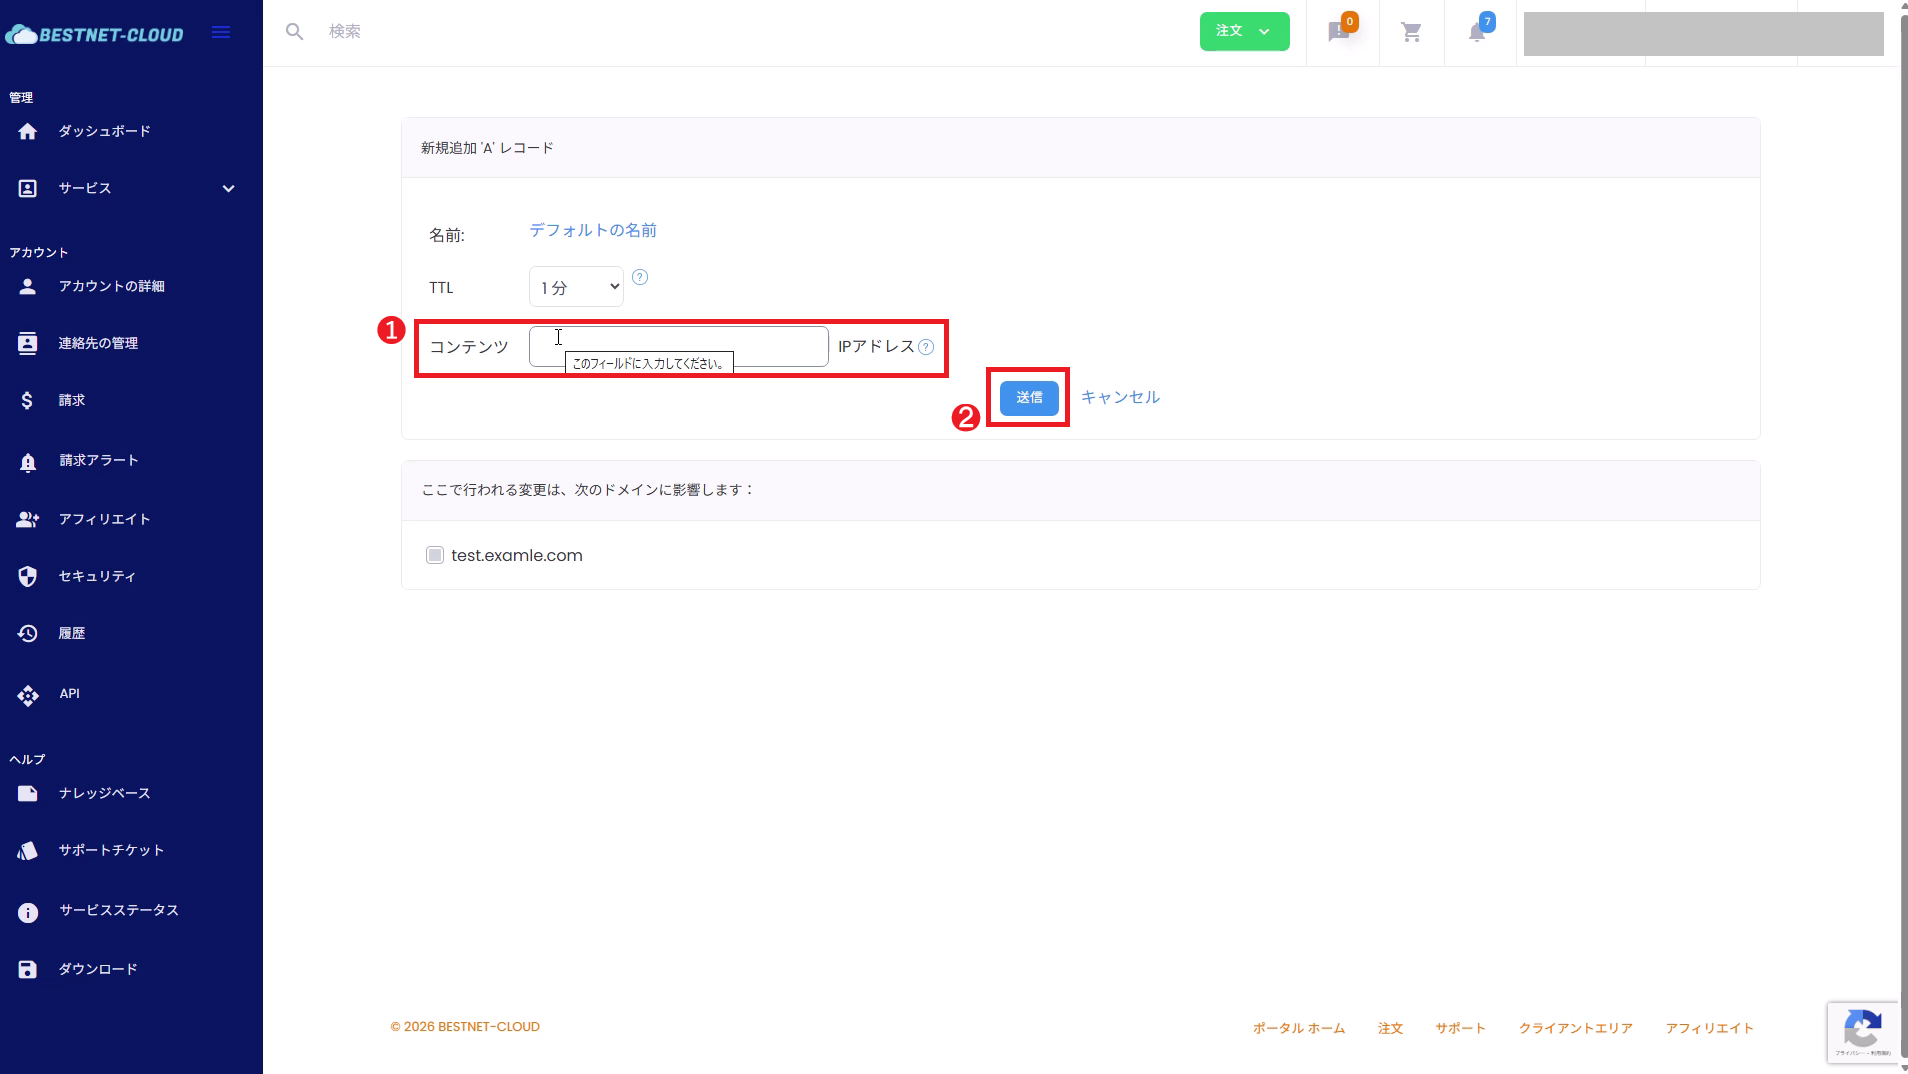
4-3. 輸入值並送出
以 A 記錄為例,主要設定以下項目。
- 名稱:若相當於根網域(@),通常維持「預設名稱」不變。若為子網域,請指定
www等(依畫面規格輸入)。 - TTL:通常使用預設值即可。可依作業需求調整,例如僅在切換作業期間設定較短的值。
- 內容(IP 位址):輸入要指派的 IP。
輸入完成後,點擊送出。
5在外部註冊商切換名稱伺服器(重要) #
若要使用本公司 DNS 服務管理外部網域,需要在網域的註冊商(管理公司)端, 將名稱伺服器(NS)「替換」為本公司 DNS 伺服器的指定值。
- 在客戶入口網站的區域詳細資訊畫面,確認 NS(名稱伺服器清單)。
- 在外部註冊商的管理畫面,將網域的名稱伺服器全部替換為上述 NS 值。
※多數註冊商的操作是「替換」而非「新增」。
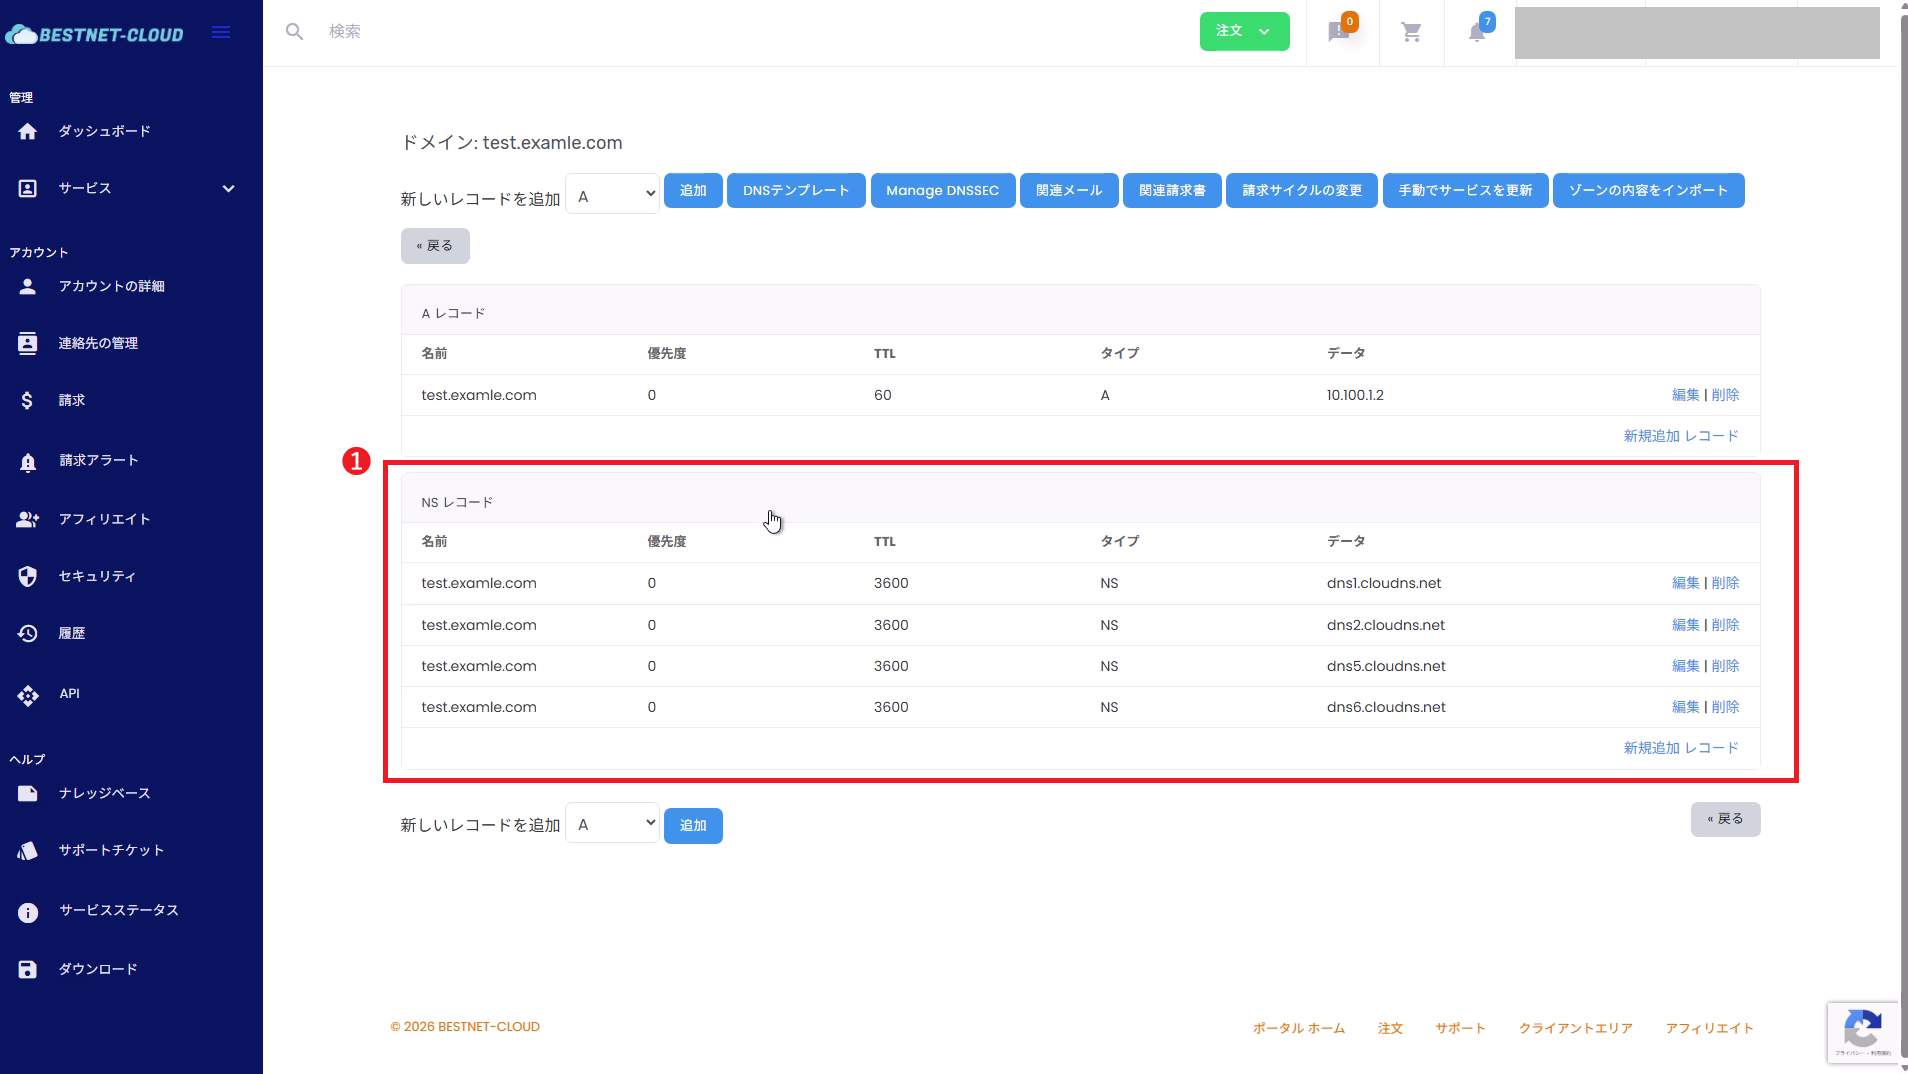
若未切換名稱伺服器,即使在本公司 DNS 服務端新增記錄,外部仍無法查詢。
6編輯、刪除 DNS 記錄 #
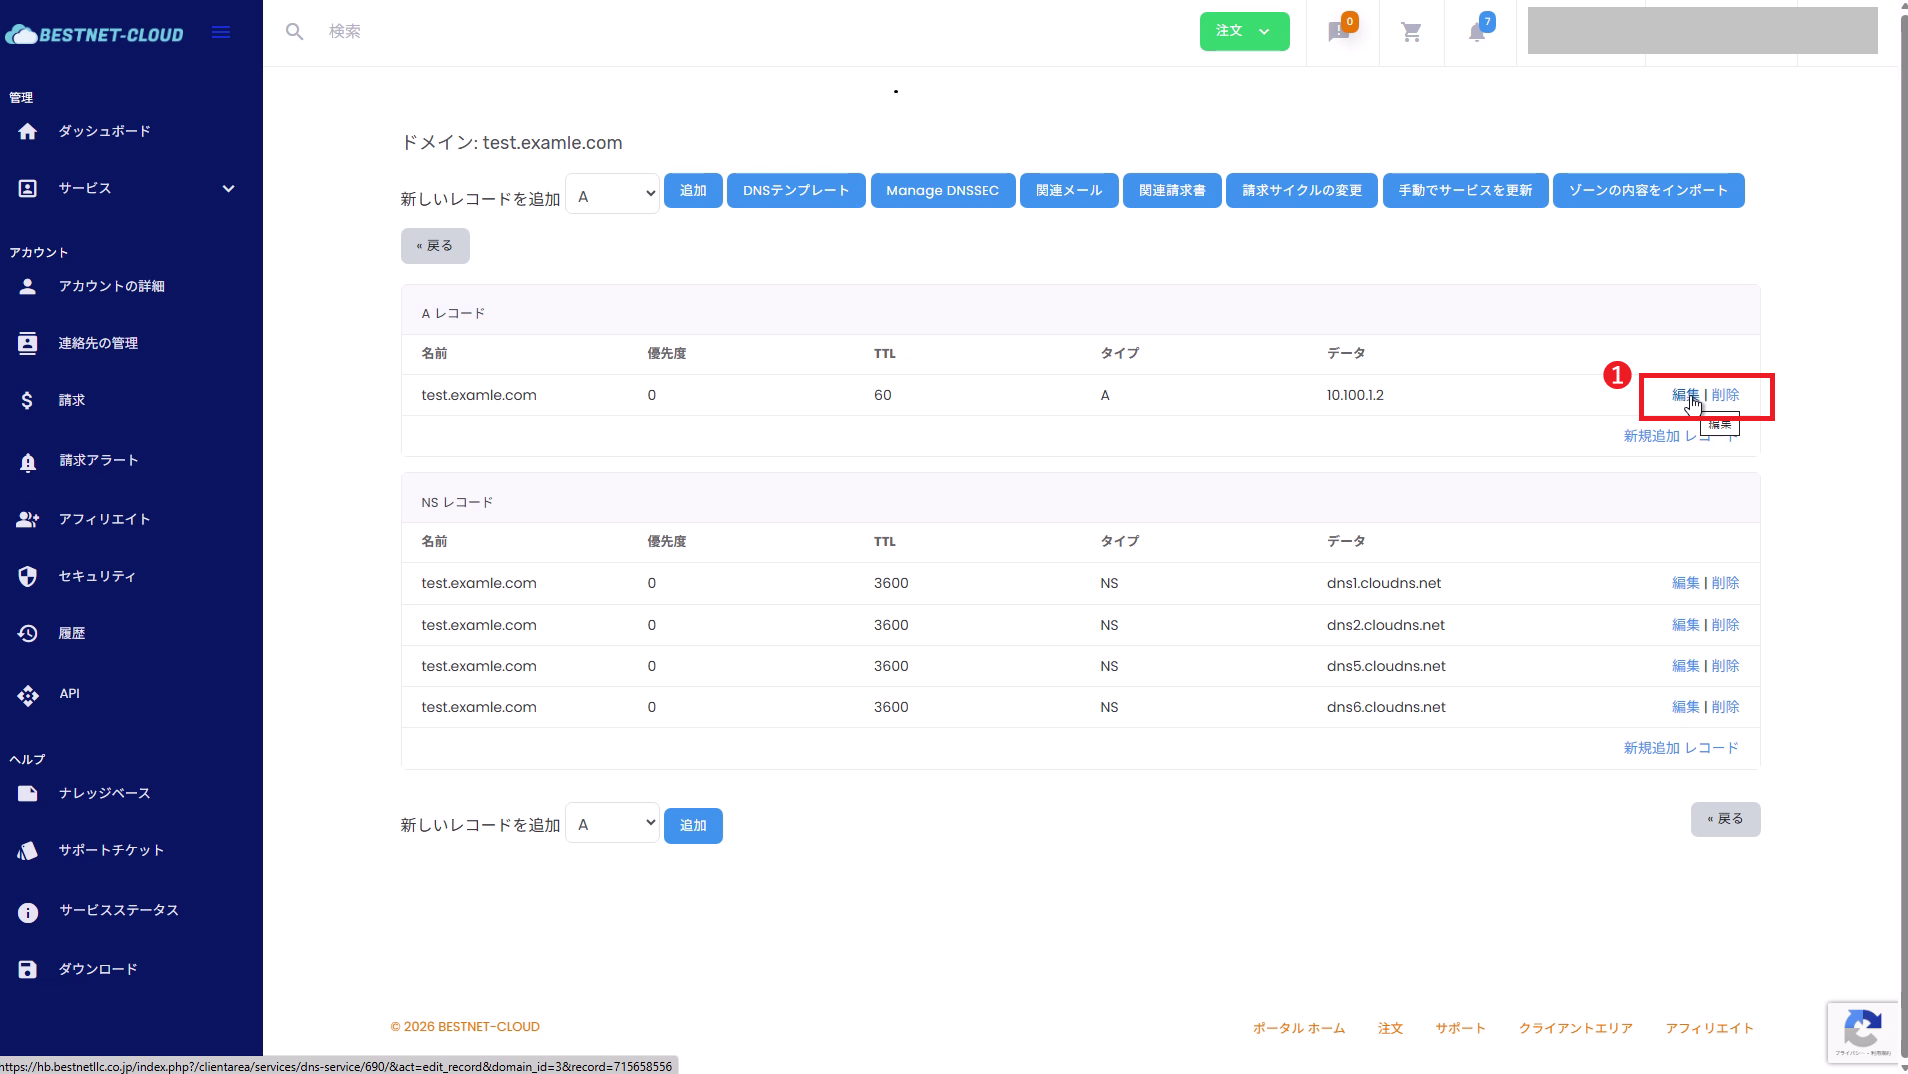
從區域詳細資訊的記錄清單中,點擊目標列的編輯 / 刪除。
DNSSEC 注意事項(僅適用於相關情況) #
- 若目標網域已啟用 DNSSEC,在 NS 切換時若發生 DS 記錄不一致,可能導致名稱解析失敗。
- 若註冊商端有 DS 記錄設定,需要依照切換流程刪除 / 更新 DS。
- 處理方式會因運作方針(繼續使用 DNSSEC / 暫時停用)而異。若難以判斷,請在作業前透過本公司客戶入口網站開立支援工單進行諮詢。
確認(運作檢查) #
- 新增的記錄會顯示在客戶入口網站的區域詳細資訊清單中
- 切換名稱伺服器後,可以從外部進行名稱解析(權威 NS 為本公司的 NS)
外部驗證範例(建議)
dig NS example.comdig A example.comdig A www.example.comdig MX example.comdig +trace example.com補充說明:名稱伺服器變更和 DNS 傳播可能需要時間。 TTL、註冊商的生效時間和快取狀態也會影響過程。
疑難排解 #
- 檢查註冊商端的 NS 是否與客戶入口網站區域詳細資訊中顯示的 NS 值相符。
- 檢查是否啟用了 DNSSEC 且 DS 記錄仍然存在(請參閱 DNSSEC 注意事項)。
- 可能存在多個相同名稱的記錄(例如:多個 A 記錄、多個 TXT 記錄)。
- 檢查 CNAME 是否與其他記錄衝突(原則上,CNAME 和 A / MX / TXT 等不能與相同名稱共存)。
- 使用
dig或類似工具從外部驗證,確認傳回的值。
- TTL 可能過長 / 快取可能仍然存在。請等待並重新驗證。
- 建議在切換過程中縮短 TTL,完成後再恢復為適當的 TTL。
- 檢查遷移期間是否遺漏了 MX / SPF / DKIM / DMARC(TXT)。
- 特別是 DKIM 通常會有像
selector._domainkey這樣的子網域 TXT 記錄,很容易被遺忘。
需要協助(開立支援工單) #
如果您有疑問,或在切換後遇到未解決的問題, 請從本公司客戶入口網站開立支援工單。
提交時,以下資訊將有助於我們更快確認:
- 目標網域名稱
- 註冊商名稱(例如:お名前.com 等)
- 客戶入口網站上區域畫面的截圖(NS 清單、相關記錄清單)
- 外部驗證結果(例如:
dig NS example.com/dig +trace example.com結果) - 發生的症狀(網站無法顯示 / 郵件未送達等)及發生時間