無論是本地 LLM 還是外部高效能 LLM,AI 皆能自動分析基礎設施,並於正式環境執行攻擊自動防禦。頻寬品質則由觀測朝動態控制階段投入中。
透過安全與品質雙軸模組,回應營運課題。
在雲 AI 無法觸及的領域
實現「AI Ops」,閉域或活用外部 LLM 皆可
AWS DevOps Agent 與 Azure Security Copilot 等雲上的代理型 AI 雖然強大,但對於閉域環境、地端物理設備,以及「安全以外的營運課題」卻無法觸及。
資料主權問題
日誌會傳送至雲供應商的 AI 基礎設施。金融、官公署、醫療的閉域環境無法使用。
按量計費不透明
AWS DevOps Agent 按每秒 $0.0083 計費。調查次數越多成本越膨脹,預算難以掌握。
營運課題不僅止於安全
除了攻擊檢測外,頻寬品質、資源最佳化、成本管理等,想交由 AI 處理的營運課題多樣化。
兩個模組
並行運作的平台
BASTION 並非單一功能產品,而是作為 AI Ops Platform 提供多個模組。各模組擁有獨立的故障邊界,一方的故障不會波及另一方。
安全模組
從攻擊檢測到自動防禦。多層關聯引擎結合個別設備的檢測,可視化整體攻擊行動。從檢測到 8 秒內執行多系統同步防禦。
- 多層關聯引擎(FW/VPN/認證/應用程式/端點)
- 協同攻擊群組檢測(以相同子網路、ASN 為單位)
- 級聯防禦(邊界設備 + DMZ Agent 同步阻擋)
- DMZ、隔離環境用輕量 Agent
品質模組
頻寬使用狀況常時觀測與動態配置控制。直接使用虛擬基礎設施的網路識別符進行精確統計,實作時段別上限判定、加權配置。正式投入採階段性進行。
- 定期收集 VM 流量
- 以子網路別、時段別、上下行別進行閾值判定
- 壅塞發動時的動態 rate 控制(加權配置)
- 乾跑模式觀察 → 階段投入
營運自我修復、自我進化
在監控、防禦之外,讓平台自我修復自身的營運,並持續自我改善檢測邏輯的第三個方向。所有變更皆承襲「AI 提出建議,人類進行核准」的安全閘門。
- 營運自我修復(管線異常的自動檢測、復原建議)
- 檢測邏輯的自主更新(持續學習攻擊趨勢並建議新規則,套用由人類核准)
- 透過外部 API 連接自動建立工單(Jira / Redmine 等)
- Management Console 整合可視化
- 資源最佳化建議
簡潔架構,強大自動化
全部採用開源軟體構成。若為閉域配置,即在客戶網路內完結,日誌資料不對外傳送。也可依需求選擇活用外部 LLM 的配置。
本地 LLM(Qwen2.5-14B)、rsyslog、Shell 腳本、SQLite。在閉域配置下亦無需網際網路連線。
於自家基礎設施,實際運作中
BASTION 於 BESTNET-CLOUD 正式環境 24 小時運作中。安全模組以 10 台設備為防禦對象,品質模組觀察 76 台 VM。
串聯防禦自動啟動
SECURITY
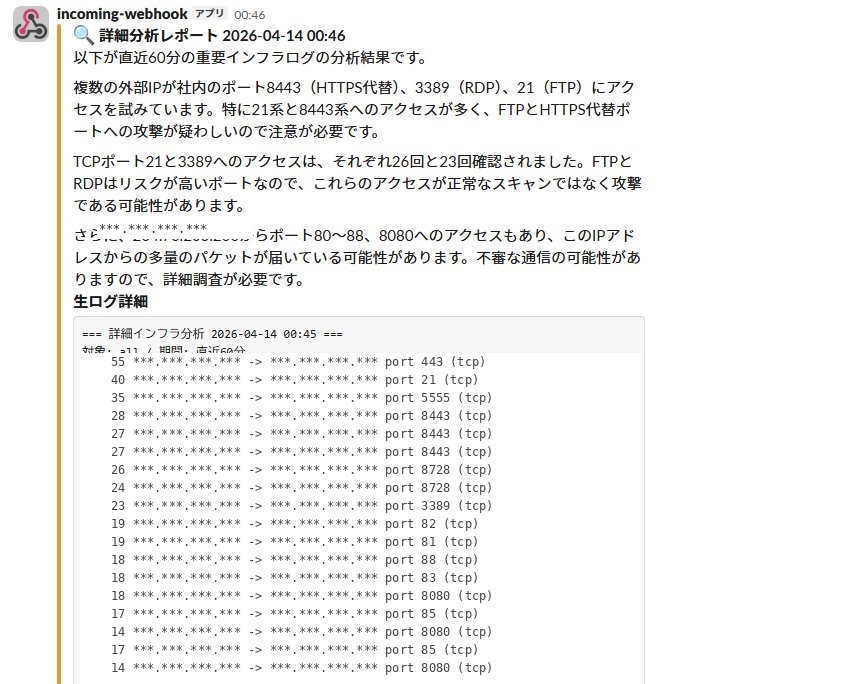
每日自動報告
OPS
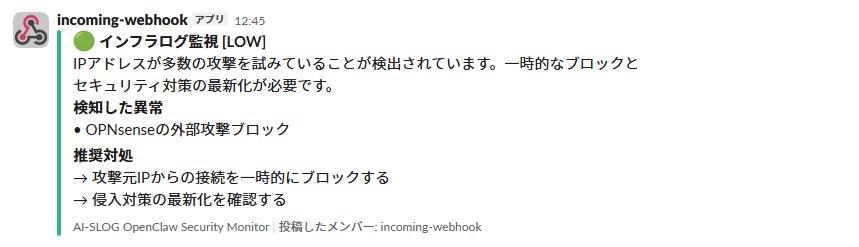
「不完全交給 AI」
營運安全設計
由於將自動控制引入正式環境的基礎設施,因此必須處理 AI 判斷錯誤或意外情況。BASTION 在由 AI 代理負責觀測、分析、實作的代理型工作流程(Agentic Workflow)中納入人類的核准閘門,採用「人類判斷與 AI 實作」明確區分的階段式設計。
階段 A — AI 掌握現況
AI 以唯讀方式調查並報告現況。不輸出判斷或評估。對正式環境影響為零。
階段 B — 營運人員進行判斷
分類、臨界值設定、正式模式切換等判斷均由營運人員執行。不委託給 AI。
階段 C — AI 進行實作
AI 根據營運人員的判斷進行精確實作。正式寫入採用「預演 → 限定正式 → 完整正式」三階段。隨時備有緊急停止指令。
AI 協作基本原則
虛擬機的分類、網路組態、資料結構細節、組織特有情況。這些都是只有營運人員才能掌握的事實領域。BASTION 採用「不讓 AI 推測,而是要求確認」的設計。將實際營運中獲得的 10 項以上經驗教訓,體系化為「設計原則」,並反映於所有新實作中。
與現有解決方案的差異
BASTION 不看單一指標是否越過閾值,而是以各對象相對於自身平常的相對變化,捕捉多個觀測面是否步調一致地開始崩壞(協調性起始)。可偵測出閾值、絕對值、global SIEM 所遺漏的協調模式。
| 雲 AI 監控 (AWS/Azure) | 傳統 SIEM/SOAR | BASTION | |
|---|---|---|---|
| 資料主權 | 外部傳送 | 產品依賴 | 閉域~混合式可選 |
| 計費體系 | 用量計費 | 授權 | 範圍估算 |
| 攻擊活動偵測 | ○ | 固定規則 | 數學判定 + 協同攻擊分組 |
| DMZ、隔離環境對應 | × | 有限 | 專用 Agent + 驗證引擎 |
| 頻寬品質動態控制 | × | × | ○ (品質模組、階段投入中) |
| 正式投入安全性 | 委託供應商 | 固定運作 | 三階段模式 + 緊急停止 |
| 設備新增 | 需要 API 連接 | 客製化對應 | 僅需 syslog 連接 |
「數學判定」結合了在時間上同步貫穿非相鄰防禦層之痕跡的評估(層間關聯)與各對象相對於自身平常的相對評估,是基於珍田 秀幸(代表)之獨立研究的獨創模型。詳細內容(數式、參數)因專利已提出申請(2026 年)而未公開,但概念層級會在技術部落格上分階段公開。
看的是「變化的協調」,而非「數值」
不是看單一指標是否越過閾值。每個防禦層相對於自身平常發生偏離,並在同一時間窗內步調一致地抬升 ── 多層關聯引擎捕捉的正是這種協調性起始(co-onset)。單獨的尖峰不予採納。
只有當多個防禦層在同一時間窗內步調一致地抬升時,才作為「協調模式」偵測出來。每一層都以相對於自身平常的相對變化來評估,單獨的尖峰(無關的波動)不予採納。多層關聯引擎捕捉的,是全域閾值或絕對值看不見的、跨層的協調。
安全性 + 品質,雙軸功能展開
🛡 安全性模組
- 多層相關活動檢測 — 跨 5 層日誌分析。可視化個別設備無法察覺的攻擊場景
- 協同攻擊群組檢測 — 以相同子網路、ASN 為單位,一次掌握組織性攻擊
- 串聯防禦 — 從 1 次檢測同時傳播至多台設備。邊界設備 + DMZ Agent 同時封鎖
- OS 統一封鎖方式 — 統一使用 firewalld/ufw/iptables。不依賴客戶環境的中介軟體
- DMZ 專用 Agent — WebSocket 通訊。Agent 端採最小權限、驗證引擎的雙重防禦
- 設備自動分類 — 只需導向 syslog 即可開始監控。零註冊作業
- 白名單保護 — 物理性防止自家 IP、交易對象 IP 的誤封鎖
- 24 小時自動解除 — 即使暫時性誤檢也不會永久封鎖的設計
📊 品質模組
- 基於虛擬基礎架構識別碼的精確統計 — 從虛擬基礎架構的網路識別碼直接取得 VM 識別,排除誤判
- 依子網路別、時段別、上下別判定 — 針對線路特性設計個別的閾值
- 動態 rate 控制 — 擁塞啟動時透過加權配置進行 VM 個別控制
- 權重控制 — 營運人員可依裁量調整 VM 單位的優先順序
- 預設乾跑模式 — 以僅判定動作進行觀察,生產模式切換由營運人員判斷
- 階段式生產投入 — 1 子網路限定 → 全子網路的謹慎展開
- 緊急停止指令 — 從一開始就實作全控制的即時解除
- 自動解除 — 擁塞解消持續 15 分鐘後自動解除控制
透過 Harness 建置
混合式 LLM 協作
以本地 LLM(Qwen2.5-14B)為基礎,同時也與 Claude 或 GPT 等外部高效能 LLM API 協作。透過依用途切換適當 LLM 的 harness,建立可應對例行業務自動化及非預期問題的架構。
例行業務的自動化
定期報告、盤點、營運紀錄整理等外部 LLM 擅長的例行處理自動化。將判斷作業交給人類,僅委託撰寫或結構化的用途。
問題發生時的高階推論
在正常營運中不會出現的複雜問題或非預期的故障場景等,本地 LLM 難以處理的情況下借用外部 LLM 推論力的用途。
透過 Harness 的切換控制
控制在何種場合使用何種 LLM 的 harness。可依各客戶環境設計成本、資料主權、推論效能的平衡。
公開技術細節
我們認為「能否完整運作」是最大的差異化,積極公開概念層級的設計判斷與營運訣竅。具體的客戶 IP、組織資訊、專利相關數式則不公開。
改版歷史
| 日期 | 版本 | 變更內容 |
|---|---|---|
| 2026-04-16 | v1.0 | 初版發布。架構圖、Slack 實際畫面 5 張、競品比較表、功能清單。 |
| 2026-04-17 | v1.1 | Evidence 區段新增橫向分析(OPNsense×AD)螢幕截圖。設置首頁導引。 |
| 2026-04-21 | v2.0 | 功能清單新增自動設備分類、端點監控。新增技術部落格 4 篇連結區段。 |
| 2026-04-23 | v2.1 | 新增反應式防禦(攻擊來源 IP 自動封鎖、全自動運作中)。 |
| 2026-04-24 | v2.2 | 新增多層關聯活動偵測。技術部落格更新為 8 篇。 |
| 2026-05-10 | v2.3 | 將 BASTION 重新定義為 AI Ops Platform。變更為安全模組+品質模組的雙軸架構。反映協同攻擊群組偵測、串聯防禦、DMZ Agent、AI 協作的安全設計(階段 A/B/C、預設乾跑模式)。反映正式環境防禦對象 10 台設備、品質模組觀察對象 76 台 VM 的數值。新增透過 Harness 建置的混合 LLM 整合(實驗階段)區段。 |
| 2026-05-14 | v2.4 | 發布技術部落格文章 3 篇(多層關聯活動偵測 / DMZ Agent 與驗證引擎 / 使用本地 LLM 自動分析基礎設施日誌的機制),並將 LP 內相關連結更新為實際 URL。新增 NEW / Coming soon 標籤。 |
| 2026-06-09 | v2.5 | 將專利申請狀態由「申請準備中」更新為「已提出申請(2026 年)」。於主視覺區與比較表中,將品質模組的運作狀況明確標示為「階段投入中」(安全=正式環境執行/品質=從觀測開始階段投入)。 |
| 2026-06-12 | v2.6 | 於技術部落格發布「設計越優美,越要用真實資料質疑(BASTION 驗證紀律)」。在 TECH BLOG 區塊新增文章卡片。 |
| 2026-06-13 | v2.7 | 技術部落格區塊改為卡片式(焦點文章「驗證紀律」以精選形式顯示)。將驗證紀律文章與多層關聯引擎視覺化擴展至 5 種語言。 |
| 2026-10-17 | v2.8 | 刪除 EXTENSIBILITY 區段中外部 LLM 協作的「實驗階段」標示。 |