
AI लॉग मॉनिटरिंग ने “हैंग हुए PC द्वारा खाता लॉक” का पता लगाया #
BASTION की Windows क्लाइंट मॉनिटरिंग ने कंपनी के एक ह्यूमन अकाउंट के असामान्य lockout का पता लगाया। एक Slack संदेश से source IP की पहचान हुई, और जाँच में पता चला कि कारण एक हैंग हुआ डिवाइस था। पता लगने से लेकर मूल कारण की पहचान तक: 5 मिनट।
क्या हुआ था #
BASTION की आवधिक विश्लेषण रिपोर्ट में एक अनजानी लाइन दिखाई दी।
समस्या थी admin-user। यह एक ह्यूमन अकाउंट है। यह 16 बार lockout हो चुका था। मुझे बिल्कुल अंदाज़ा नहीं था कि इसका कारण क्या हो सकता है।
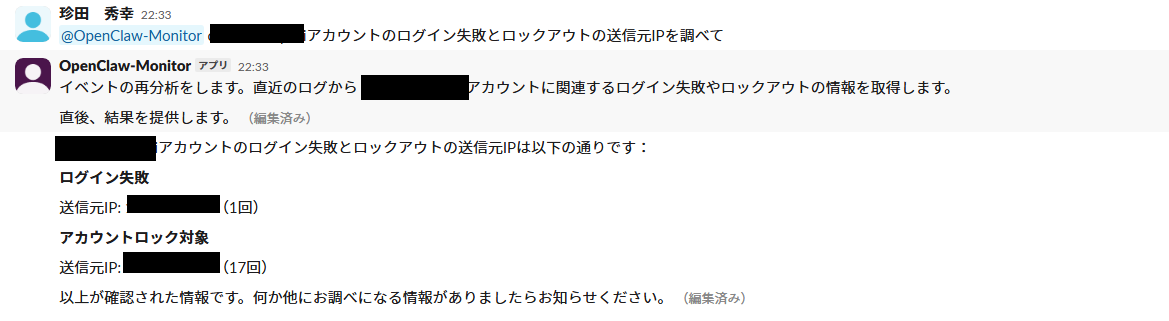
Slack के ज़रिए source IP की पहचान #
BASTION में एक फ़ीचर है जिससे आप Slack के ज़रिए इंटरैक्टिव तरीके से विश्लेषण करवा सकते हैं।
मूल कारण #
Source IP वाले डिवाइस को जाँचने पर पता चला कि Windows 11 हैंग अवस्था में था।
हैंग हुए डिवाइस की स्क्रीन फ़्रीज़ होने पर भी वह बैकग्राउंड में AD को authentication requests भेजता रहता है। यदि password बदलने के बाद पुराने cached credentials मौजूद हों, तो हर बार authentication विफल होता है, और अंततः अकाउंट lockout हो जाता है।
डिवाइस को reboot करने के बाद lockout रुक गए।
एक टिपिकल पैटर्न #
“हैंग हुए डिवाइस के कारण account lockout” IT ऑपरेशंस में एक आम समस्या है। लेकिन पारंपरिक रूप से help desk को केवल “lockout हो गया” वाली घटना ही रिपोर्ट होती थी, और source डिवाइस की पहचान के लिए AD event logs की मैन्युअल जाँच करनी पड़ती थी। BASTION डिटेक्शन और source IP पहचान को ऑटोमेट करता है, और पूरी प्रक्रिया Slack में एक सवाल से पूरी हो जाती है।
BASTION ने इसे कैसे पकड़ा #
1. Windows क्लाइंट लॉग संग्रह #
हमारे संगठन के Windows क्लाइंट्स पर GPO के ज़रिए NXLog (एक open-source लॉग फ़ॉरवर्डिंग एजेंट) स्वचालित रूप से डिप्लॉय है। हर डिवाइस के event logs (Security, System, Application, PowerShell आदि) syslog फ़ॉर्मेट में BASTION server को फ़ॉरवर्ड होते हैं।
BASTION server की ओर, rsyslog हर hostname के लिए अपने आप डायरेक्टरियाँ बनाकर logs स्टोर करता है। जिस क्षण कोई नया डिवाइस NXLog से logs भेजना शुरू करता है, वह अपने आप मॉनिटरिंग के दायरे में आ जाता है। डिवाइस का मैन्युअल रजिस्ट्रेशन आवश्यक नहीं है।
2. डिवाइस का स्वचालित वर्गीकरण #
जब कोई नया host दिखाई देता है, तो BASTION का LLM लॉग सैंपल पढ़कर अपने आप तय करता है कि “यह डिवाइस Windows क्लाइंट है” या “यह Linux server है।” वर्गीकरण के नतीजे के आधार पर उपयुक्त मॉनिटरिंग टेम्प्लेट अपने आप लागू हो जाते हैं।
Windows क्लाइंट्स के लिए निम्न आइटम स्वचालित रूप से मॉनिटरिंग में आ जाते हैं।
| श्रेणी | मॉनिटरिंग आइटम |
|---|---|
| Authentication विसंगतियाँ | लॉगिन विफलता के स्पाइक, account lockout, privileged logon, कार्य-समय के बाहर लॉगिन |
| Process निष्पादन | PowerShell EncodedCommand, downloader पैटर्न, LOLBin निष्पादन |
| डिवाइस | USB mass storage डिवाइस कनेक्शन |
| अकाउंट में बदलाव | यूज़र निर्माण, admin group में जोड़ना, service इंस्टॉलेशन, task निर्माण |
3. आवधिक विश्लेषण से विसंगतियों का पता लगाना #
हर 15 मिनट पर आवधिक विश्लेषण चलता है जिसमें LLM सभी hosts के सारांश पढ़कर विसंगतियों का आकलन करता है। इस मामले में, “ह्यूमन अकाउंट 16 बार lockout हुआ” को medium या उससे ऊपर की गंभीरता का माना गया, और विस्तृत रिपोर्ट स्वचालित रूप से Slack पर भेज दी गई।
4. इंटरैक्टिव पूछताछ से गहन विश्लेषण #
आवधिक रिपोर्ट में “admin-user=16 lockouts” देखने के बाद, Slack में उस अलर्ट को बस mention करने भर से source IP की पहचान पूरी हो गई। AD event logs में मैन्युअल खोज की कोई ज़रूरत नहीं।
इस केस से मिले सबक #
False positive exclusion नियमों का 90% हिस्सा “क्या बाहर रखना है” तय करना है #
यदि हमने svc-ldap (LDAP इंटीग्रेशन) और DC-01$ (Kerberos कंप्यूटर अकाउंट) को exclude न किया होता, तो हर बार सैकड़ों “विसंगतियाँ” रिपोर्ट होतीं, और ह्यूमन अकाउंट की 16 घटनाएँ शोर में दब जातीं। शोर हटाने से असली विसंगतियाँ उभरकर सामने आती हैं।
“डिटेक्शन → नोटिफ़िकेशन → जाँच” सब कुछ Slack के भीतर होने का मूल्य #
पारंपरिक वर्कफ़्लो था “AD Event Viewer खोलो → event 4625 पर फ़िल्टर करो → अकाउंट नाम से छाँटो → source IP ढूँढो,” जिसमें अनुभवी लोगों को भी 10 मिनट से ज़्यादा लगते हैं। BASTION में डिटेक्शन cron द्वारा स्वचालित रूप से होता है, और जाँच का मतलब बस Slack में एक सवाल पूछना है। पूरी प्रक्रिया शून्य स्क्रीन ट्रांज़िशन में पूरी हो जाती है।
क्लाइंट मॉनिटरिंग बस “syslog पॉइंट करने” से शुरू हो जाती है #
GPO से NXLog डिप्लॉय करने और syslog destination कॉन्फ़िगर करने के बाद, सभी क्लाइंट PC स्वचालित रूप से मॉनिटरिंग में आ जाते हैं। BASTION लॉग कंटेंट पढ़कर डिवाइस का प्रकार अपने आप निर्धारित करता है और उपयुक्त मॉनिटरिंग टेम्प्लेट लागू करता है। डिवाइस जुड़ने-हटने पर किसी मानवीय हस्तक्षेप की ज़रूरत नहीं होती।
सारांश #
BASTION की Windows क्लाइंट मॉनिटरिंग ने हमारे अपने environment में असामान्य account lockout का पता लगाया। पता लगने से source डिवाइस की पहचान तक: लगभग 5 मिनट। हमने बस Slack में एक सवाल पूछा।
कारण एक मामूली हैंग हुआ डिवाइस था, लेकिन यही डिटेक्शन तंत्र external brute-force हमलों के विरुद्ध भी काम करता है। Source IP internal है या external — इससे केवल हमारी प्रतिक्रिया का तरीका बदलता है; डिटेक्शन और पहचान का वर्कफ़्लो वही रहता है।
BASTION एक ऐसी सेवा है जो क्लोज़्ड environments में AI सुरक्षा मॉनिटरिंग उपलब्ध कराती है।


