设置指南
首次启动后安全开始使用的步骤。先确定 WAN,用 HTTPS 保护 WebGUI,然后分阶段进行配置。
建议:在完成首次 WebGUI 登录之前,为避免 WAN 与 LAN 混淆,请仅使用 WAN 侧网卡进行操作。
适用范围与前提条件 #
- 范围:所提供的 OPNsense 模板
- 前提:初始网卡(vtnet0)将用作 WAN
- 在完成首次 WebGUI 登录之前,建议仅使用 WAN 侧网卡进行操作,以避免 WAN 与 LAN 混淆
- 之后可根据需要添加网卡以创建 LAN(云端的私有网络)
- 首次登录使用 HTTPS WebGUI 进行设置
- SSH 仅在需要时使用。在本流程中,所有 SSH 配置均在 WebGUI 中完成
重要注意事项(请阅读) #
该模板首次使用时需要手动设置。不支持通过 cloud-init 自动配置。
- 建议限制来源 IP(在云端 FW/SG 和 OPNsense 端 FW 上均仅允许您的 IP 访问 443/22 端口)
- 如果之后添加网卡,必须重启 OPNsense 以使识别与分配生效(详见下方「添加 LAN 网卡」)
- 作为安全默认设置,该模板将 WebGUI 绑定为仅 WAN 侧。添加 LAN 并设置 IP 后,请务必确认 WebGUI 没有被无意间绑定到 LAN 一侧
如有任何疑虑或问题,请提交支持工单。
整体流程 #
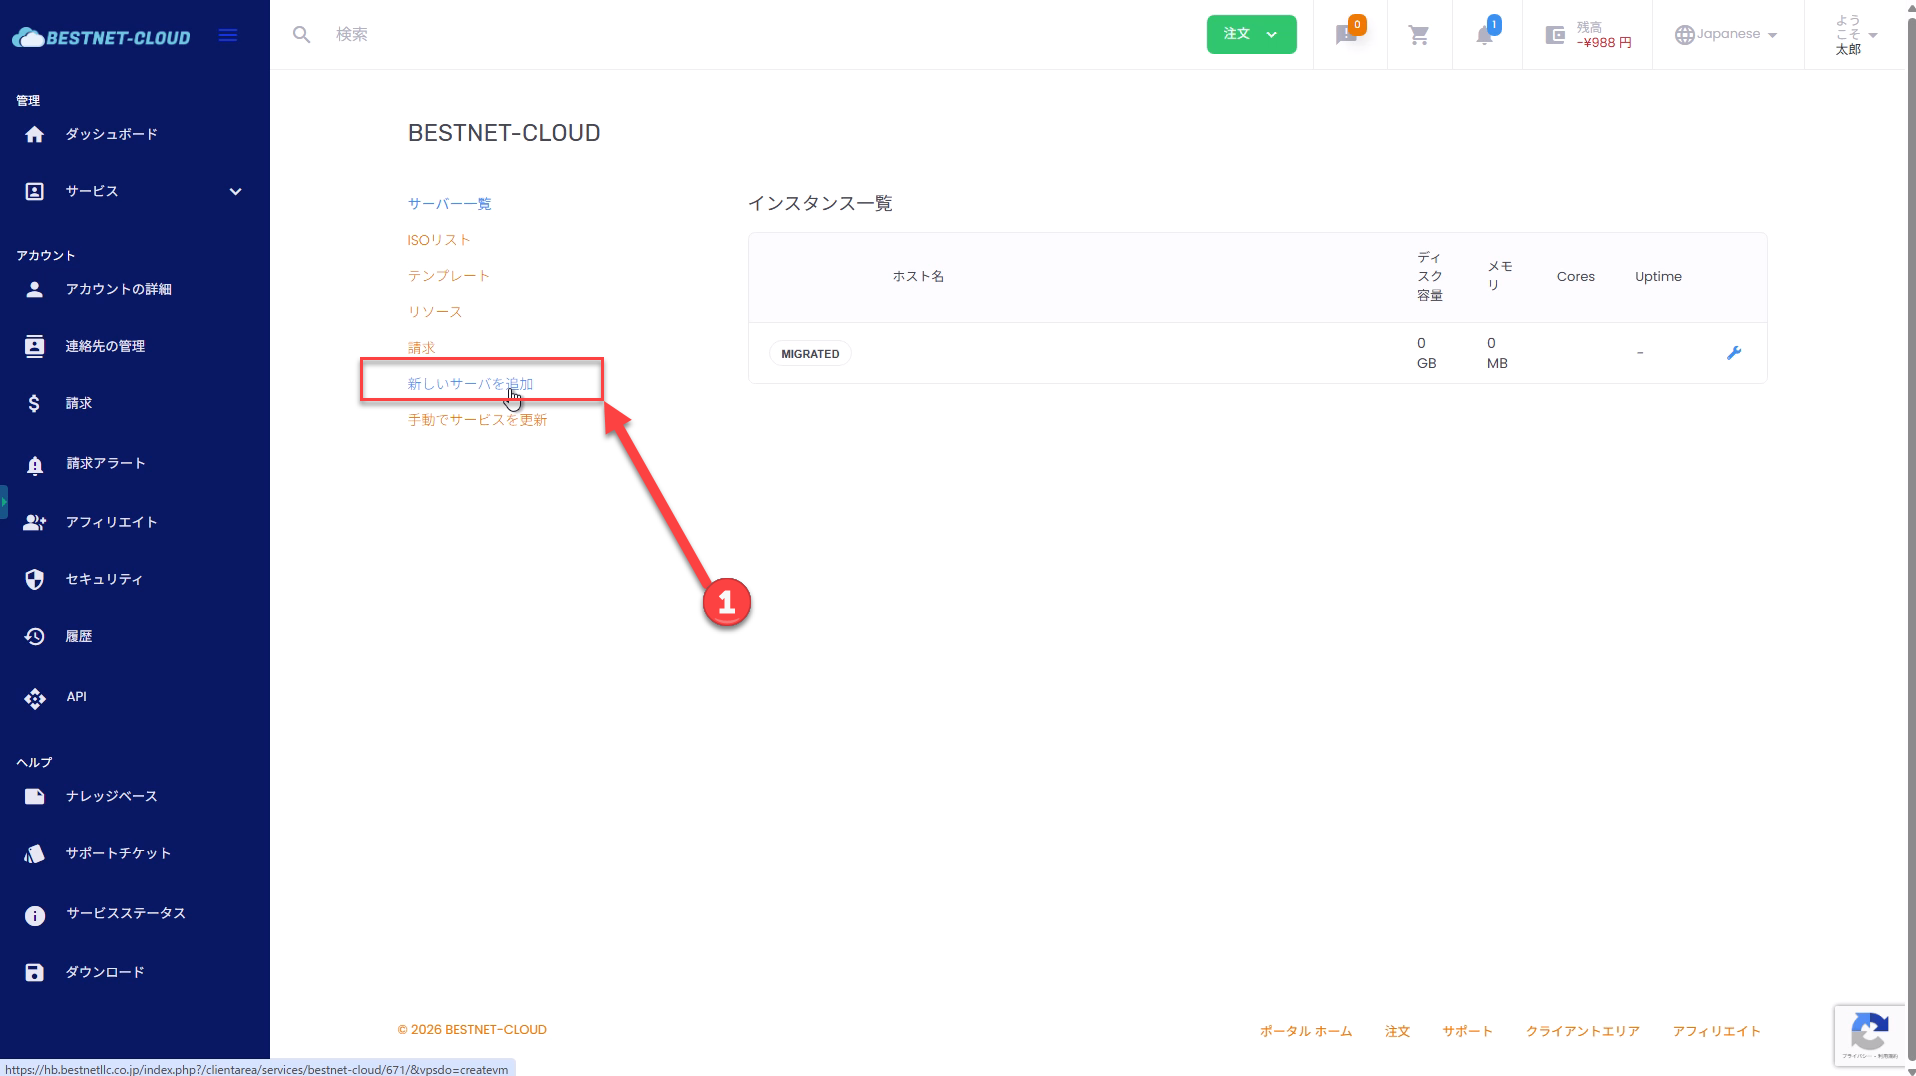
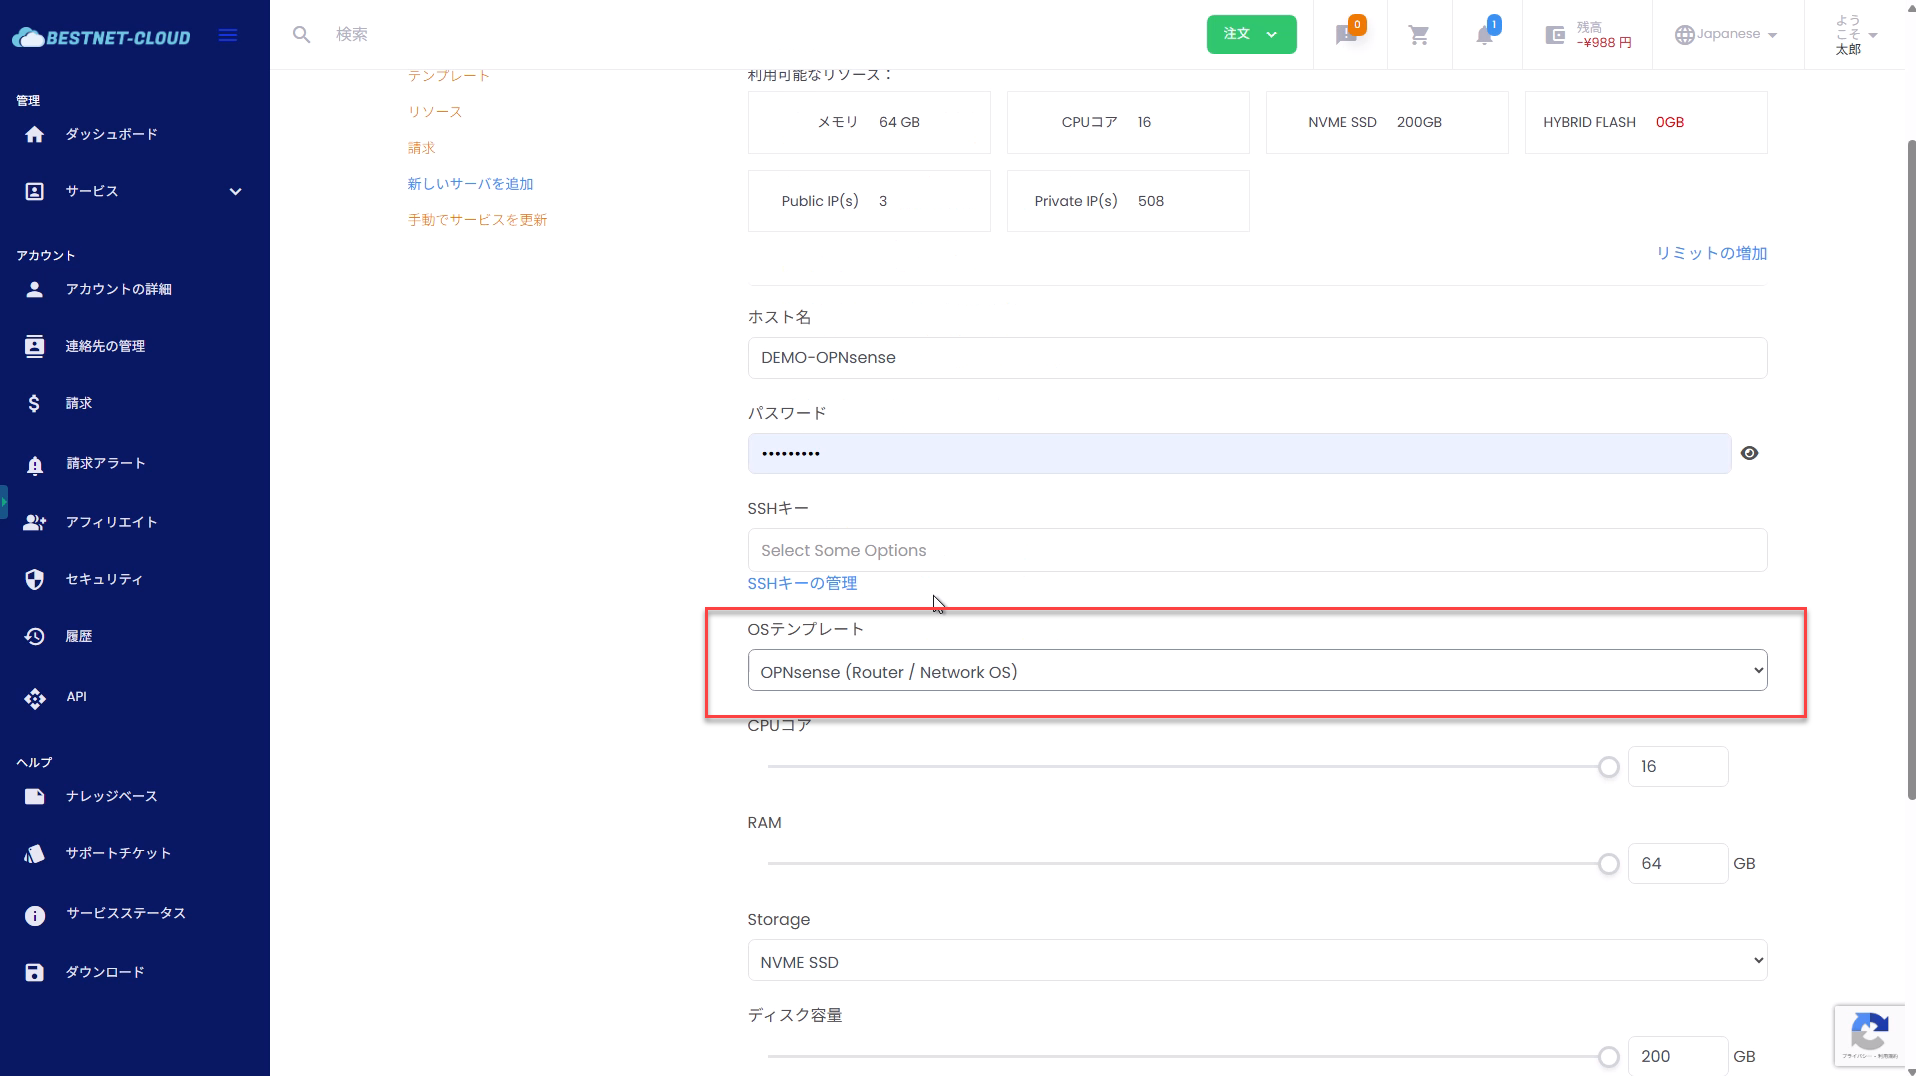
- (可选)在门户中创建 OPNsense 实例
- 在门户中记录 WAN 信息和管理来源 IP
- 通过控制台以 root 身份登录
- 运行初始设置脚本(
firstsetup.sh) - 在云端 FW/SG 中仅允许管理来源 IP 访问 TCP 443
- 登录 WebGUI(HTTPS)
- (可选)添加 LAN 网卡 → 重启 → 配置 LAN
- (仅在需要时)在 WebGUI 中启用 SSH(仅密钥)→ 在 OPNsense/云端仅允许管理来源 IP 访问 22 端口
步骤 1准备工作(在门户中确认) #
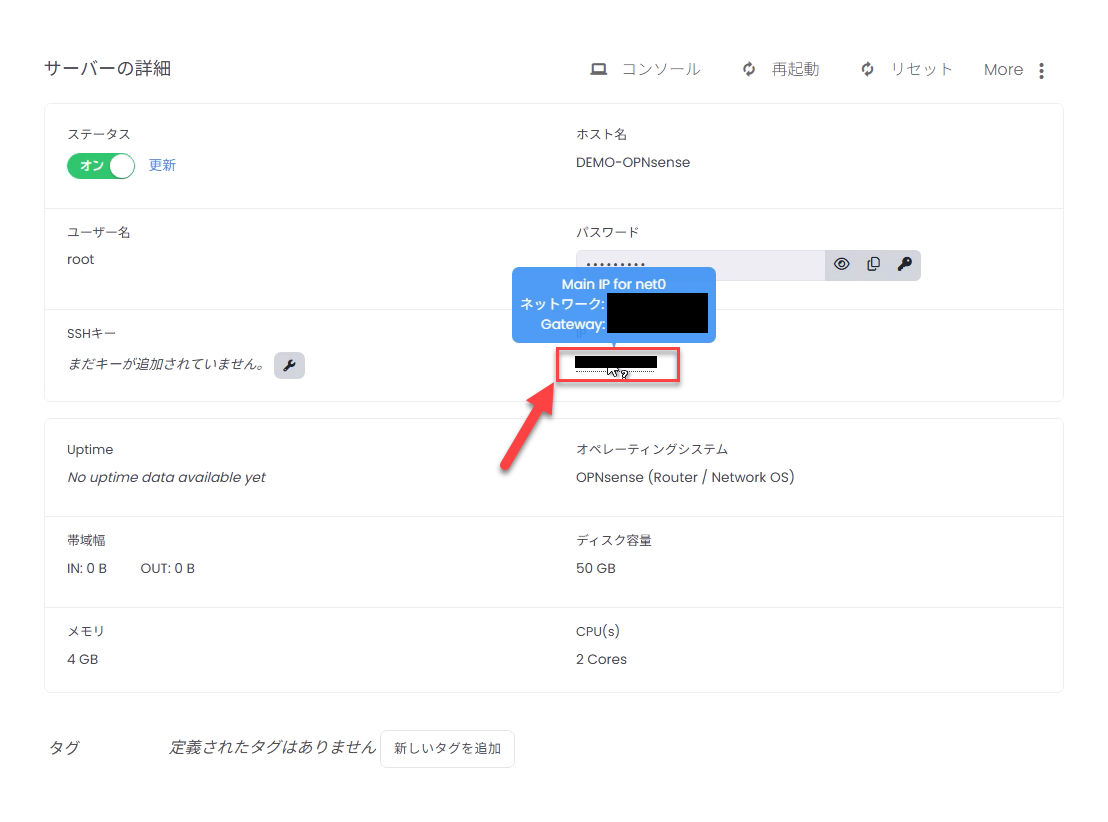
请在门户中记录以下信息(分配信息)。
※ 点击图中红框所示的 IP 地址字段,即可显示前缀和网关信息。
WAN(公网)信息 #
- IPv4 地址(例如:
203.0.113.2) - 前缀长度或子网掩码(例如:
27或255.255.255.224) - 网关(例如:
203.0.113.1) - DNS(未指定时使用
1.1.1.18.8.8.8即可)
管理来源 IP(您的设备的来源 IP) #
- 固定全局 IP(推荐):公司线路/VPN 出口等
- 示例:
203.0.113.10/32
如果管理来源 IP 会发生变化(移动线路/家庭线路),后续很可能导致自己无法访问。请尽量使用固定 IP(公司线路/VPN)。
参考:CIDR → 子网掩码对照表 #
| CIDR | 子网掩码 |
|---|---|
| /29 | 255.255.255.248 |
| /28 | 255.255.255.240 |
| /27 | 255.255.255.224 |
| /26 | 255.255.255.192 |
| /24 | 255.255.255.0 |
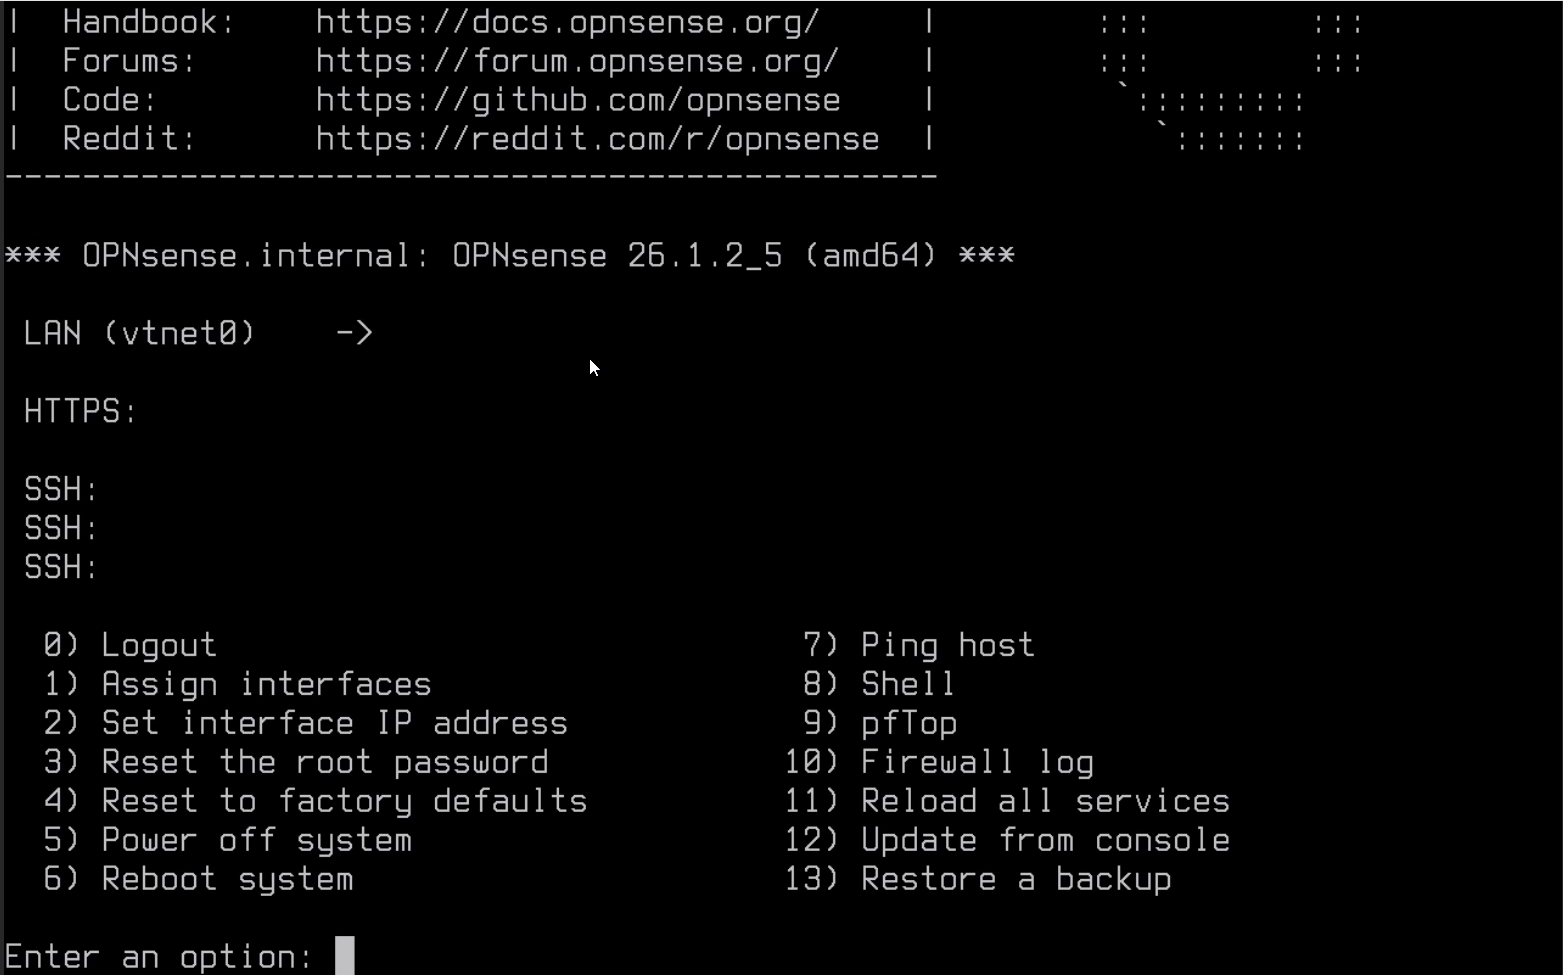
步骤 3运行初始设置脚本 #
确认提示符为 root@OPNsense:~ # 后运行 firstsetup.sh。
sh /root/firstsetup.sh
# (If not found) sh /root/firstboot.sh脚本会依次进行提问。请使用您在步骤 1中记录的信息作为输入值。

步骤 3.1 设置 root/WebGUI 密码(必需) #
首先会要求您设置 root/WebGUI 的密码。在将 WebGUI 暴露到 WAN 侧之前,必须完成此步骤。
步骤 3.2 输入 WAN 配置 #
WAN 固定为 vtnet0(第一块网卡)。
- WAN IPv4 地址:门户中的 IP(例如:
203.0.113.2) - WAN 子网掩码/前缀:例如
27或255.255.255.224 - WAN 网关:例如
203.0.113.1 - DNS 服务器:例如
1.1.1.1 8.8.8.8 - 管理来源 IP/CIDR:例如
203.0.113.10/32
步骤 3.3 WebGUI 证书和 SSH 主机密钥重新生成(自动) #
出于安全考虑,初始设置过程中会重新生成以下内容。
- WebGUI(HTTPS)证书
- SSH 主机密钥
因此浏览器会出现自签名证书警告,但这是正常现象。
步骤 3.4 确认完成消息 #
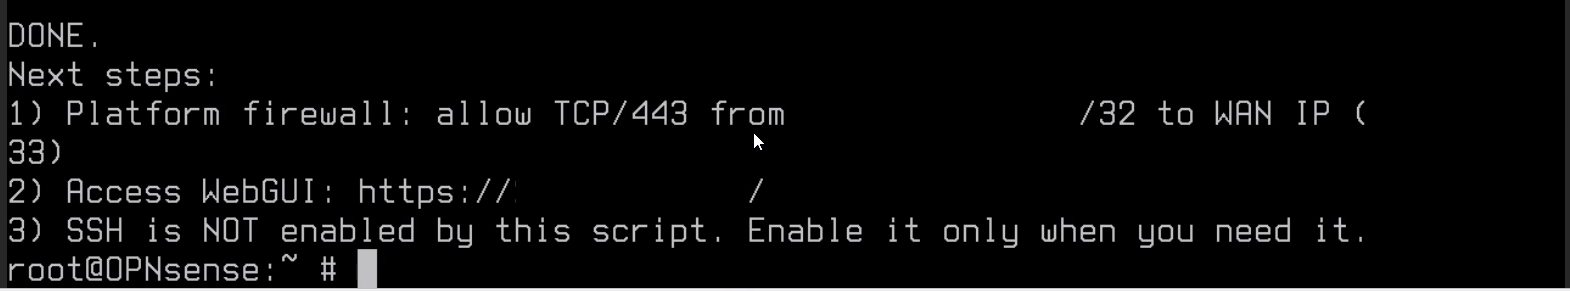
步骤 4云端防火墙配置(HTTPS) #
脚本完成后,配置云端(基础设施 FW/SG)防火墙以允许 HTTPS。
- 目标:本 OPNsense 实例(WAN 侧)
- 来源:管理来源 IP(例如:
203.0.113.10/32) - 允许:TCP 443
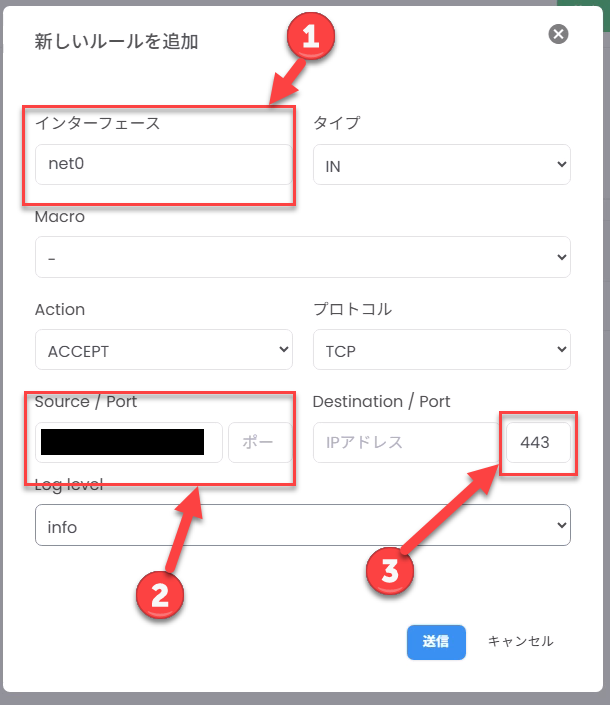
步骤 5登录 WebGUI(HTTPS) #
从浏览器访问以下地址:
https://<WAN_IP>/会出现自签名证书警告。请查看内容后继续(浏览器显示因环境而异)。
出现登录界面后,使用用户名 root 和您在步骤 3.1 中设置的密码登录。
步骤 5.1 确认 WebGUI 监听接口(仅 WAN) #
WebGUI 设计为仅绑定 WAN。请确认以下内容:
- 菜单:
System → Settings → Administration - 设置:Listen Interfaces = WAN(仅 WAN)
步骤 6添加网卡并创建私有网络 #
您可以在客户门户中添加网卡,以在服务器之间构建 NAT 环境或 L2/L3 通信环境。
私有网络以 10Gbps 连接。
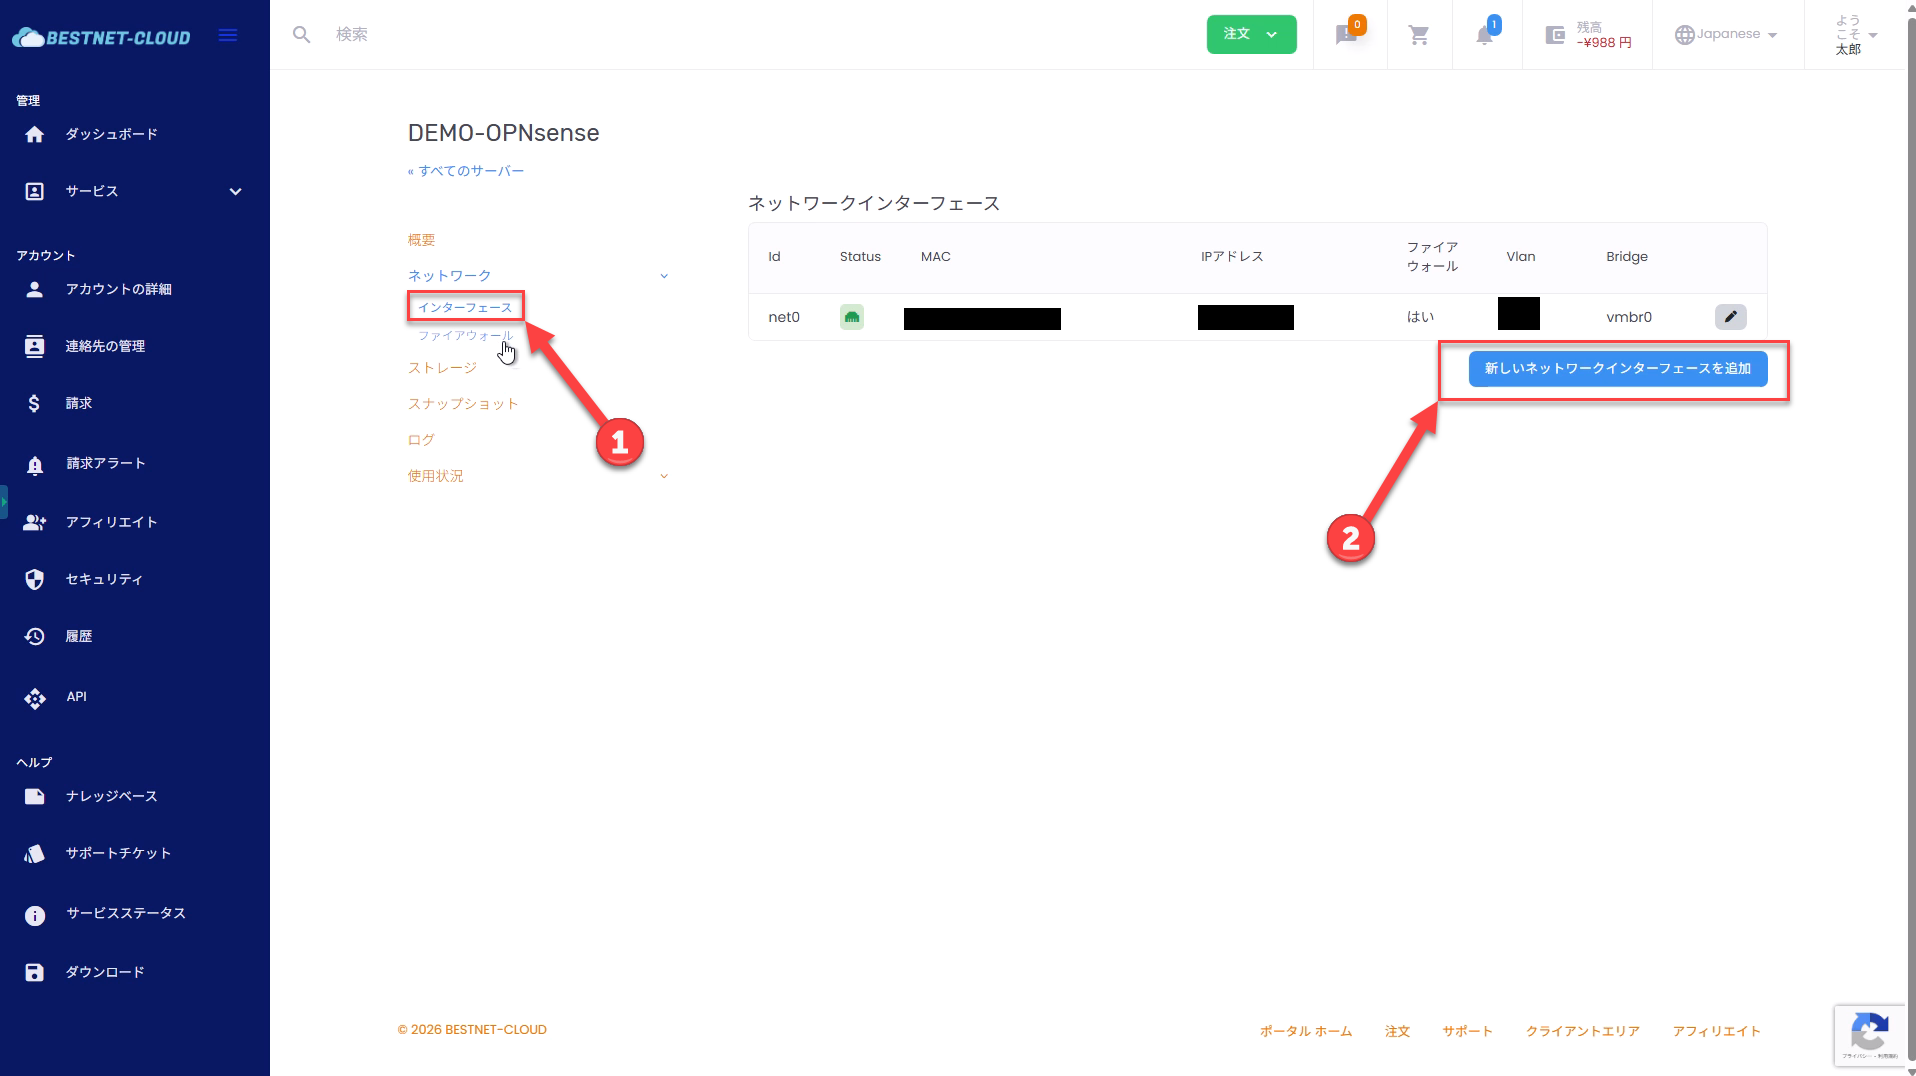
步骤 6.1 添加网卡后请务必重启 #
仅添加网卡并不会使接口分配在 OPNsense 端正确生效,WebGUI 可能会失去响应。在 OPNsense 上配置接口分配/地址之前,请务必先重启虚拟机。
步骤 6.2 在 OPNsense GUI 中将设备绑定到 LAN 接口 #
登录 WebGUI,在 Interfaces → Assignments 界面中,通过下拉菜单将添加的网卡(vtnet1)选择到 LAN 接口,然后点击保存。
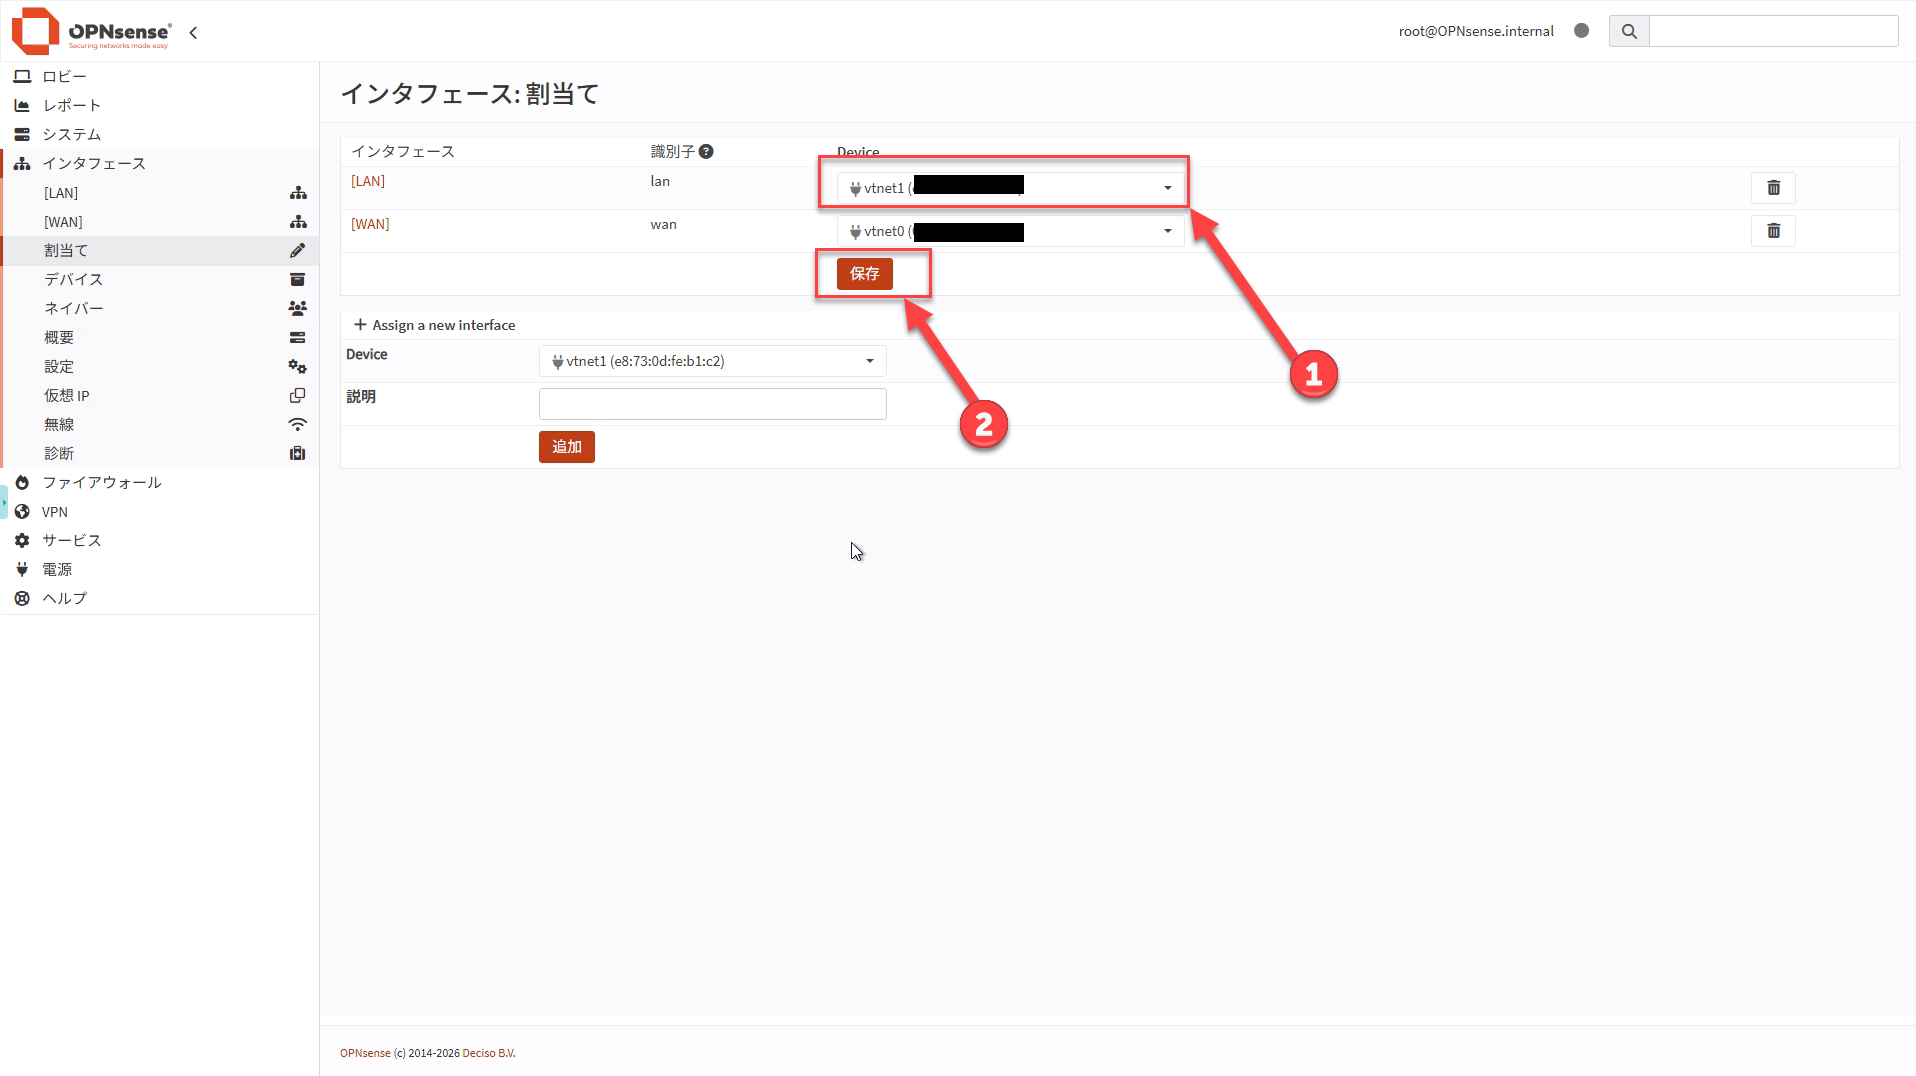
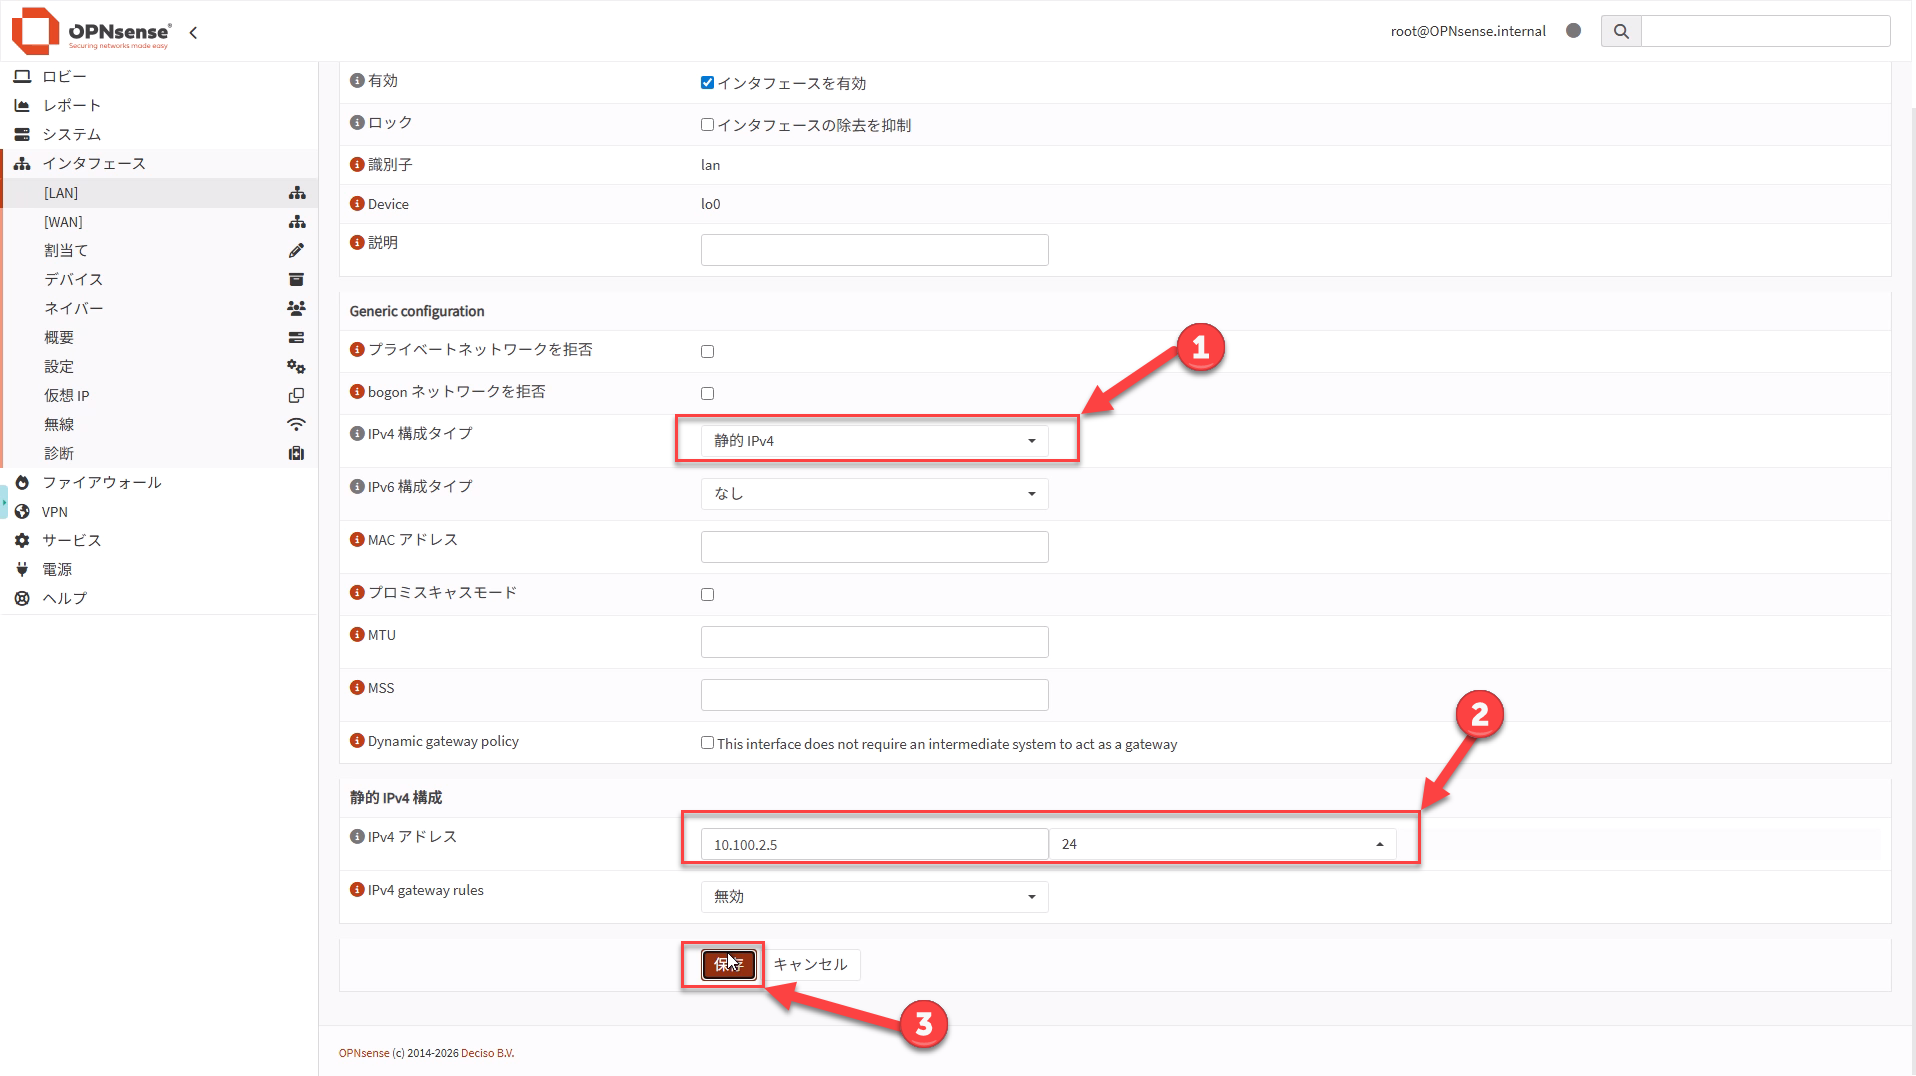
接下来,为已分配的 LAN 接口设置 IP 地址。
确认服务器概览中私有网络一侧显示的 IP 地址和前缀,输入后点击保存 → 应用更改。
步骤 7(仅在需要时)在 WebGUI 中启用 SSH(仅密钥) #
方针:先注册密钥,再启用 SSH。如果操作中不使用 SSH,可以跳过本节。
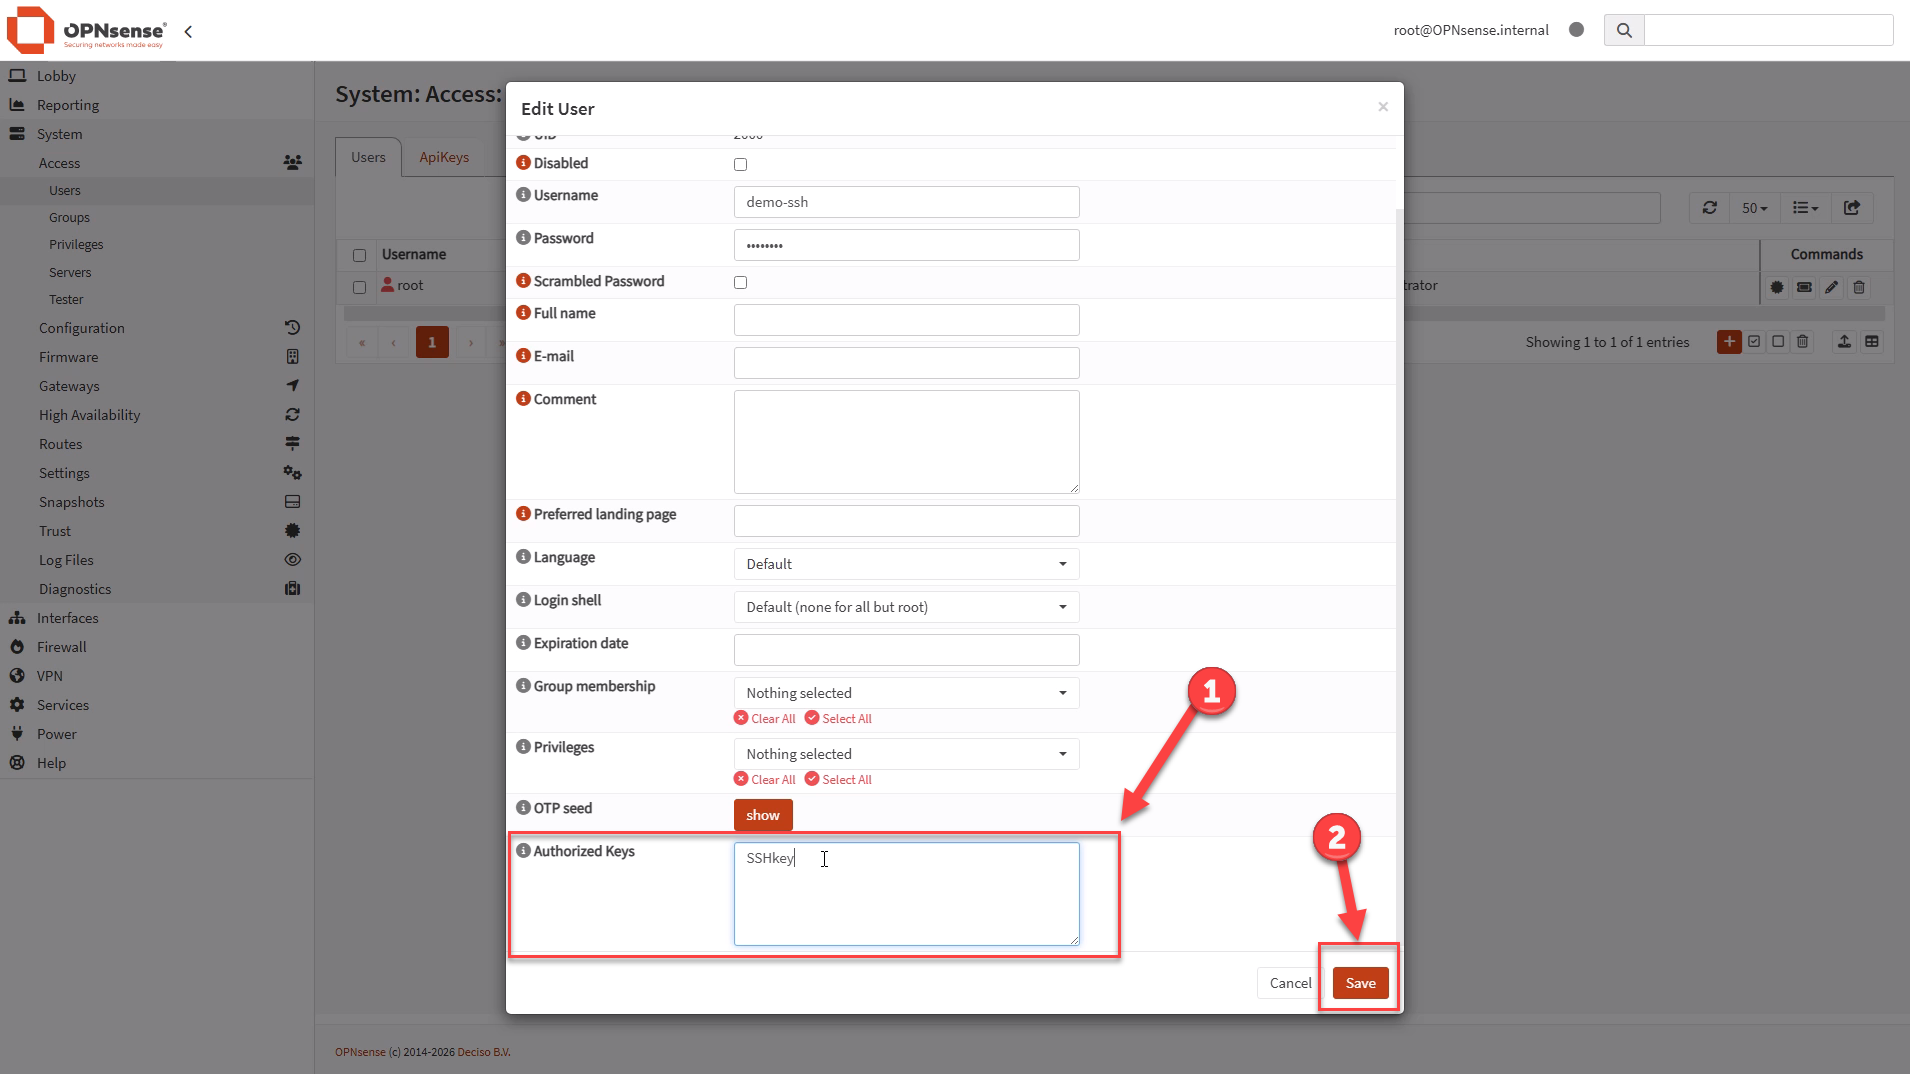
步骤 7.1 为用户注册 SSH 公钥 #
在 WebGUI 中打开以下页面并注册 SSH 公钥(单行的 ssh-ed25519 AAAA...)。
- 菜单示例:
System → Access → Users - 目标用户:建议使用管理员用户(而非 root);如有需要请新建
- 注册字段:Authorized keys(公钥)
请勿粘贴私钥(id_ed25519 等)。
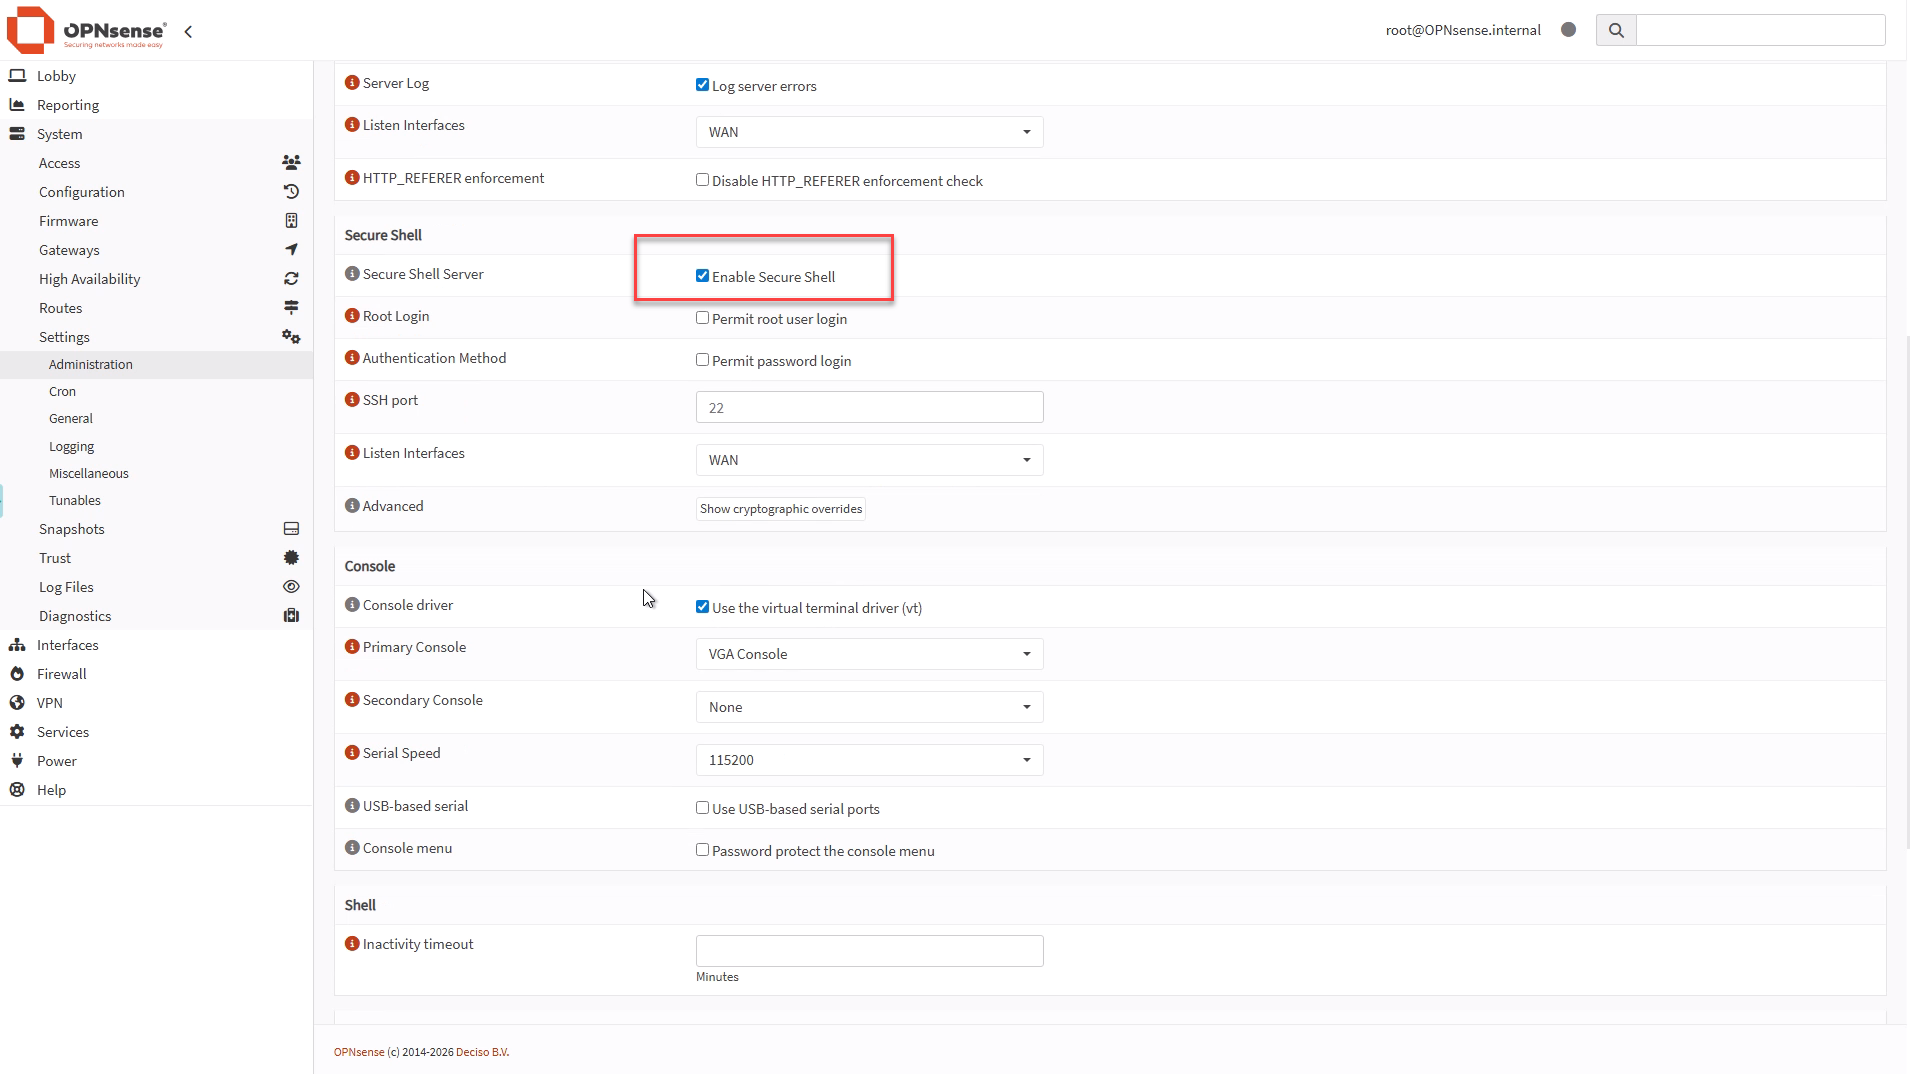
步骤 7.2 启用 Secure Shell(禁止密码登录) #
建议设置如下:
- Enable Secure Shell:仅在需要时开启
- Permit password login:OFF(仅密钥)
- Permit root user login:尽量设为 OFF(如因操作需要设为 ON,也仅限密钥登录)
- Listen Interfaces:主要为 WAN(或仅限用于管理的接口)
步骤 7.3 在 OPNsense 端 FW 和云端 FW/SG 中均仅允许管理来源 IP 访问 22 端口 #
- OPNsense:确认
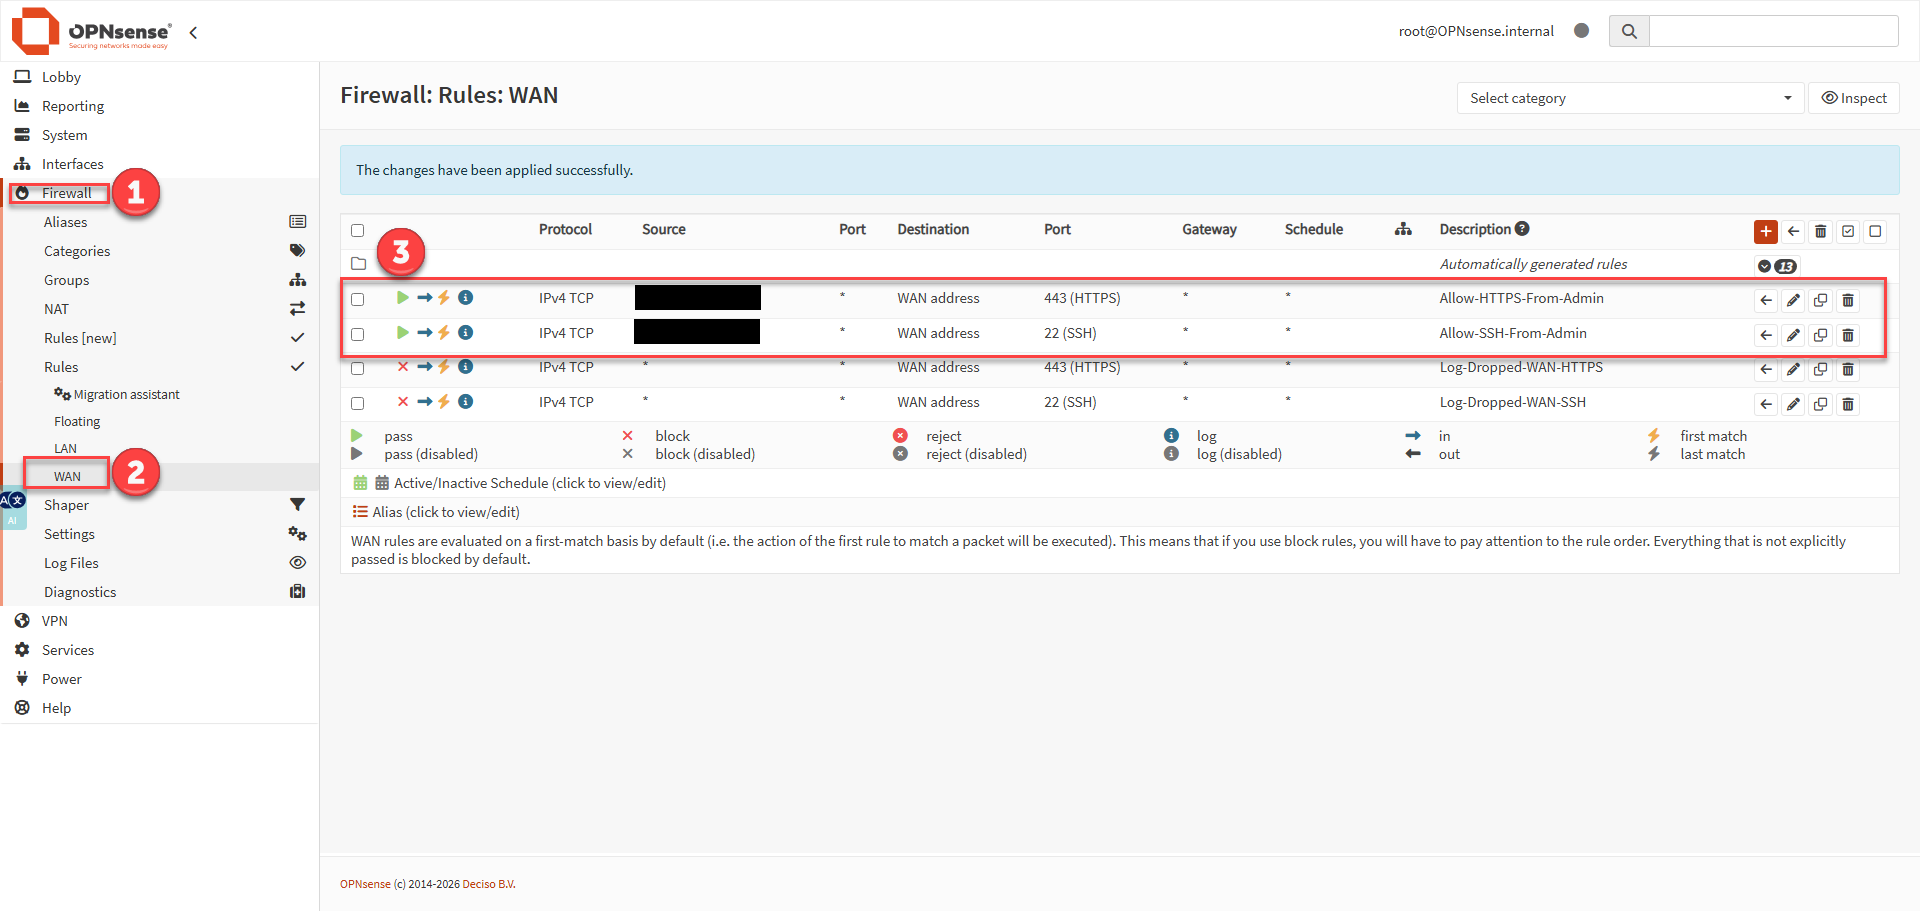
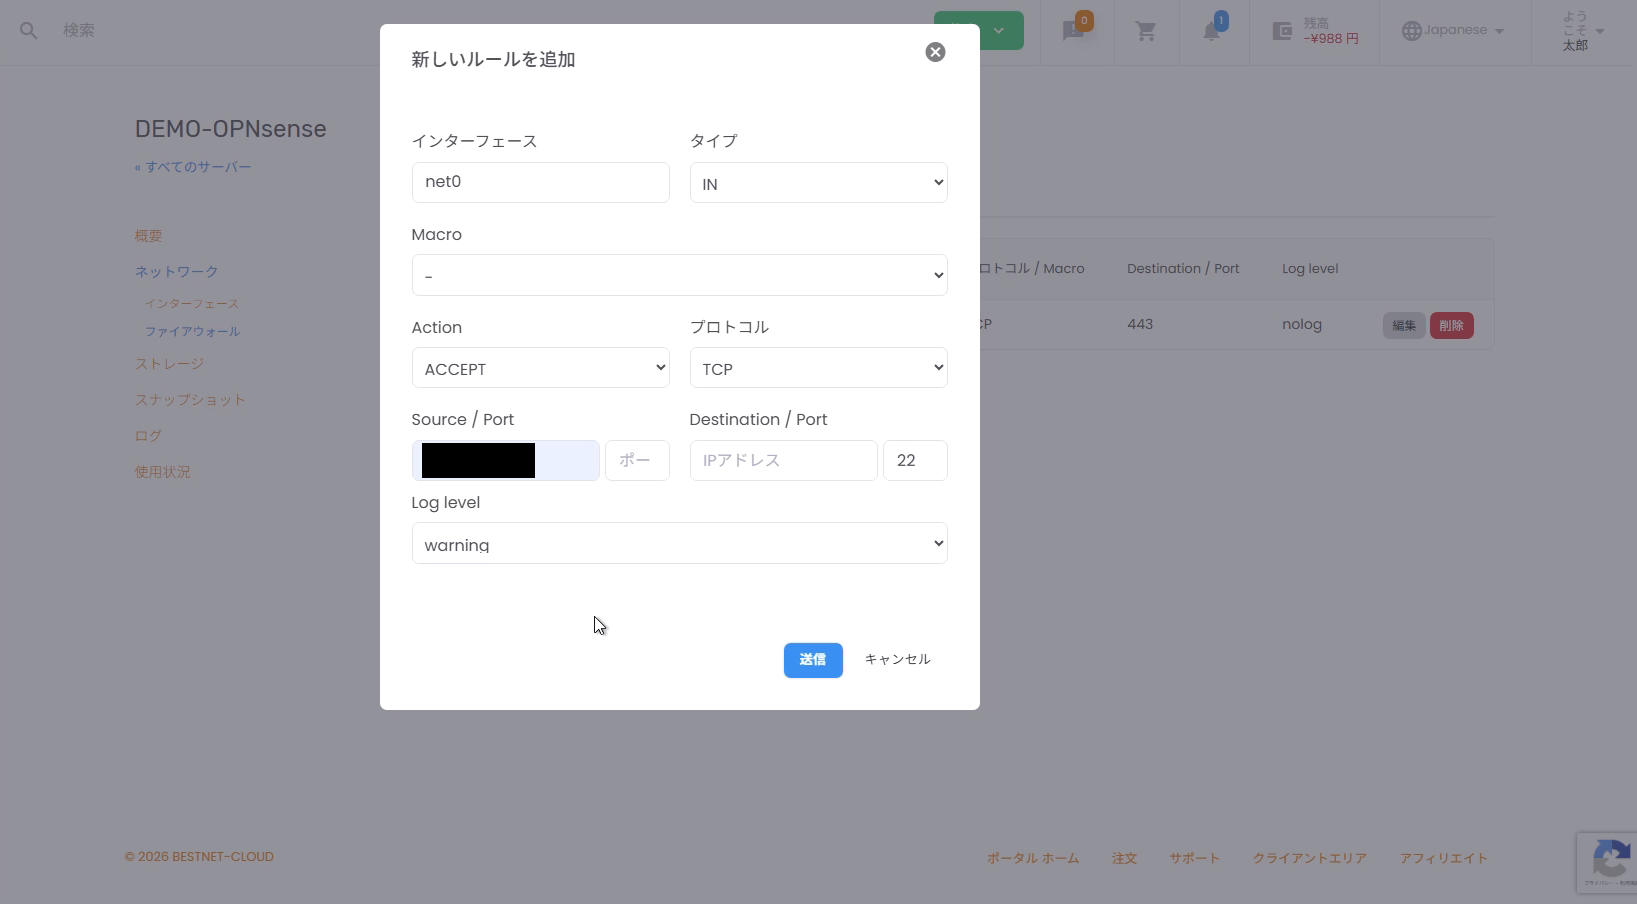
Firewall → Rules → WAN中存在允许 TCP 22 的规则(来源 = 管理来源/目标 = 本防火墙(WAN 地址)) - 同时在云端防火墙配置中仅允许管理来源 IP 访问 TCP 22
注意:请勿先完全开放 22 端口。仅在完成密钥注册和 OPNsense 端限制之后再开放。
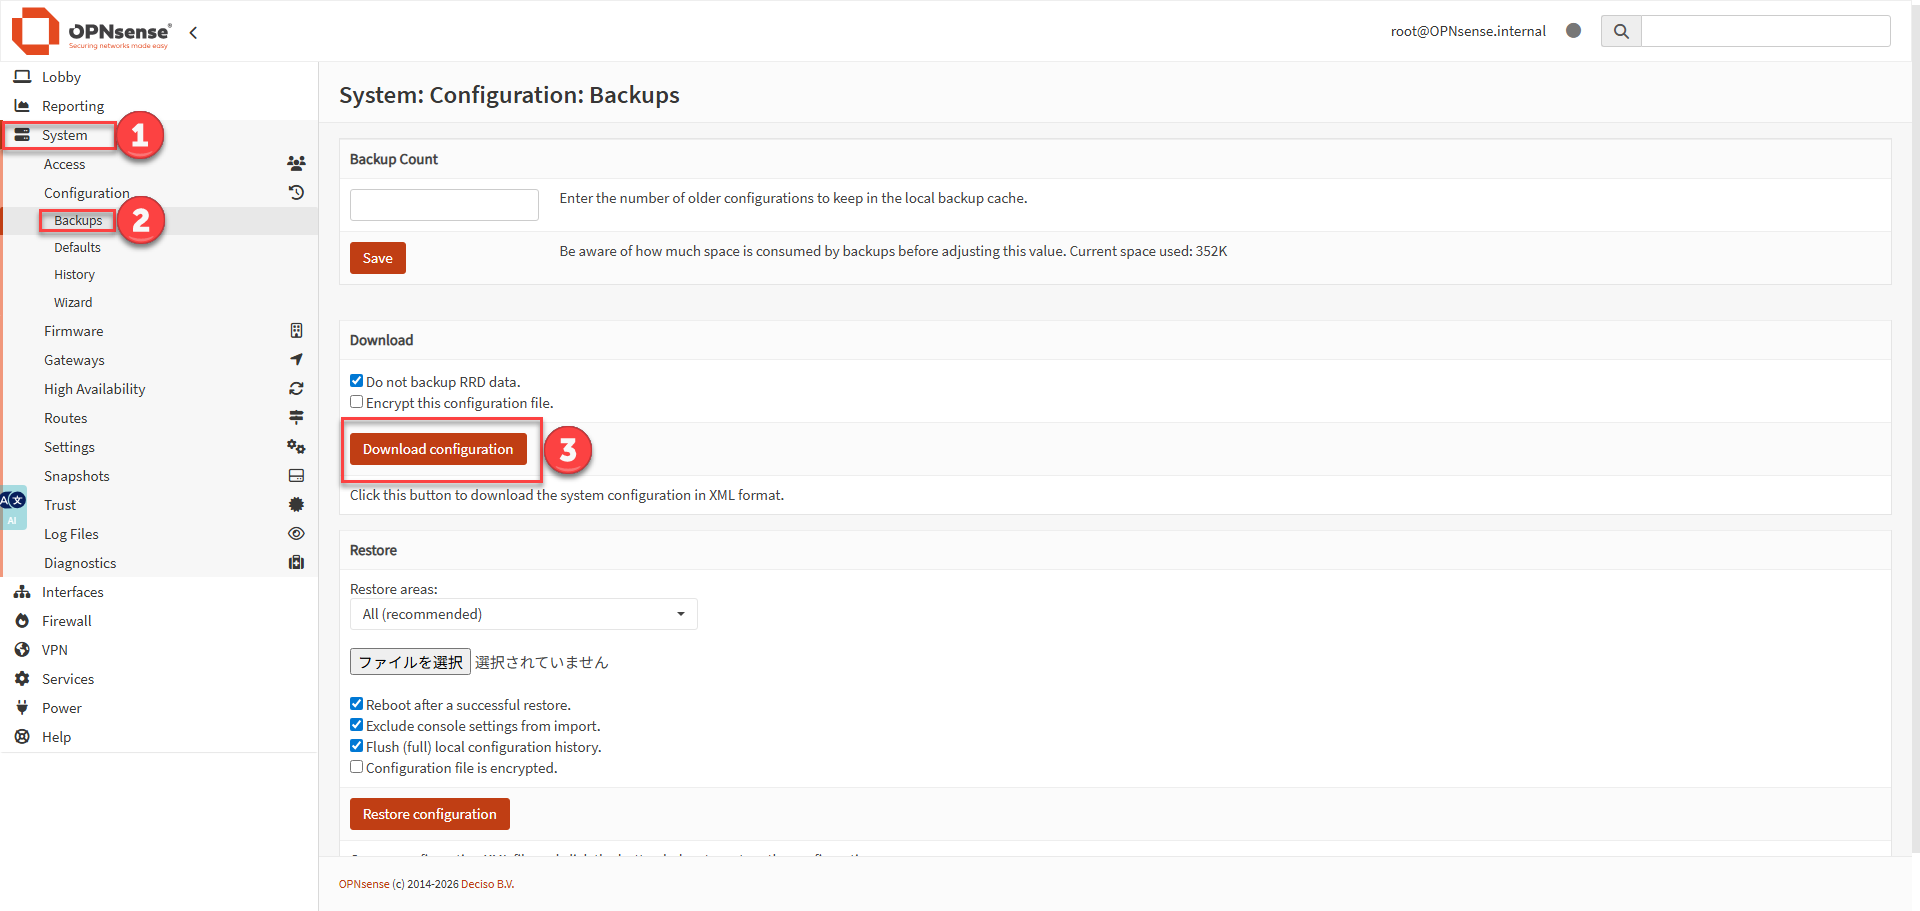
步骤 8配置备份(推荐) #
您可以从 WebGUI 下载配置文件(config.xml)。
由于该备份可能包含敏感信息,请注意存储位置和共享范围。
- 菜单示例:
System → Configuration → Backups