
防火墙设置指南
本操作指南介绍如何在客户门户中为 VPS / 服务器添加、编辑和删除 防火墙规则,以及根据需要配置默认策略(Input / Output Policy)和日志采集设置的方法。
重要提示
出站通信可能需要事先申请批准。 详情请参见 此处。
概述 #
- 规则(Rules):添加、编辑和删除允许 / 拒绝规则
- 选项(Options):配置默认策略(Input / Output Policy)、日志级别等
- 日志(Logs):查看和下载防火墙日志
前提条件 #
- 已登录客户门户
- 可以选择目标服务(VPS / 服务器)
- 已明确需要允许的通信内容(例如 HTTPS
443、SSH22等),如有必要,已确定应允许的来源 IP 地址(固定全局 IP 等)
操作步骤 #
1打开防火墙画面 #
- 从左侧菜单的服务中打开目标 VPS / 服务器。
- 在服务器详情菜单中展开网络,然后点击防火墙。
2规则列表视图 #
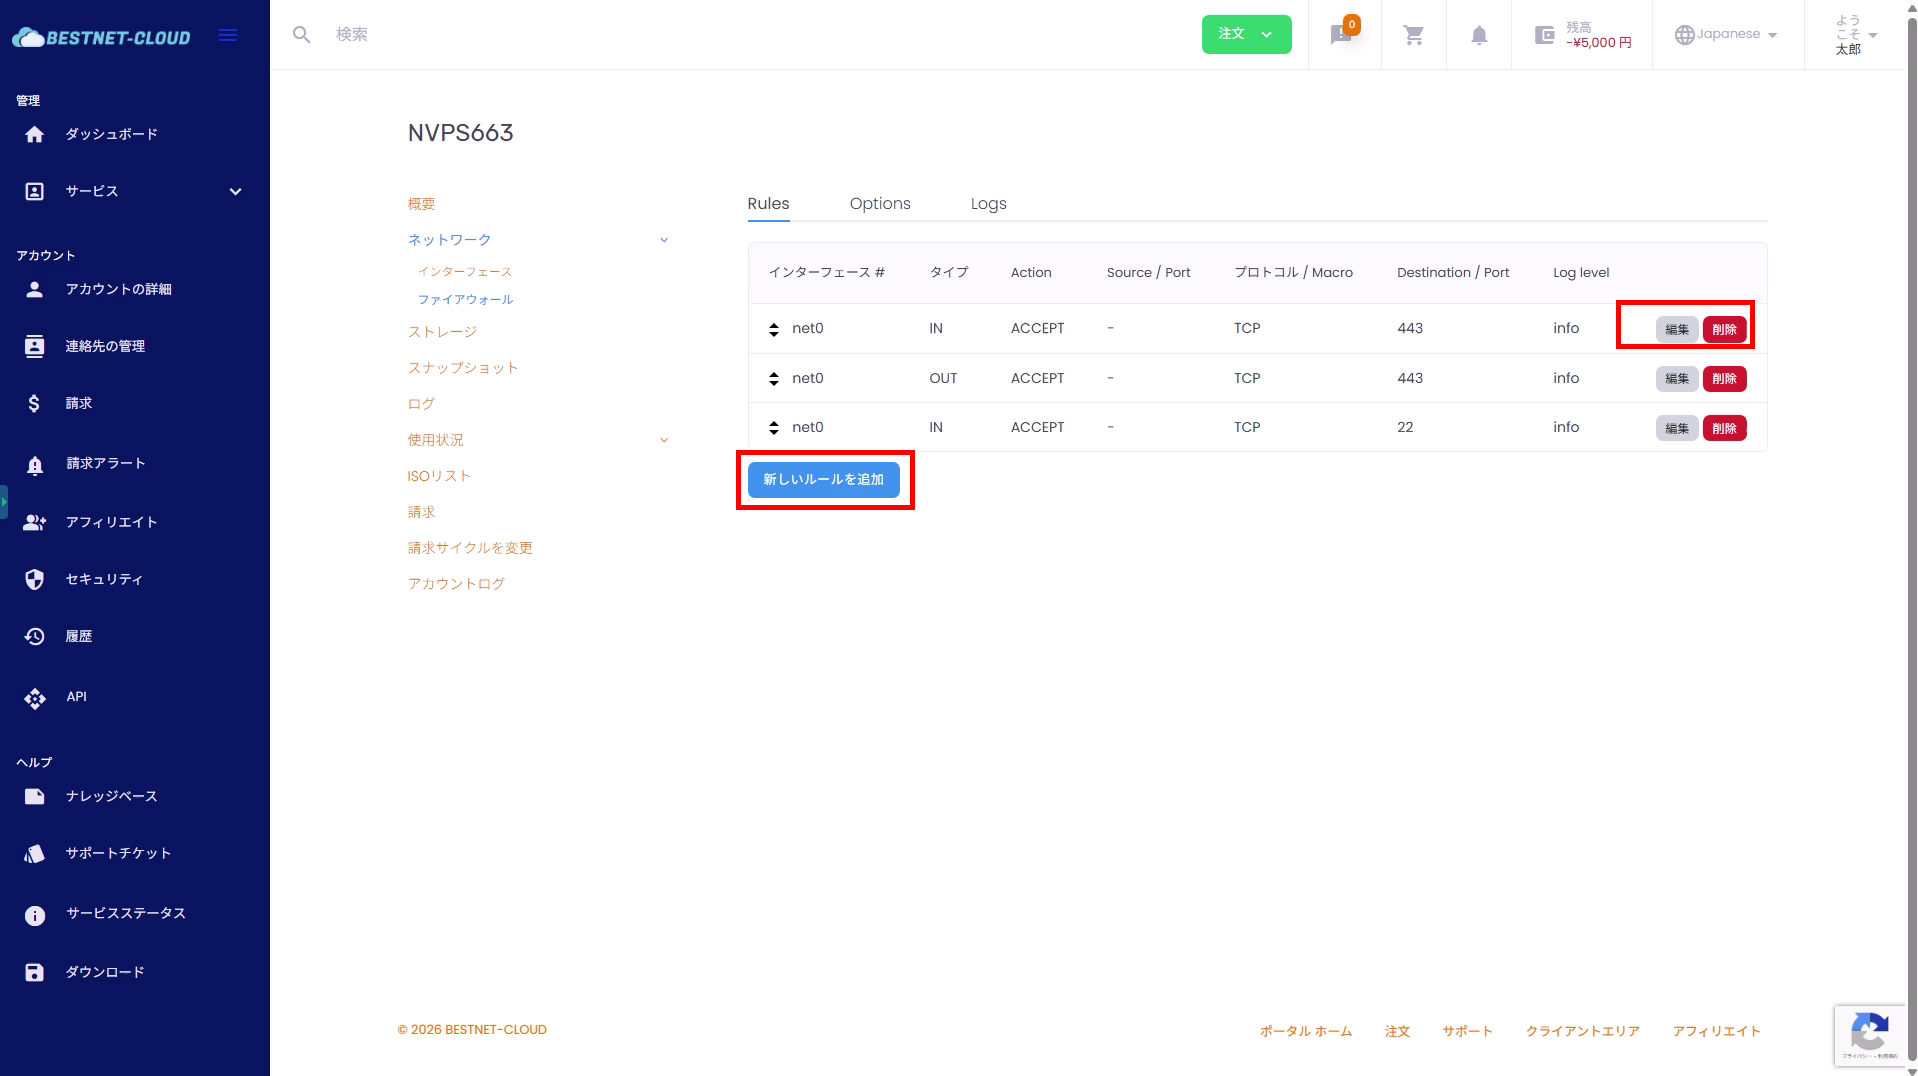
在 Rules 标签页中,IN / OUT规则会按各接口显示(例如 net0)。
- 类型(Type):IN(入站)/ OUT(出站)
- 操作(Action):ACCEPT(允许)/ DROP(拒绝)
- 来源 / 端口(Source / Port):来源 IP / 来源端口
- 目标 / 端口(Destination / Port):目标 IP / 目标端口
- 协议 / 宏(Protocol / Macro):TCP / UDP / ICMP 等,或宏(预定义规则集)
- 日志级别(Log level):各规则的日志级别
3删除规则 #
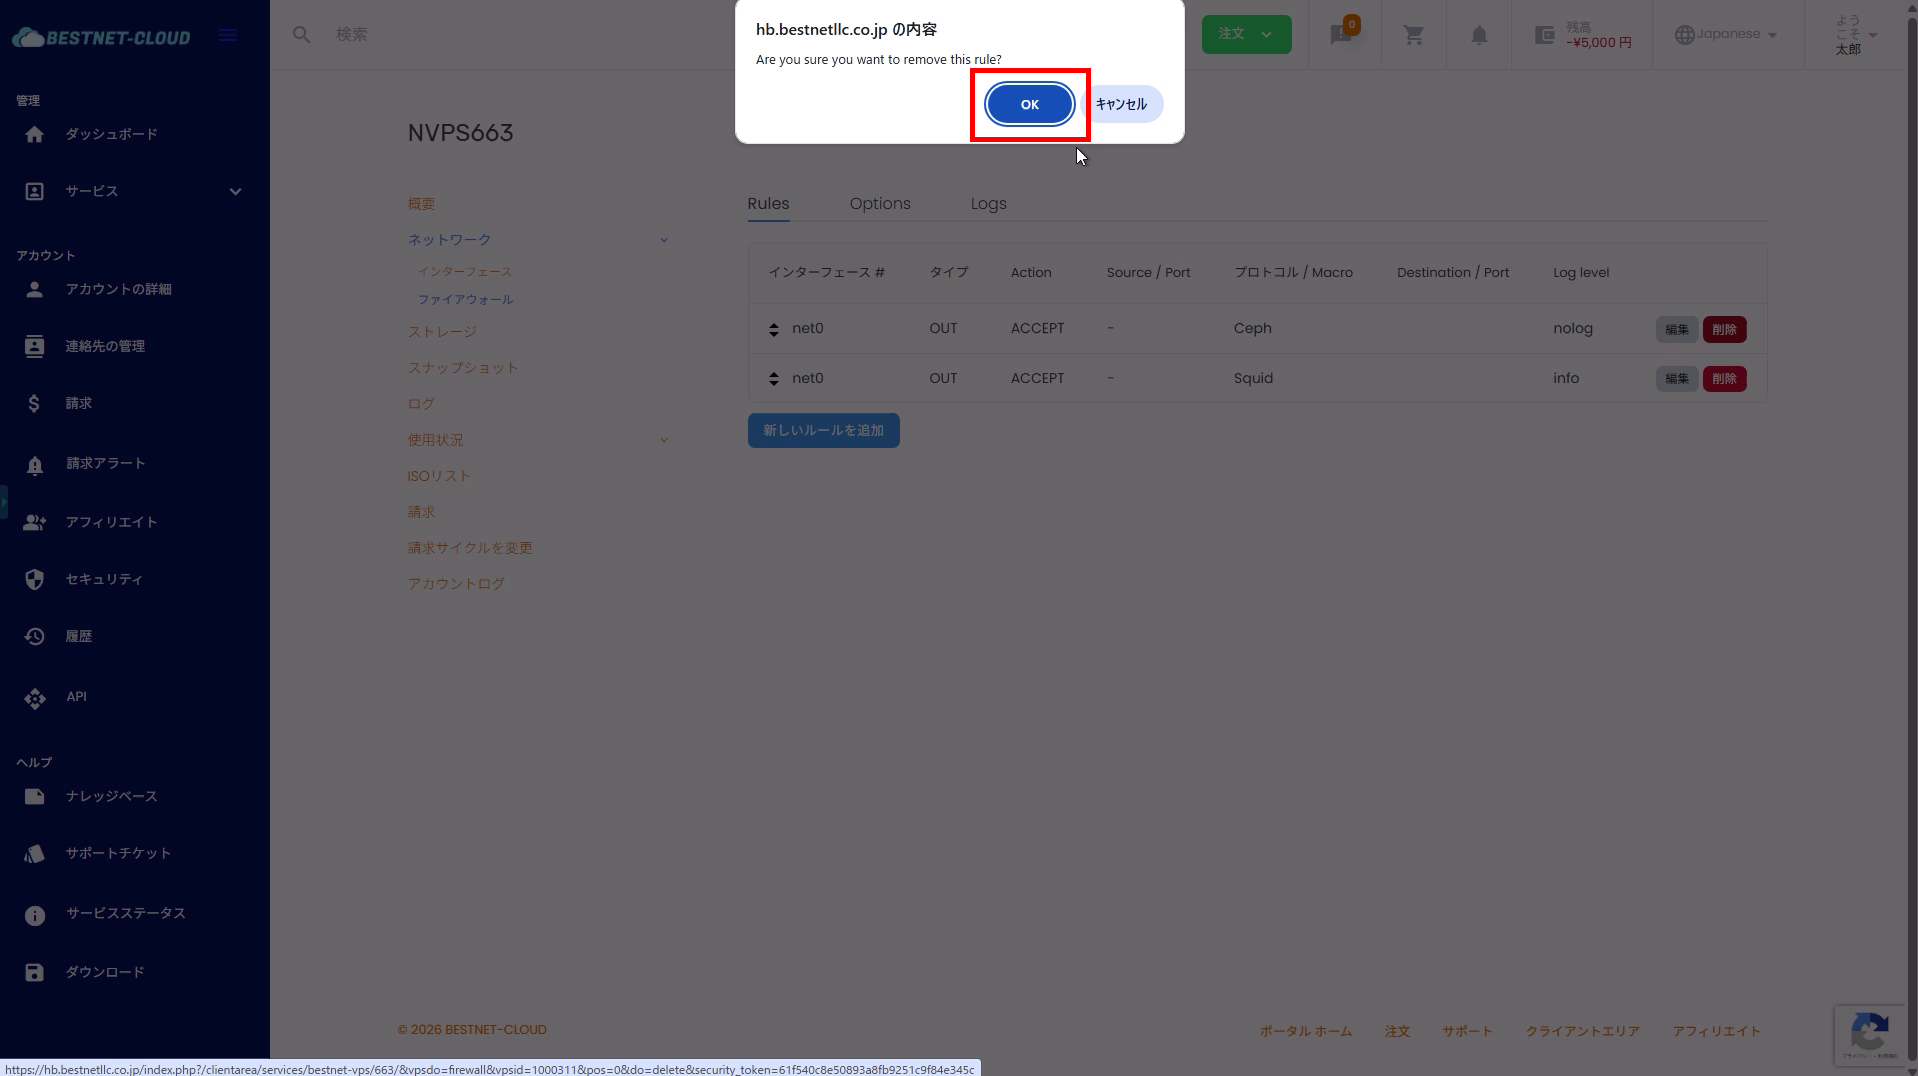
- 在 Rules 标签页中,点击要删除的规则所在行的Delete。
- 将出现确认对话框。如无问题,点击OK。
注意
删除后规则可能不会立即消失,右上角可能会出现“Pending deletion”等通知。 请稍等片刻后刷新页面,确认变更已生效。
4添加规则 #
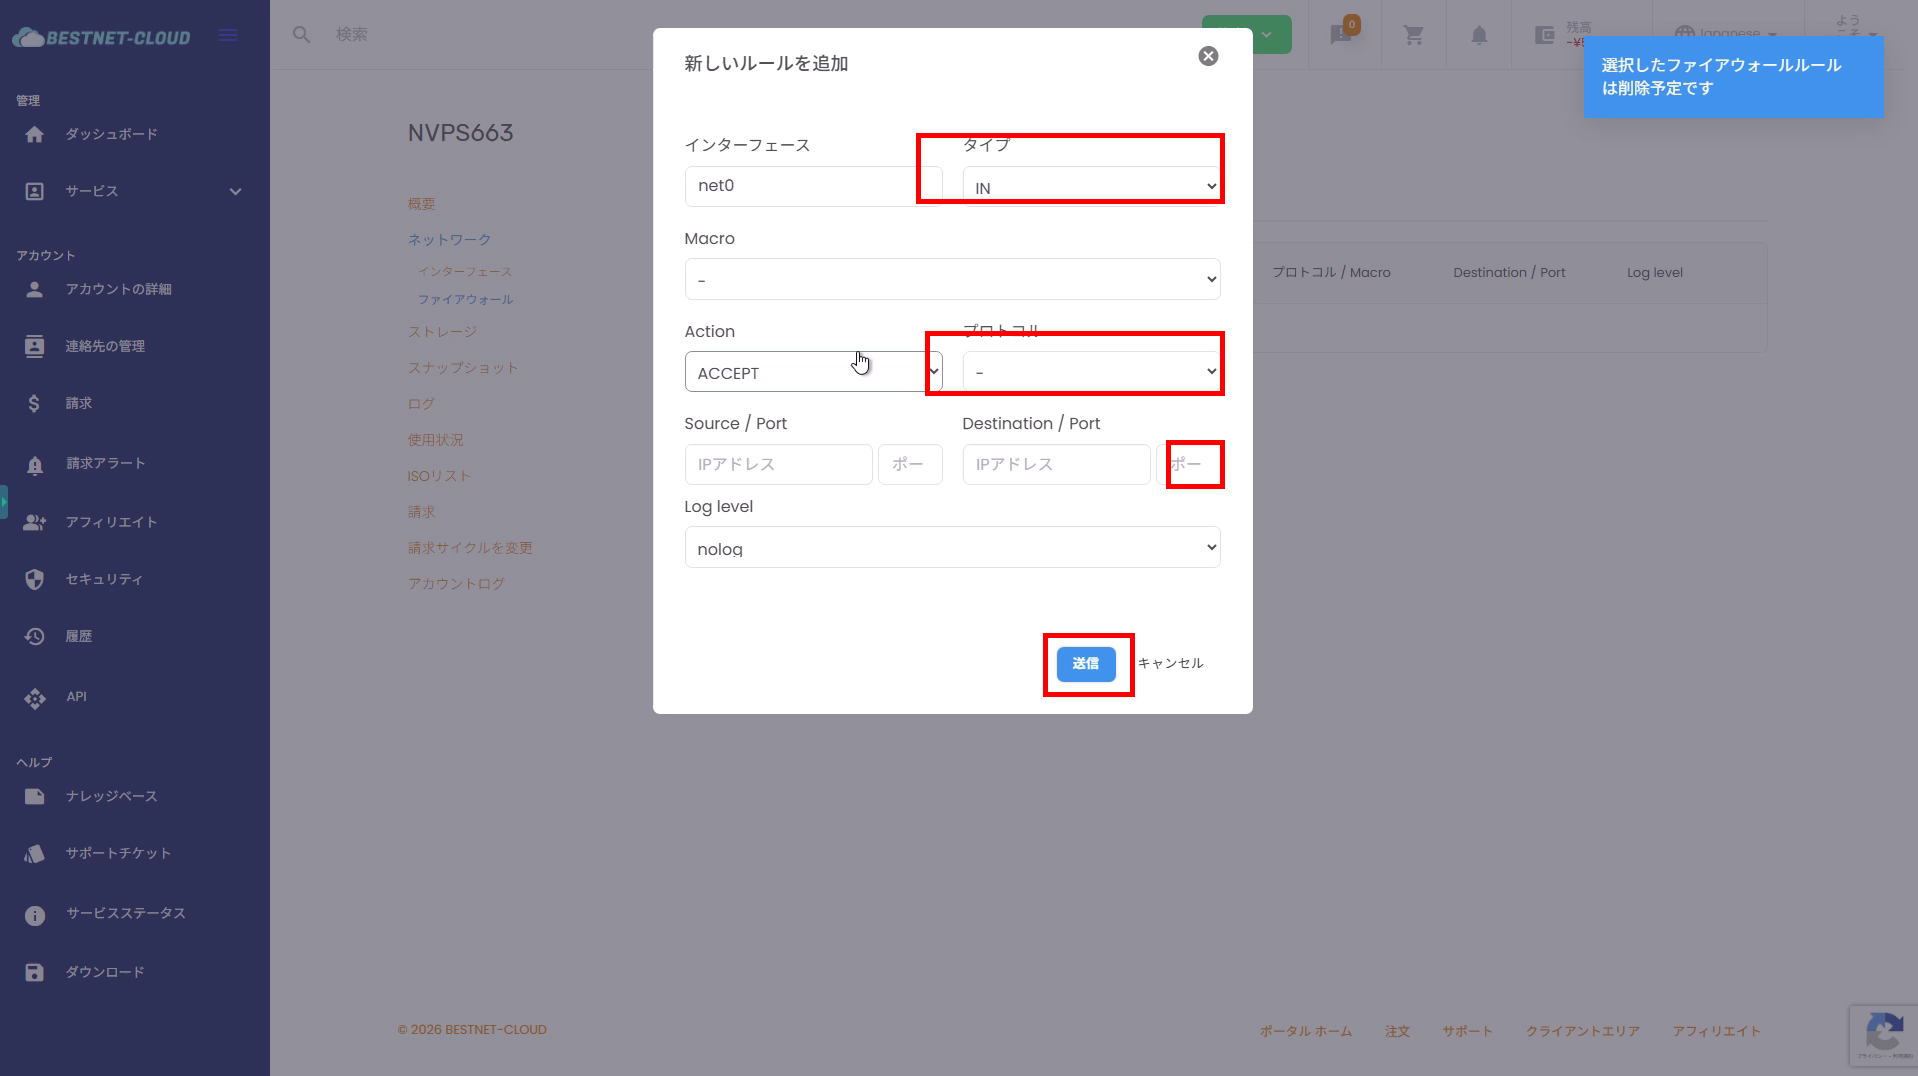
- 在 Rules 标签页中,点击Add new rule。
- 在“Add new rule”对话框(模态窗口)中输入所需信息。
- 输入完成后,点击Submit。
添加界面中的输入项 #
- 接口(Interface):通常为
net0(如环境中存在多个接口,请选择目标接口) - 类型(Type):IN(入站)/ OUT(出站)
- 宏(Macro):如使用预定义模板则选择(不需要时设为“-”)
- 操作(Action):ACCEPT(允许)/ DROP(拒绝)
- 协议(Protocol):TCP / UDP / ICMP 等(使用 Macro 时请注意)
- 来源 / 端口(Source / Port):来源 IP / 来源端口(仅在必要时指定)
- 目标 / 端口(Destination / Port):目标 IP / 目标端口(通常指定目标端口)
- 日志级别(Log level):
nolog/info/notice等
4.1添加示例:允许 SSH(TCP 22)并限制来源 IP #
完全开放 SSH 容易成为攻击目标。如果您拥有固定 IP, 建议指定来源 / 端口(来源 IP)。
- 在 Rules 中Edit SSH 规则(或新增一条)。
- 在来源 / 端口(Source / Port)中输入来源 IP(例如
1.1.1.1/32)。 - 点击Submit。
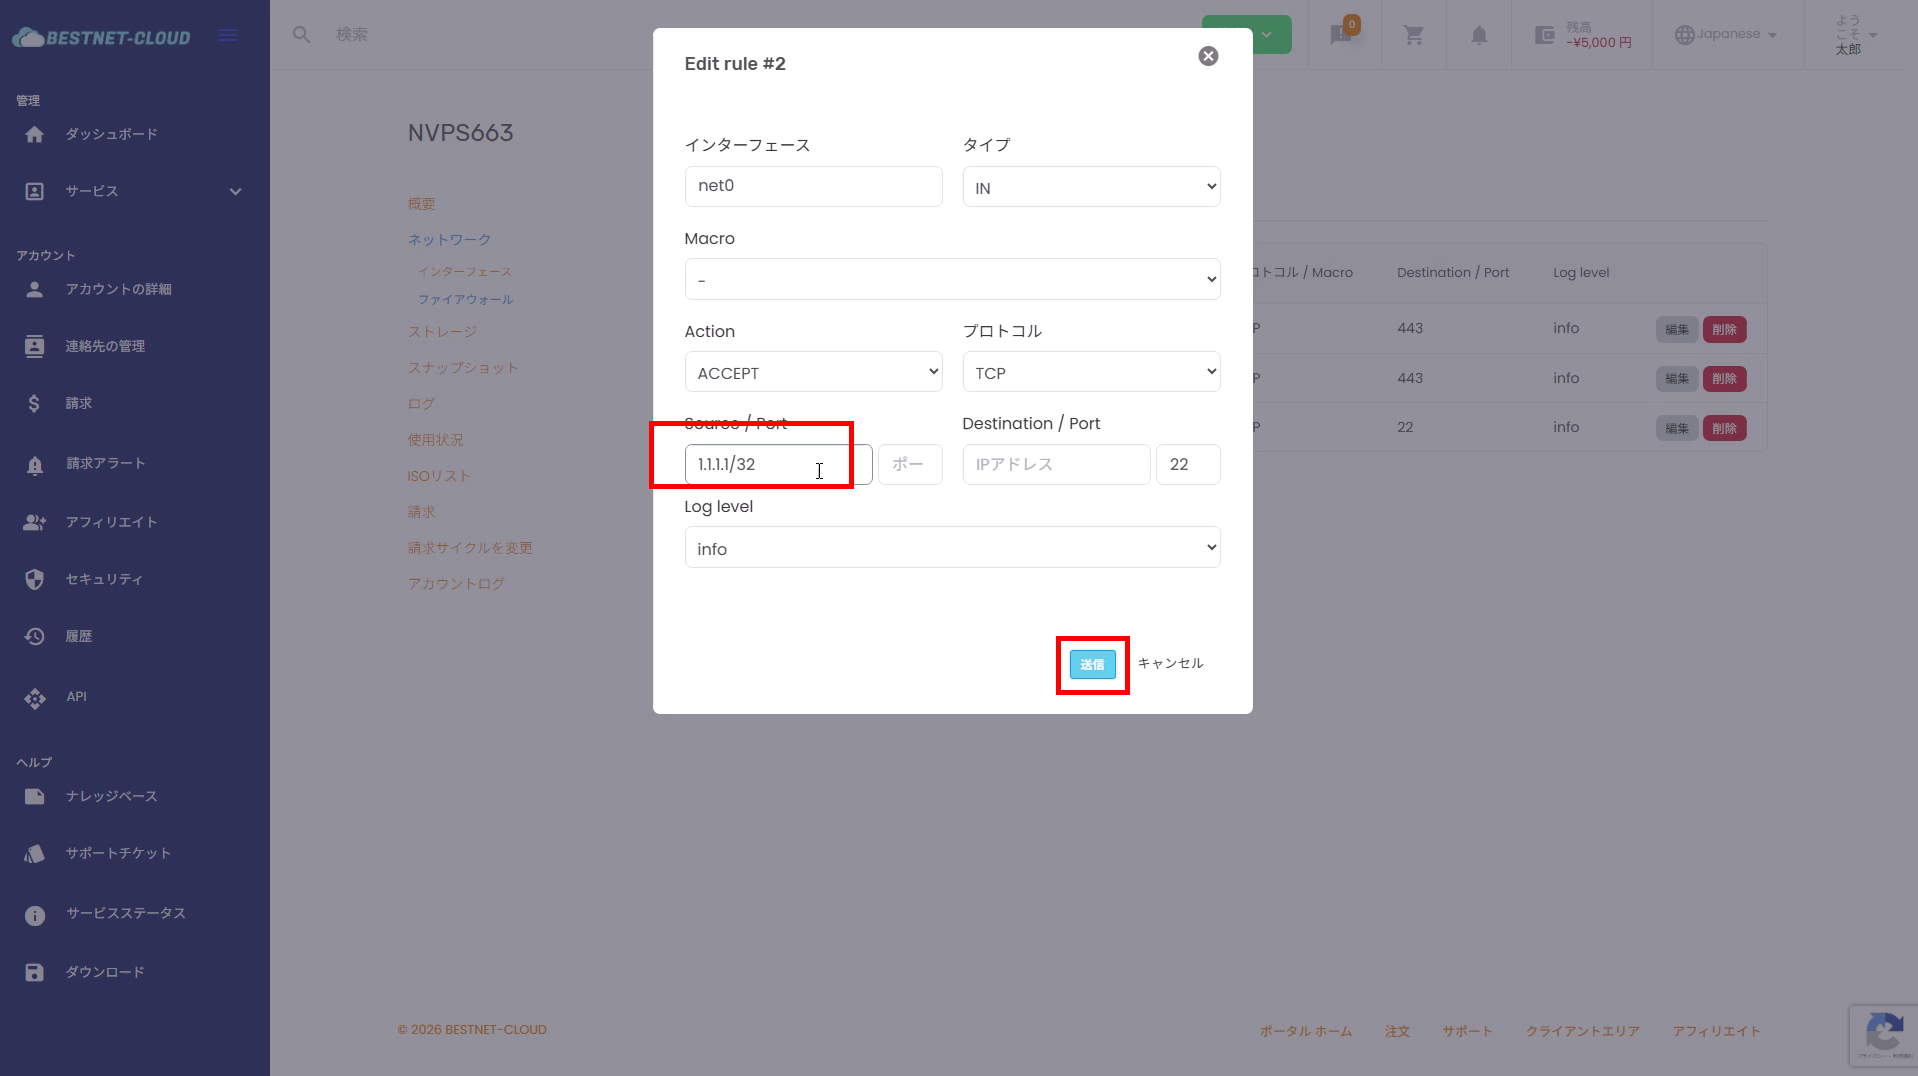
/32)以缩小 SSH 访问范围。4.2IP 地址输入格式 #
在来源 / 端口(来源 IP)和目标 / 端口(目标 IP)中, 可根据运维需要输入以下格式。
- 单个 IP:
203.0.113.10或203.0.113.10/32 - CIDR:
192.168.1.0/24 - IP 范围:
192.168.30.10-192.168.30.20 - 多项指定(英文逗号分隔):
192.168.1.0/24,192.168.2.0/24
192.168.1.0/24,192.168.2.0/24)。
5编辑规则 #
- 在 Rules 标签页中,点击目标规则的Edit。
- 修改必要项后点击Submit。
提示
如果存在多条规则,为避免意外阻断通信, 建议在变更前先对当前设置进行截图保存。
6选项 设置默认策略 #
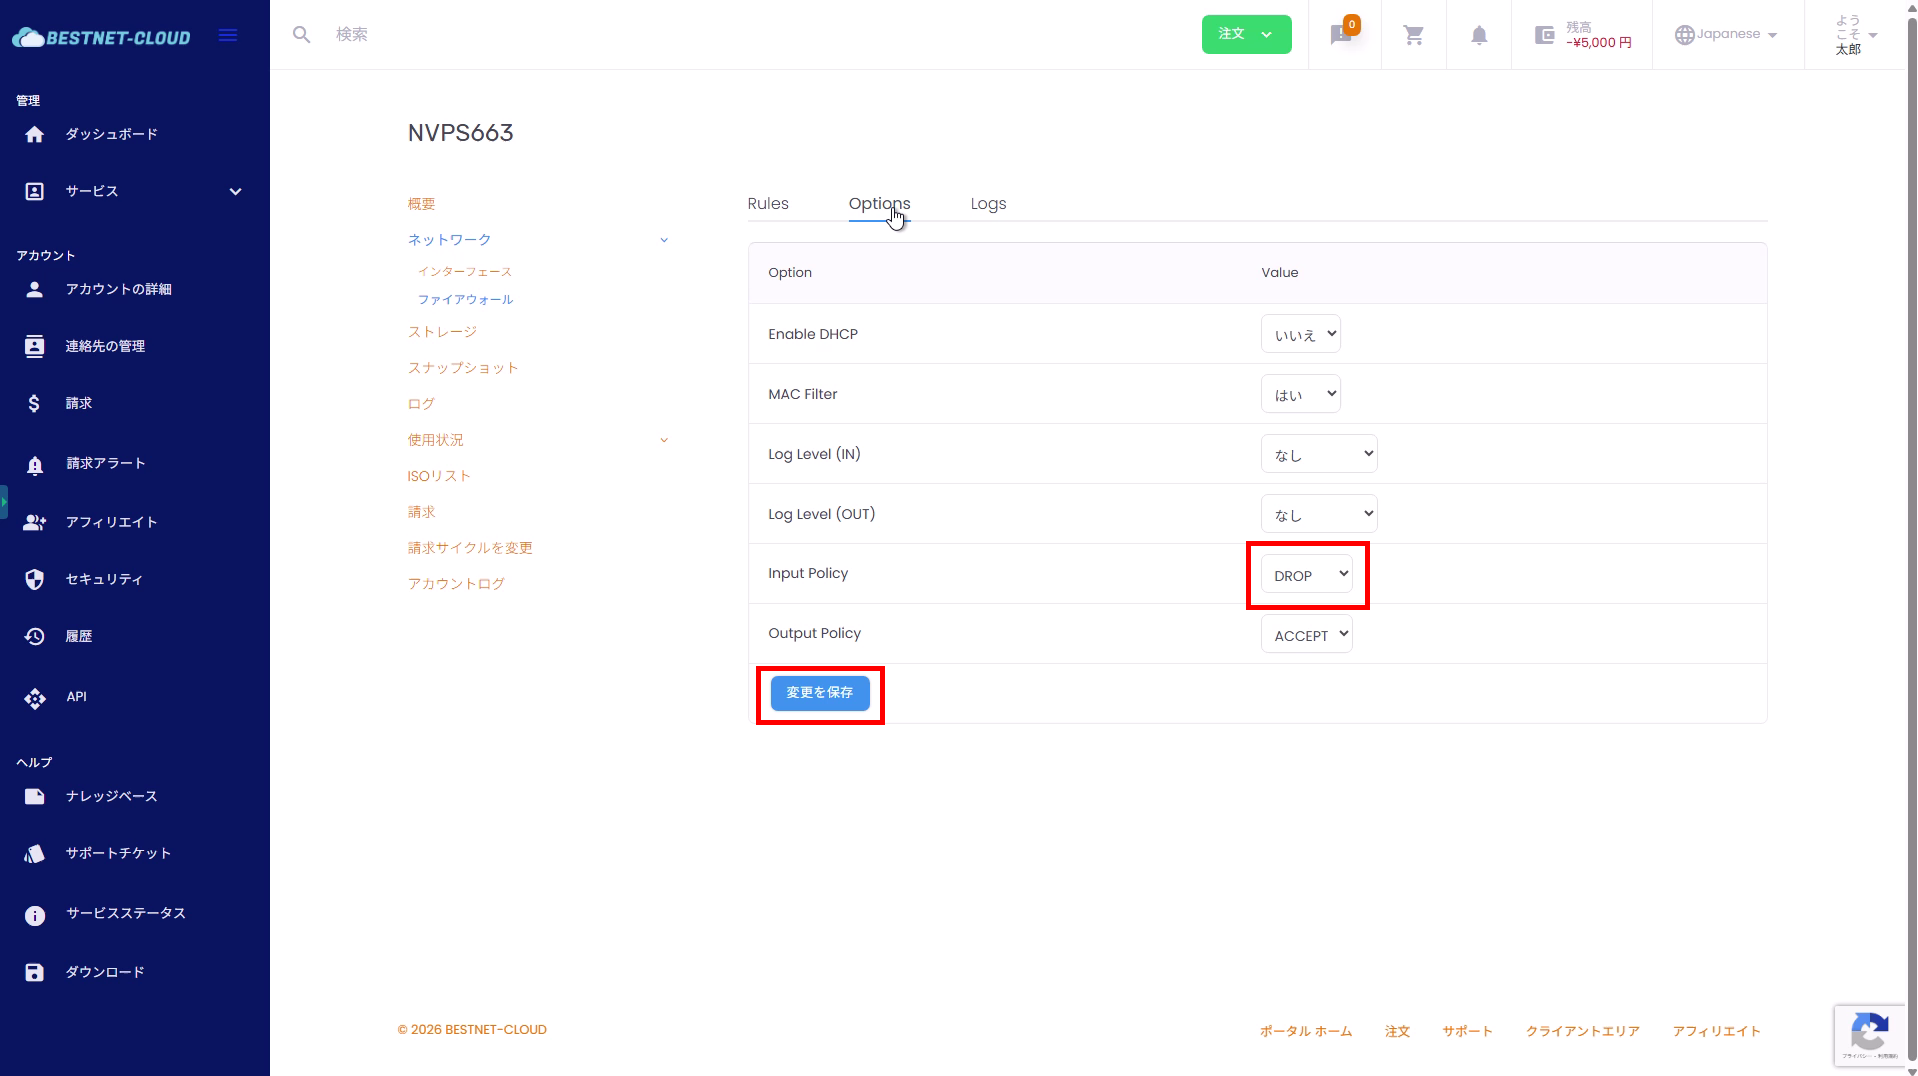
在 Options 标签页中,可以配置未匹配任何规则的通信应如何处理 (Input / Output Policy)。
- Input Policy:入站默认策略(例如 DROP)
- Output Policy:出站默认策略(例如 ACCEPT)
- Log Level(IN / OUT):按方向设置的日志级别(行为可能因环境而异)
- 打开Options标签页。
- 根据需要更改Input Policy / Output Policy。
- 点击Save changes。
注意
将 Input Policy 设为DROP时, 请先为必要的入站通信(例如 SSH / HTTPS 等)准备好 ACCEPT 规则。
7日志 查看和下载日志 #
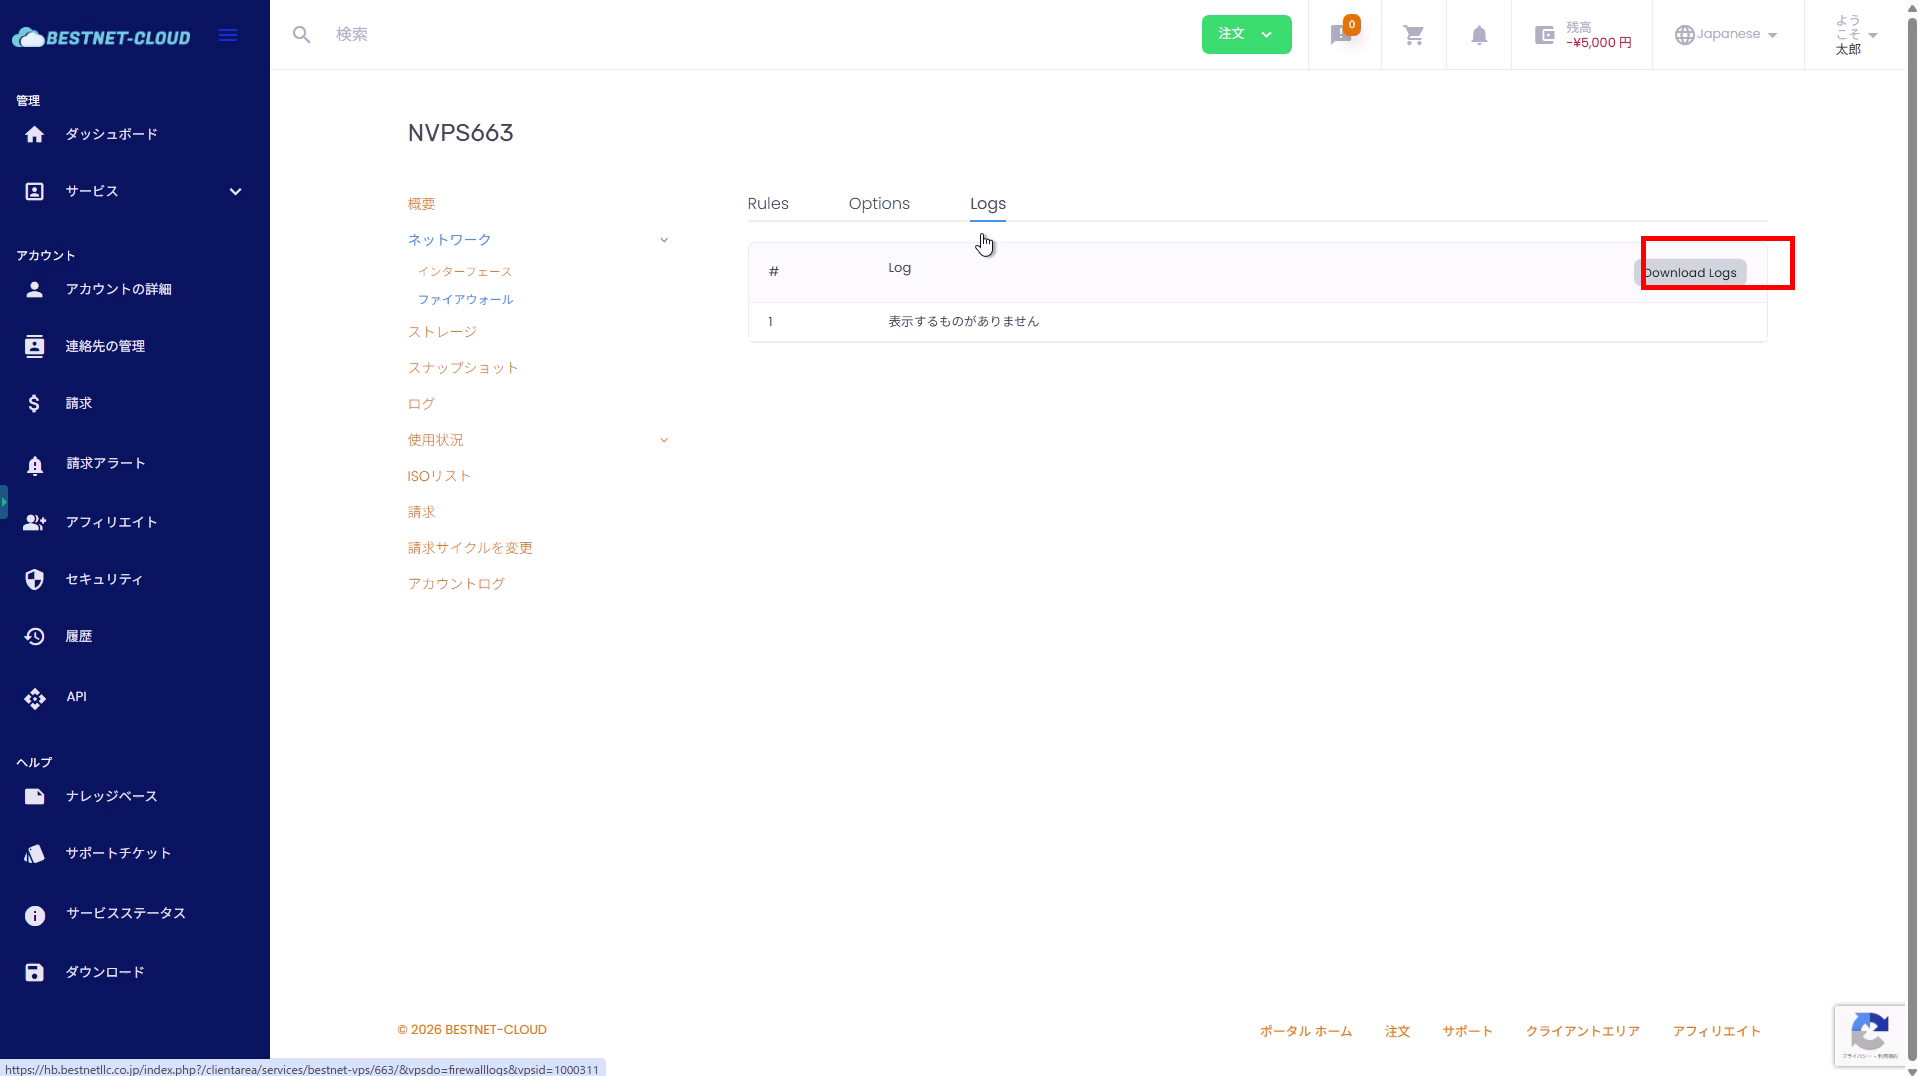
- 打开Logs标签页。
- 如果没有显示日志,请检查规则的Log level或 Options 中的日志设置。
- 如有需要,可通过Download Logs下载日志。
常见错误及解决方法 #
选择宏时指定协议导致的错误 #
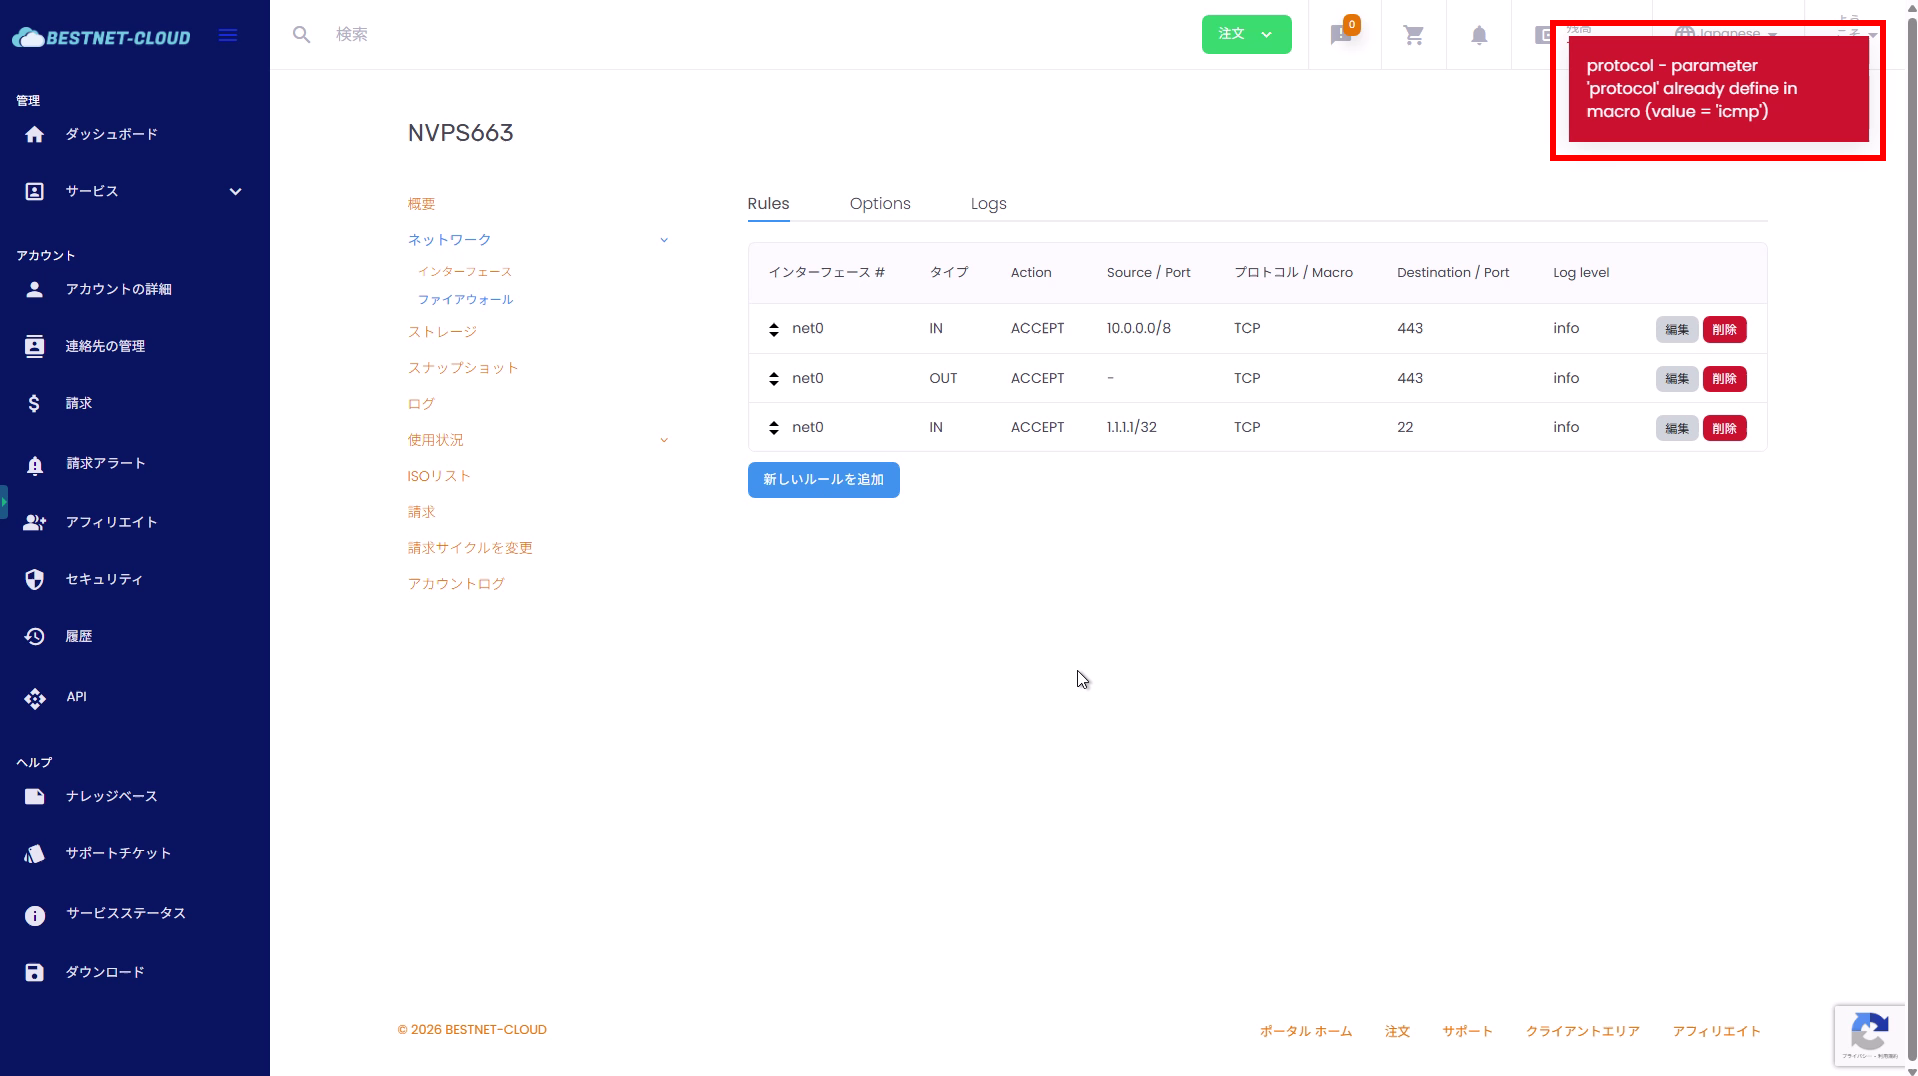
部分宏在内部已固定协议,如另行指定协议可能引发错误
(例如 protocol already define in macro)。
- 解决方法:使用 Macro 时将协议设为“-”,或将 Macro 设为“-”后再指定协议。
变更未生效时的检查要点 #
- 检查右上角是否出现“Pending creation”或“Pending deletion”等通知(变更可能仍在等待生效)
- 添加 / 编辑规则后,请刷新页面确认显示是否已更新
- 如果 Input Policy 设置为 DROP,请确认已存在必要通信的 ACCEPT 规则
- 如果没有显示日志:请检查规则的 Log level / Options 中的 Log Level 设置是否已启用
- 请确认未遗漏为协议 / 端口号提交批准申请这一步骤
补充:推荐的安全运维方法 #
- 请尽量限制管理端口(例如 SSH
22)的来源 IP。 - 不要开放不需要公开的端口(最小权限原则)
- 在变更前后验证连通性,确认必要端口已开放。


