概述 #
本指南说明如何通过我司客户门户(Client Area)管理非我司管理的外部域名(在其他公司注册的域名)的 DNS 记录。
关键在于在客户门户中创建区域(DNS 管理对象域名),提前迁移并创建必要的 DNS 记录,然后在外部注册商侧将名称服务器(NS)切换到我司的 DNS 服务器。
在 Client Area 的 DNS SERVICE 中为目标域名创建区域。
从当前 DNS 导入设置或手动注册。
在外部注册商侧将名称服务器替换为我司的 DNS 服务器。
重要事项(请务必先阅读:如何防止事故) #
- 切换 NS 的瞬间,权威 DNS 就会切换到我司的 DNS。如果切换时新区域中没有所有必要记录,Web / 电子邮件 / 各种认证将立即受到影响。
- 特别是电子邮件相关记录(MX / SPF / DKIM / DMARC)、认证 TXT(Google / Microsoft / 各种 SaaS / SSL 自动续期等)、CAA和SRV在迁移时经常被遗忘。
- 如果域名启用了 DNSSEC,可能需要更新 / 删除 DS 记录(见下文)。
免责声明和支持信息 #
- 本指南总结了典型的操作示例。根据您的域名配置和外部服务(电子邮件、各种 SaaS、SSL 自动续期等),所需的 DNS 记录和迁移步骤可能有所不同。
- 我司对因遵循本指南而产生的任何间接或后果性损害(机会损失、业务中断、电子邮件投递失败等)不承担责任。
- 如果您有疑问 / 难以判断影响范围 / 已启用 DNSSEC / 包含电子邮件迁移,请在开始工作之前从我司客户门户提交支持工单进行咨询(我们将根据您的情况提供确认事项的指导)。
前提条件(准备工作) #
- 您可以登录我司客户门户
- 您的账户包含 DNS SERVICE(DNS 管理服务)
- 您有权在目标域名的注册商处更改名称服务器(例如 お名前.com / Cloudflare Registrar 等)
- 您可以访问当前的 DNS 设置(当前 DNS 管理界面或区域文件 / 记录列表)
- 您想要添加或更改的 DNS 记录信息(例如 A 记录 IP、MX 主机名、TXT 值等)
切换前检查清单(建议:切换 NS 前务必执行) #
- 记录当前的 DNS 记录列表(A / AAAA / CNAME / MX / TXT / CAA / SRV / NS 委派等)
- 验证电子邮件相关 TXT 记录:SPF(
v=spf1)、DKIM(selector._domainkey)、DMARC(_dmarc) - 验证认证和自动化 TXT 记录:
_acme-challenge、Google / Microsoft / 各种 SaaS 验证 TXT 等 - 检查 DNSSEC(如已启用,请参阅“DNSSEC 注意事项”)
- 如果有计划的切换日期:如有可能,请提前缩短 TTL(例如 300–600 秒)
※TTL 缩短应首先在“当前 DNS 端”完成,可能需要时间生效。
操作步骤 #
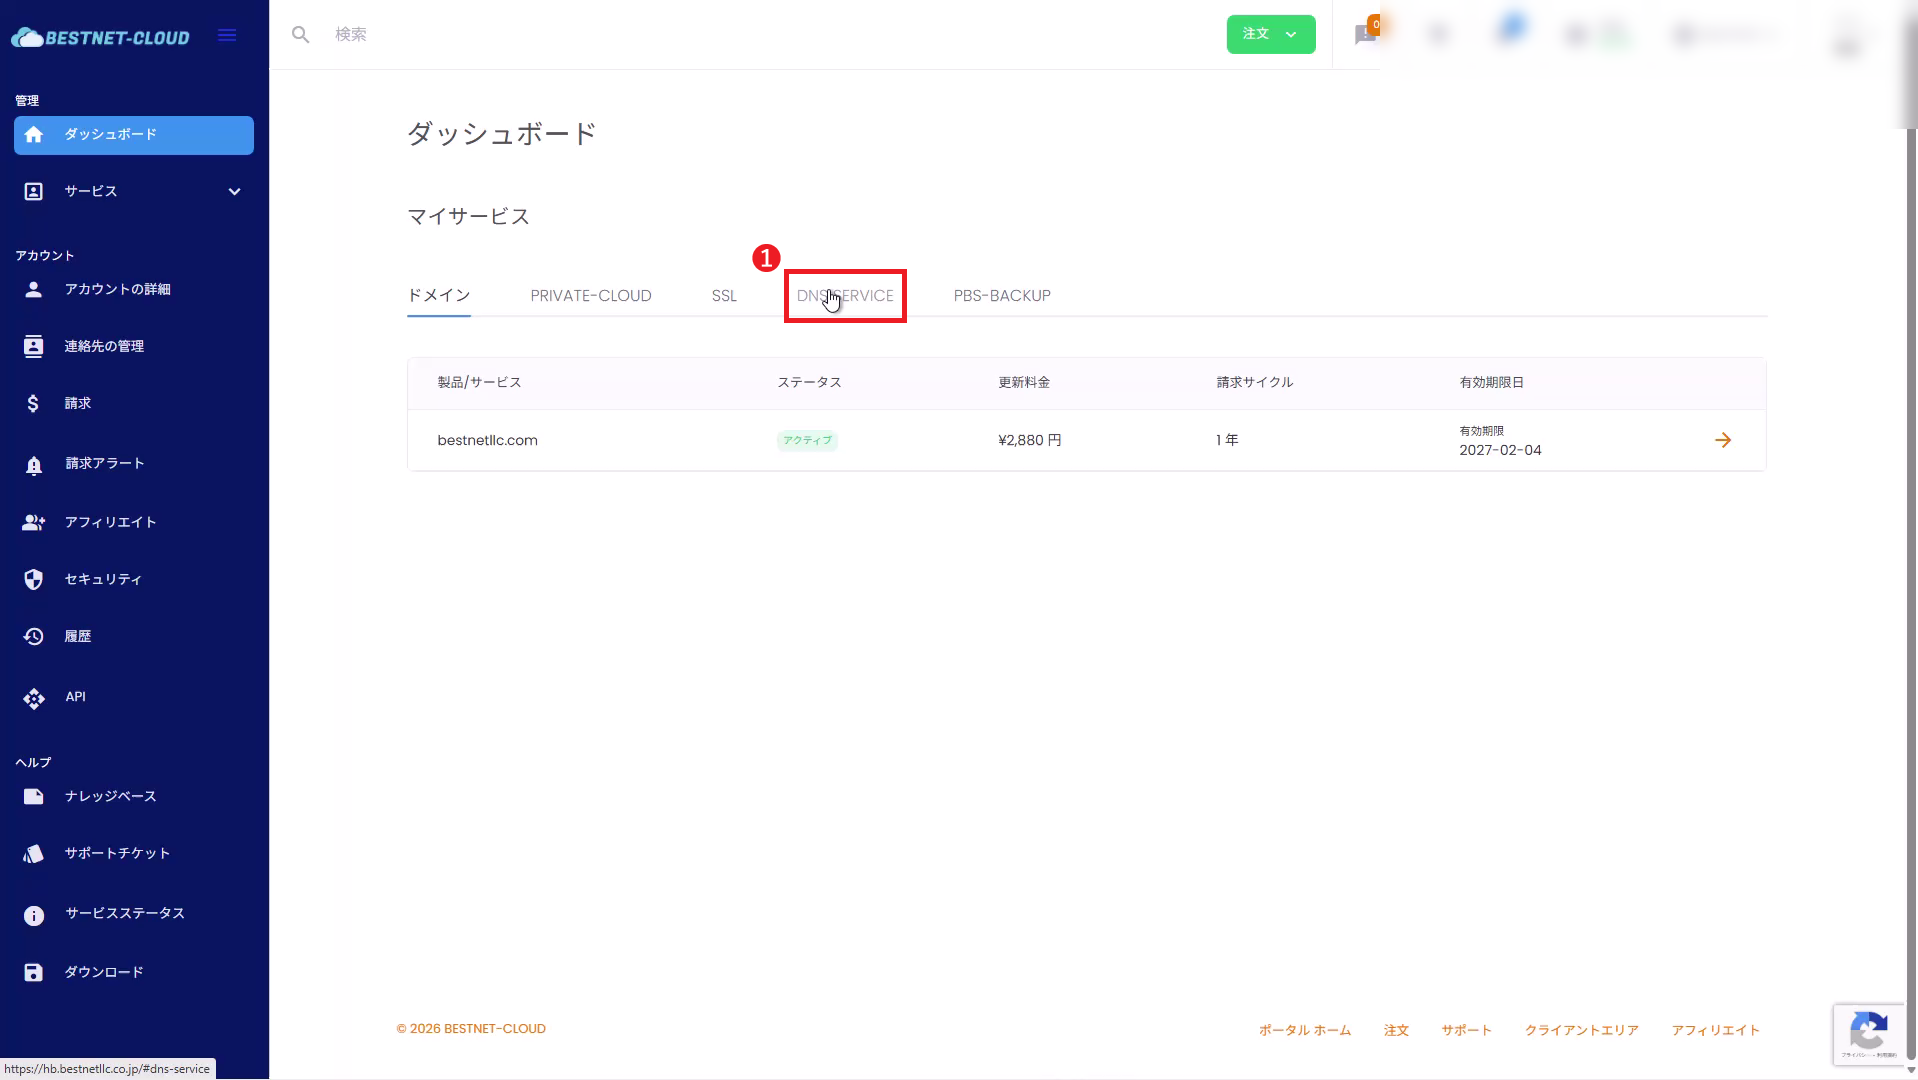
1打开 DNS SERVICE #
从左侧菜单打开DNS SERVICE。
2添加 DNS 区域(外部域名) #
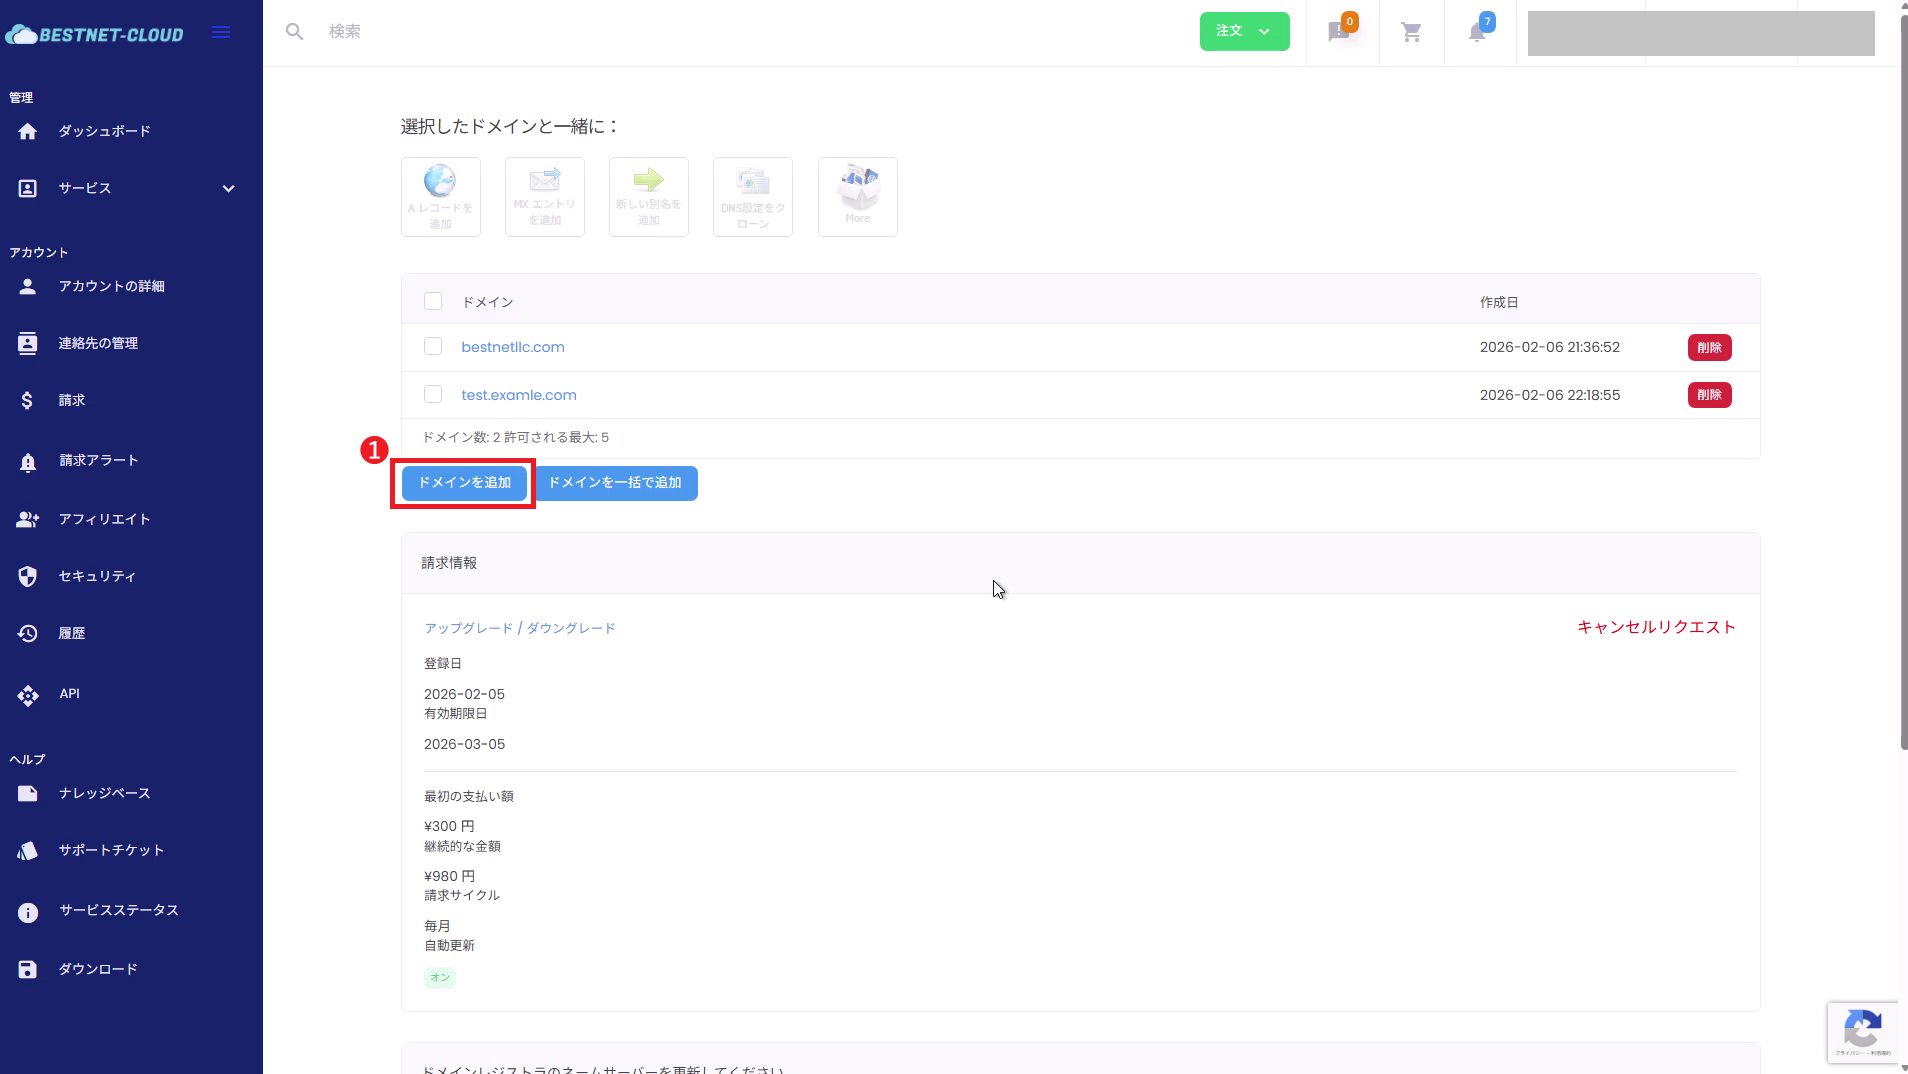
2-1. 点击“添加域名”
在 DNS SERVICE 的管理界面中,点击添加域名。
2-2. 输入域名并提交
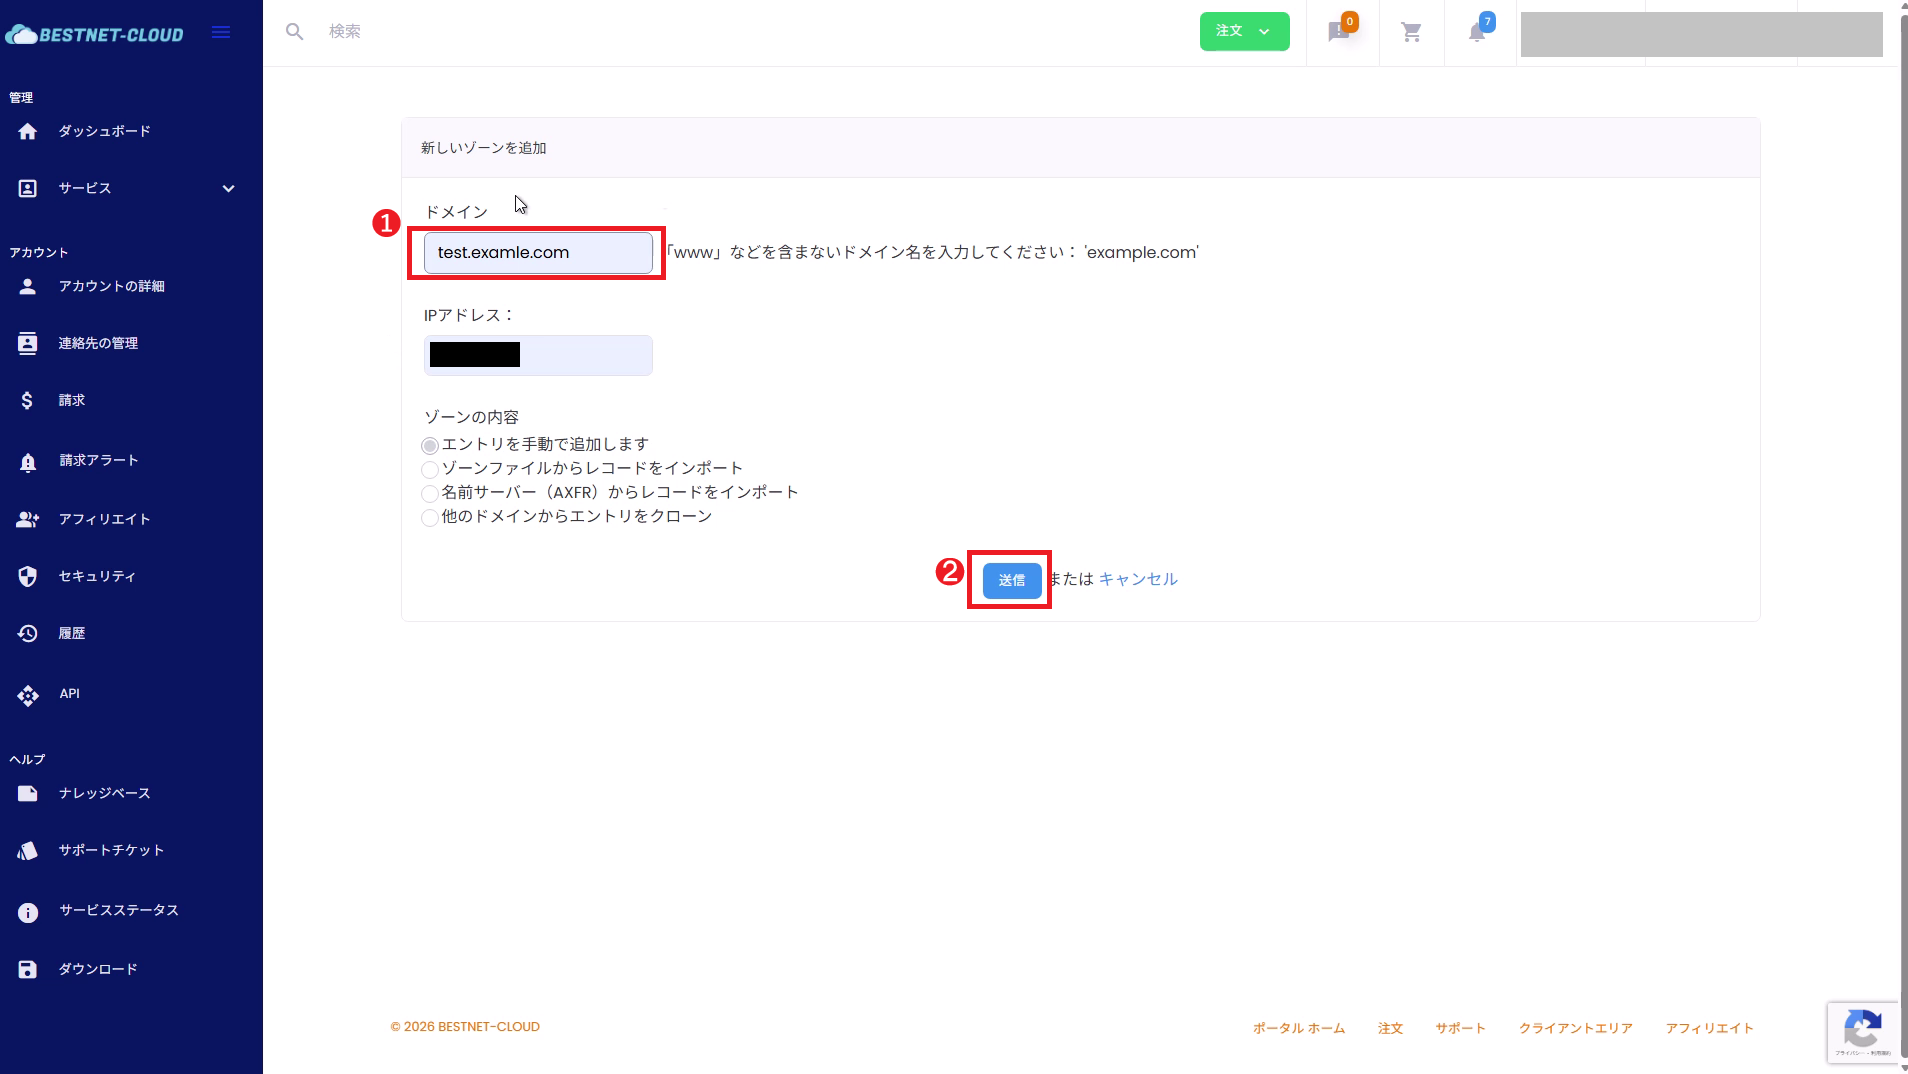
在“添加新区域”界面中,输入目标域名。
- 域名:输入根域名,不包含 www,例如
example.com - IP 地址:原则上建议留空(之后再明确添加必要的记录更为安全)
※如因运维需要在此处输入,请遵循“是否自动创建 A 记录”等界面规范。 - 区域内容:如已有 DNS,在可能的情况下选择导入(区域文件 / AXFR 等)更为安全。如需手动迁移,请选择“手动添加条目”。
输入完成后,点击提交。
3(推荐)导入当前 DNS 设置 / 手动迁移 #
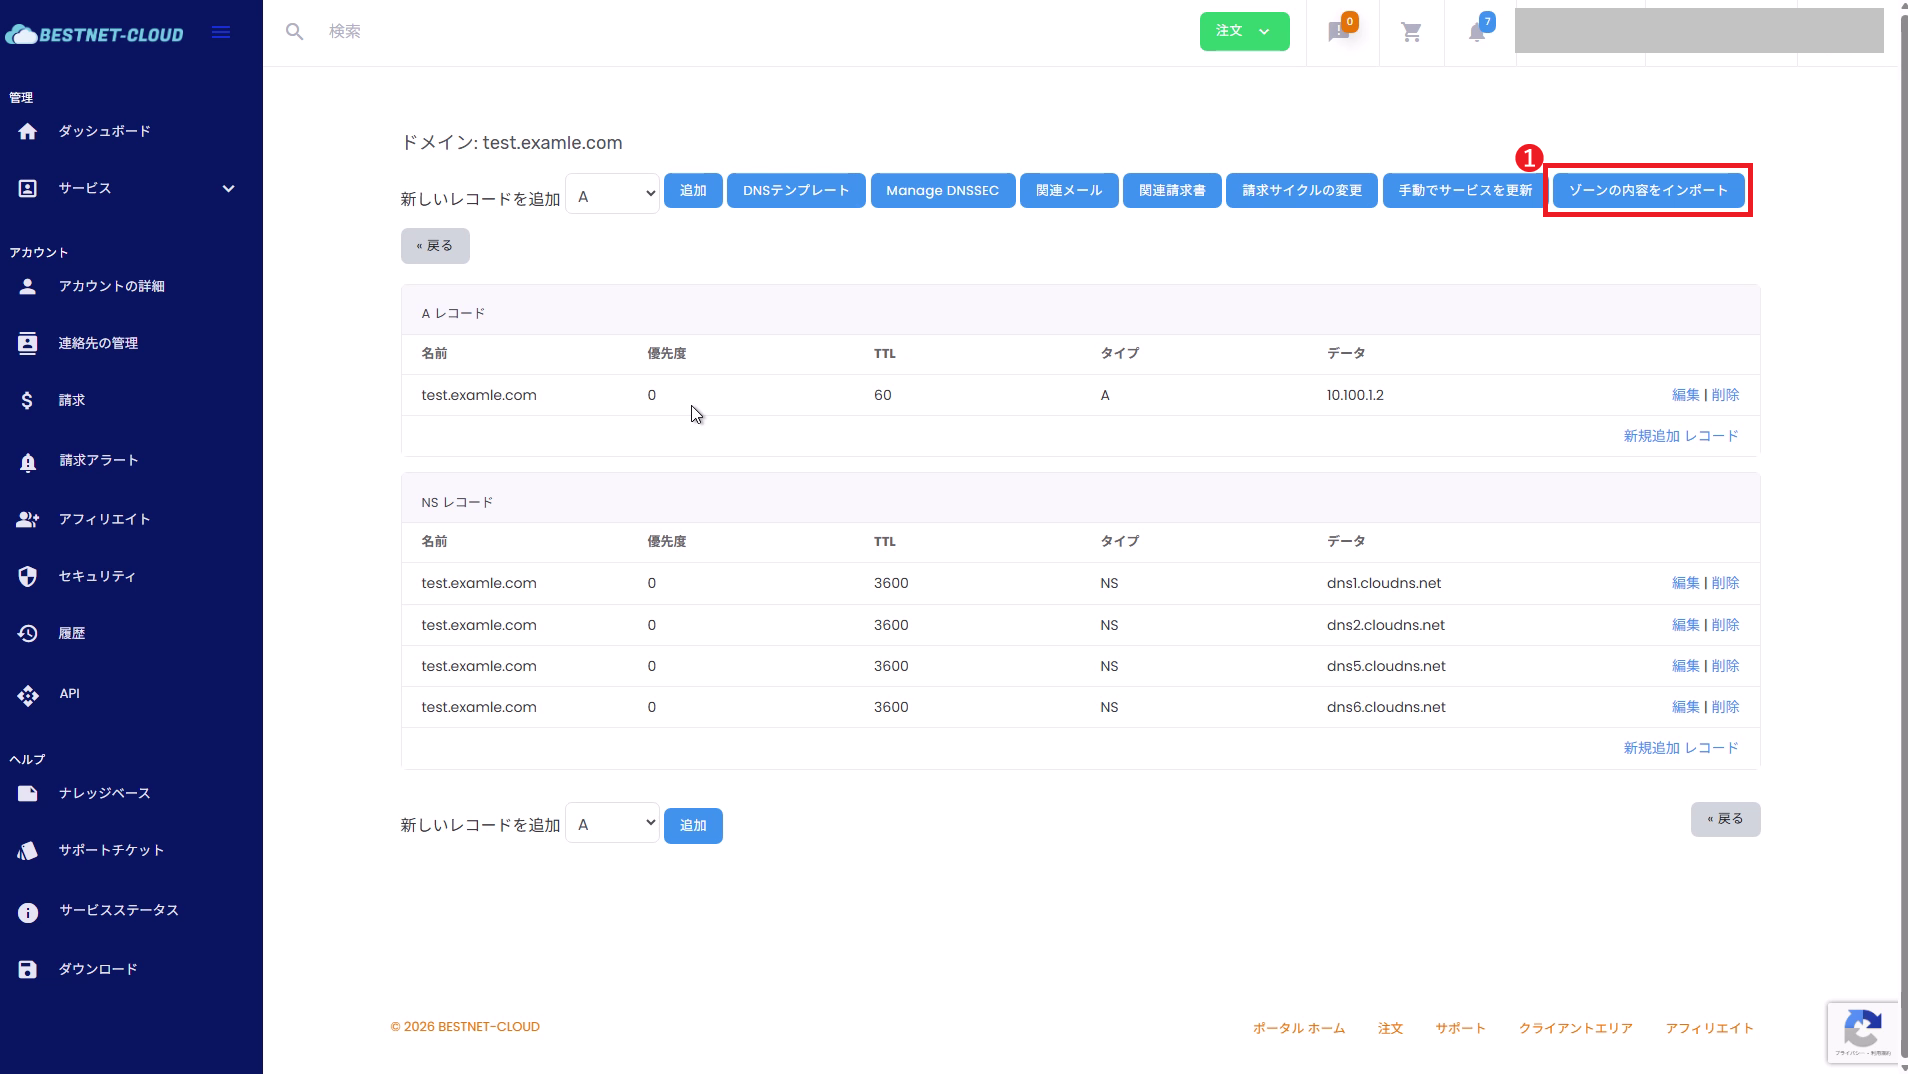
在切换 NS 之前,将当前 DNS 中存在的记录迁移到我司 DNS 服务中。
这是防止事故发生的最关键环节。
- 如有可能,请使用“导入区域内容”(区域文件 / AXFR 等)。
- 如果无法导入,请参照当前 DNS 的记录列表手动创建。
- MX、SPF(TXT)、DKIM(TXT)、DMARC(TXT)
- 认证 TXT(Google / Microsoft / 各种 SaaS)
- 用于 SSL 自动续期等的
_acme-challenge(TXT) - CAA、SRV、子域名委派(NS)
4添加、调整 DNS 记录(例:A 记录) #
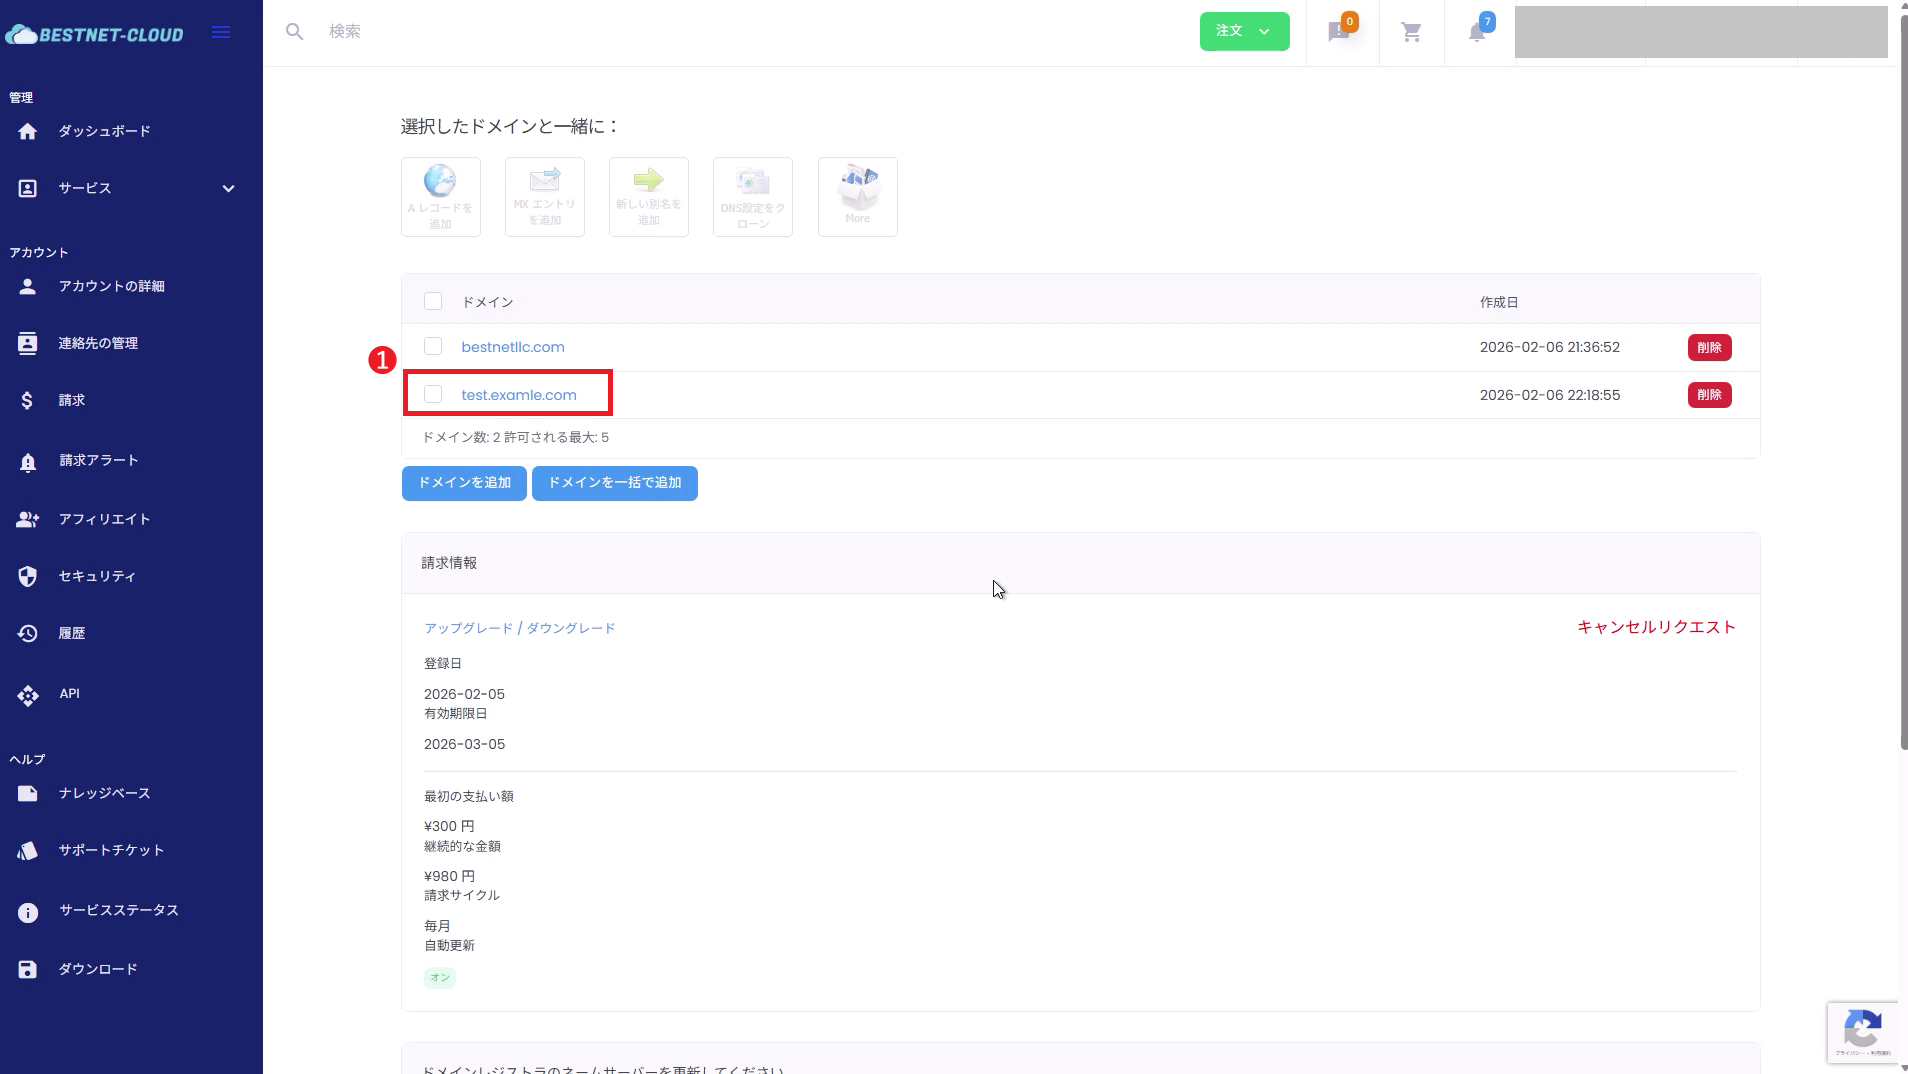
4-1. 打开目标域名(区域)
从域名列表中点击要编辑的域名,打开区域详细信息。
4-2. 选择记录类型并点击“添加”
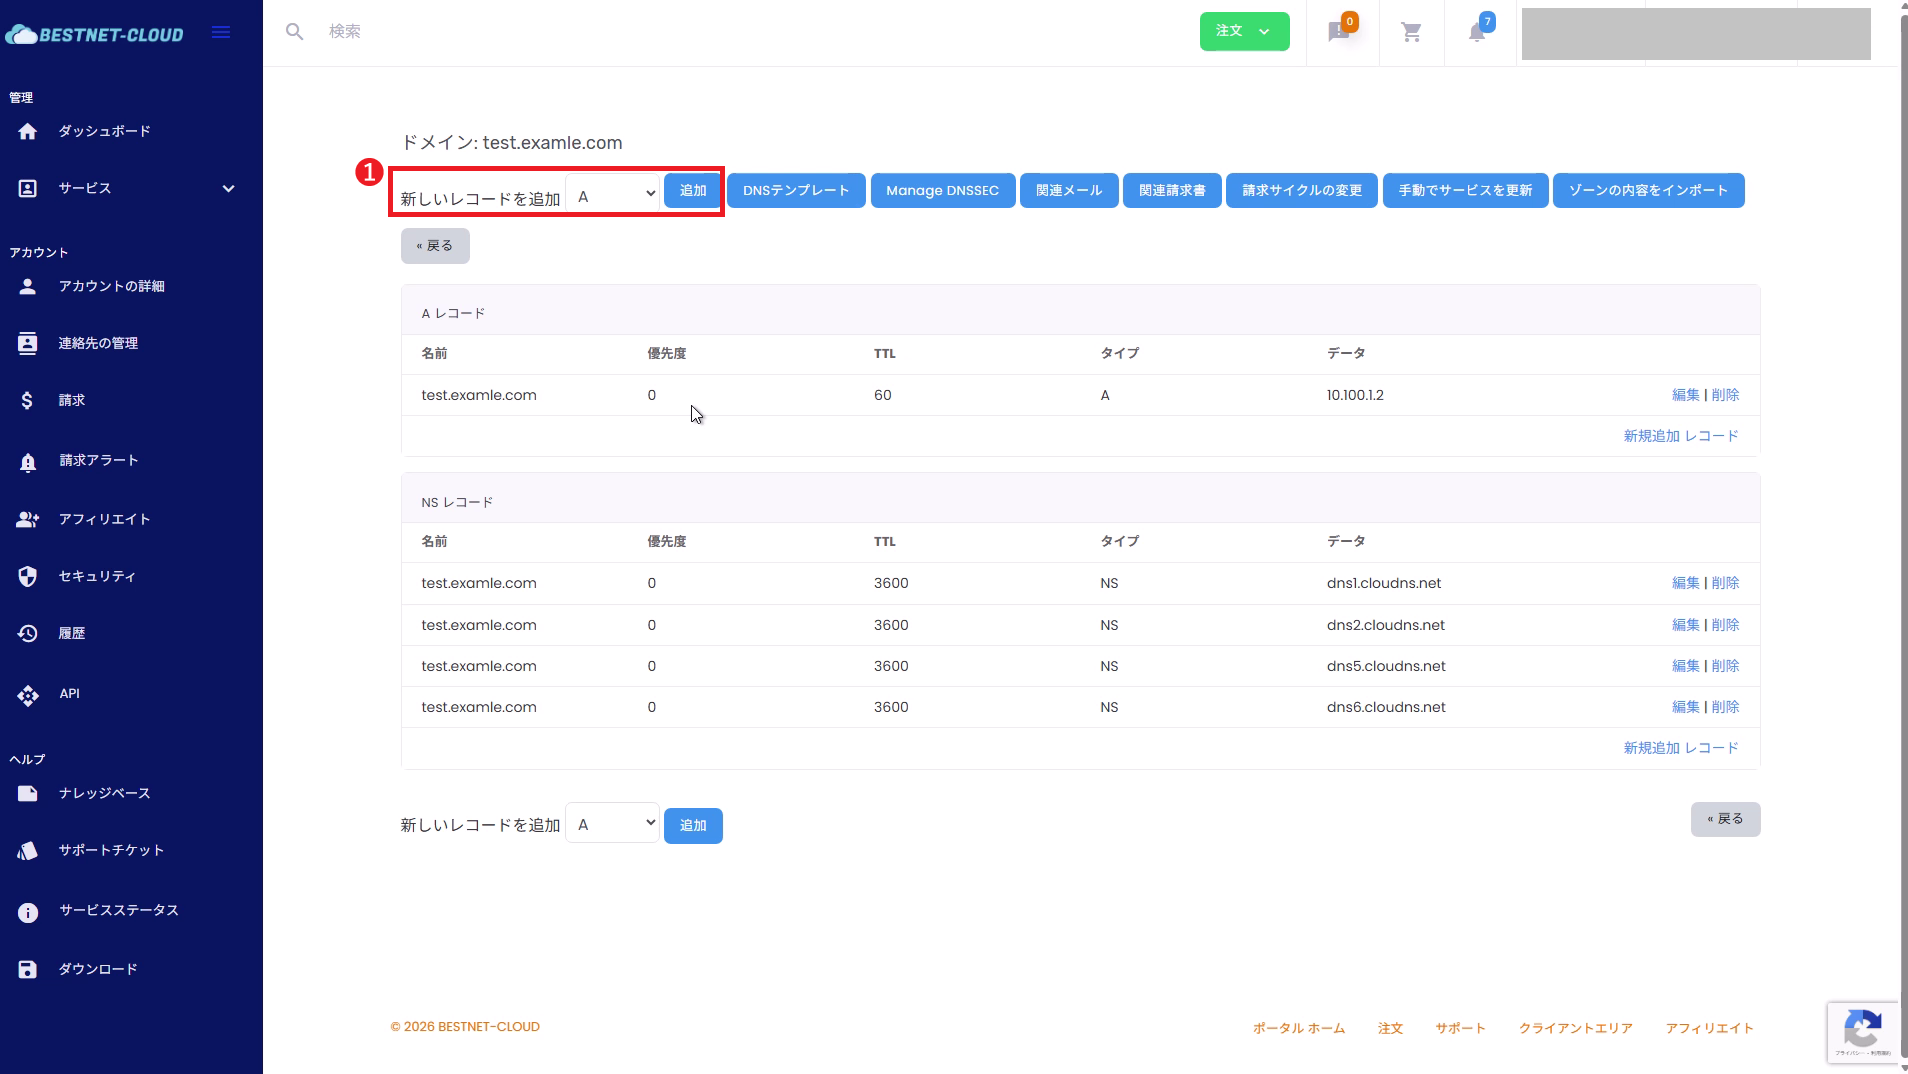
在区域详细信息上方的“添加新记录”中,选择要添加的记录类型 (A / CNAME / MX / TXT 等),然后点击添加。
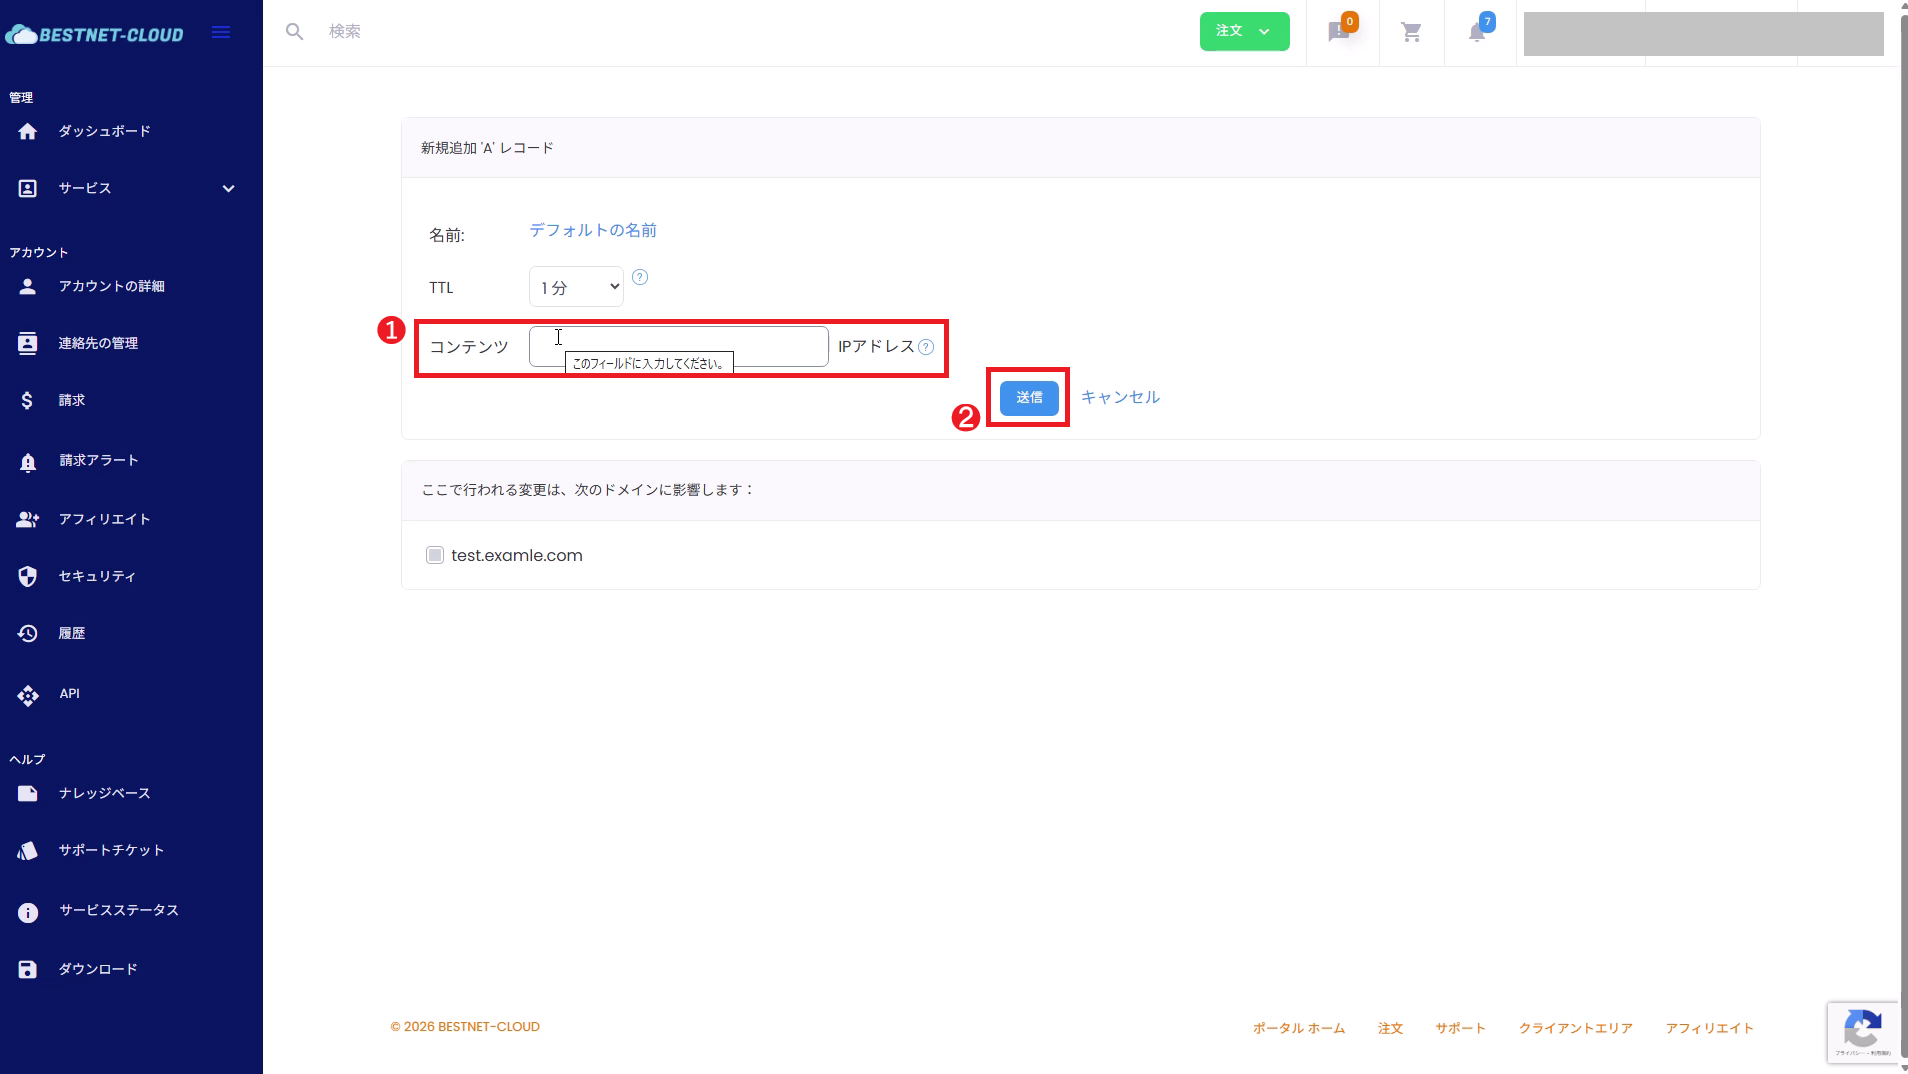
4-3. 输入值并提交
以 A 记录为例,主要设置以下内容。
- 名称:相当于根域(@)时,通常保持“默认名称”不变。如果是子域名,请指定
www等(请按照界面规范输入)。 - TTL:通常使用默认值即可。可根据运维需要进行调整,例如仅在切换作业期间临时缩短。
- 内容(IP 地址):输入要分配的 IP。
输入完成后,点击提交。
5在外部注册商处切换名称服务器(重要) #
要使用我司 DNS 服务管理外部域名,需要在域名注册商(管理公司)处, 将名称服务器(NS)“替换”为我司 DNS 服务器的指定值。
- 在客户门户的区域详细信息界面中,确认 NS(名称服务器列表)。
- 在外部注册商的管理界面中,将域名的名称服务器全部替换为上述 NS 值。
※多数注册商的操作是“替换”而非“添加”。
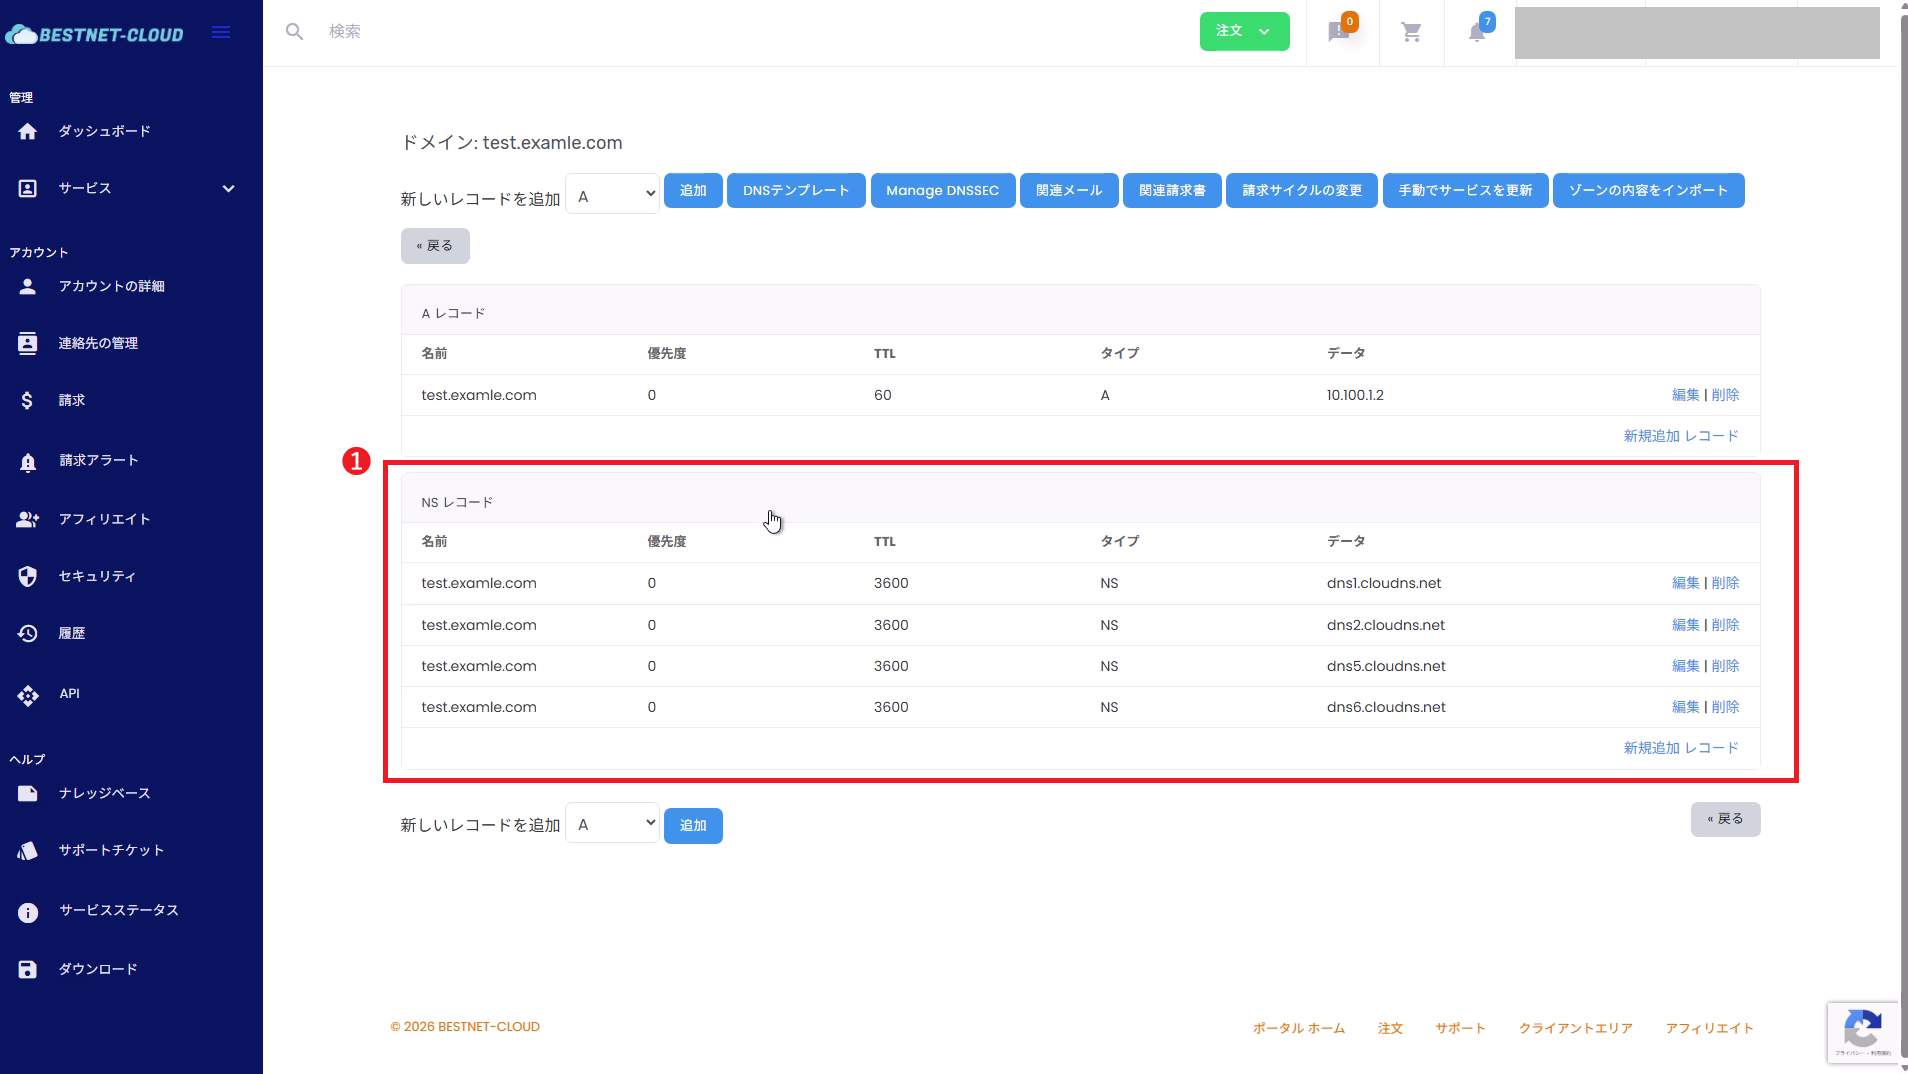
如果未切换名称服务器,即使在我司 DNS 服务中添加了记录,外部也无法查询到。
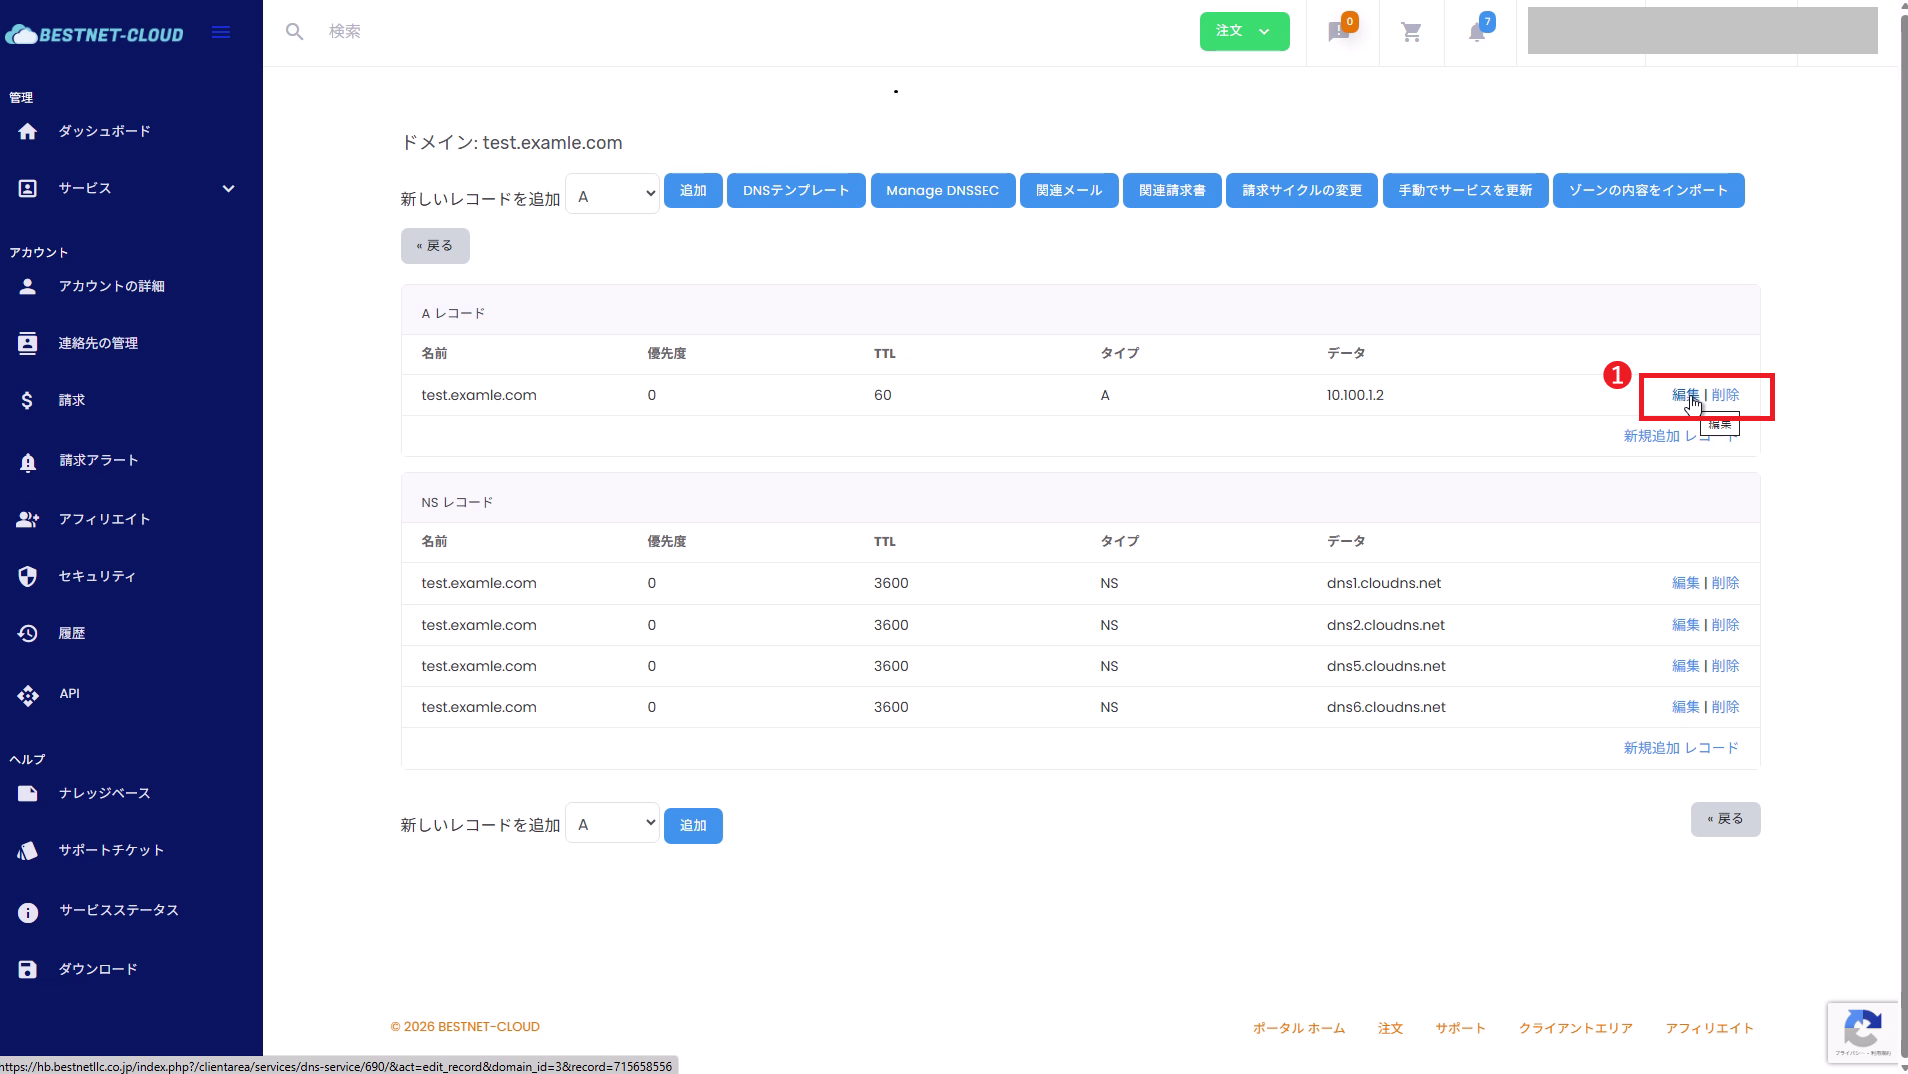
6编辑、删除 DNS 记录 #
在区域详细信息的记录列表中,点击目标行的编辑 / 删除。
DNSSEC 注意事项(仅适用于相关情况) #
- 如果目标域名启用了 DNSSEC,在 NS 切换时若DS 记录不一致,可能会导致名称解析失败。
- 如果注册商处设置了 DS 记录,需要按照切换步骤删除 / 更新 DS。
- 应对方式会根据运维方针(继续使用 DNSSEC / 暂时停用)而有所不同。如果难以判断,请在作业前通过我司客户门户提交支持工单进行咨询。
确认(运行检查) #
- 添加的记录将显示在客户门户的区域详细信息列表中
- 切换名称服务器后,可以从外部进行名称解析(权威 NS 为我司的 NS)
外部验证示例(推荐)
dig NS example.comdig A example.comdig A www.example.comdig MX example.comdig +trace example.com补充说明:名称服务器更改和 DNS 传播可能需要时间。 TTL、注册商的生效时间和缓存状态也会影响该过程。
故障排除 #
- 检查注册商端的 NS 是否与客户门户区域详细信息中显示的 NS 值匹配。
- 检查是否启用了 DNSSEC 且 DS 记录仍然存在(请参阅 DNSSEC 注意事项)。
- 可能存在多个同名记录(例如:多个 A 记录、多个 TXT 记录)。
- 检查 CNAME 是否与其他记录冲突(原则上,CNAME 和 A / MX / TXT 等不能使用相同名称共存)。
- 使用
dig等从外部验证以确认返回的值。
- TTL 可能较长 / 缓存可能仍然存在。等待后再次验证。
- 我们建议在切换过程中缩短 TTL,完成后恢复到适当的 TTL。
- 检查迁移过程中是否遗漏了 MX / SPF / DKIM / DMARC(TXT)。
- 特别是 DKIM 通常具有类似
selector._domainkey的子域名 TXT 记录,很容易被遗忘。
需要帮助(提交支持工单) #
如果您有疑问,或在切换后遇到未解决的问题, 请从我司客户门户提交支持工单。
提交时,以下信息将帮助我们更快确认:
- 目标域名
- 注册商名称(例如:お名前.com 等)
- 客户门户区域屏幕截图(NS 列表、相关记录列表)
- 外部验证结果(例如:
dig NS example.com/dig +trace example.com结果) - 出现的症状(网站不可见 / 邮件未送达等)及发生时间