लोकल LLM हो या बाहरी उच्च-प्रदर्शन LLM, AI इन्फ्रास्ट्रक्चर का स्वचालित विश्लेषण करता है और हमलों से स्वचालित रक्षा प्रोडक्शन में निष्पादित करता है। बैंडविड्थ गुणवत्ता के लिए अवलोकन से डायनामिक नियंत्रण की ओर चरणबद्ध तैनाती जारी है।
सुरक्षा और गुणवत्ता के 2-अक्ष मॉड्यूल के साथ, ऑपरेशन्स चुनौतियों का समाधान करता है।
क्लाउड AI की पहुंच से बाहर के क्षेत्र में
“AI Ops” — प्राइवेट नेटवर्क में भी, बाहरी LLM के उपयोग से भी
AWS DevOps Agent और Azure Security Copilot जैसे क्लाउड के एजेंट-प्रकार AI शक्तिशाली हैं, लेकिन प्राइवेट नेटवर्क परिवेश या ऑन-प्रिमाइसेस फिजिकल उपकरण, और “सुरक्षा के अलावा ऑपरेशन्स चुनौतियों” तक नहीं पहुंच सकते।
डेटा संप्रभुता की समस्या
लॉग क्लाउड वेंडर के AI प्लेटफॉर्म पर भेजे जाते हैं। वित्तीय, सरकारी, चिकित्सा के प्राइवेट नेटवर्क परिवेश में उपयोग नहीं किया जा सकता।
उपयोग-आधारित शुल्क की अपारदर्शिता
AWS DevOps Agent $0.0083/सेकंड का उपयोग-आधारित शुल्क है। जितनी अधिक जांच होती है, उतनी लागत बढ़ती है, और बजट का अनुमान नहीं लगाया जा सकता।
ऑपरेशन्स चुनौतियां केवल सुरक्षा नहीं हैं
केवल हमले का पता लगाना नहीं, बल्कि बैंडविड्थ गुणवत्ता, संसाधन अनुकूलन, लागत प्रबंधन आदि, AI को सौंपी जाने वाली ऑपरेशन्स चुनौतियां विविध हैं।
2 मॉड्यूल को
समानांतर में संचालित करने वाला प्लेटफॉर्म
BASTION एक एकल-कार्य उत्पाद नहीं है, बल्कि AI Ops Platform के रूप में कई मॉड्यूल प्रदान करता है। प्रत्येक मॉड्यूल स्वतंत्र विफलता सीमा रखता है, और एक की विफलता दूसरे में प्रसारित नहीं होती।
सुरक्षा मॉड्यूल
हमले का पता लगाने से स्वचालित रक्षा तक। बहुस्तरीय सहसंबंध इंजन व्यक्तिगत उपकरणों की पहचान को संयोजित करता है, पूरे हमले अभियान को दृश्यमान बनाता है। पता लगाने से 8 सेकंड के भीतर कई सिस्टम में एक साथ रक्षा निष्पादित करता है।
- बहुस्तरीय सहसंबंध इंजन (FW/VPN/प्रमाणीकरण/ऐप/एंडपॉइंट)
- समन्वित हमला समूह पहचान (समान सबनेट, ASN इकाई)
- कैस्केड रक्षा (सीमा उपकरण + DMZ Agent एक साथ ब्लॉक)
- DMZ, अलगाव परिवेश के लिए हल्का Agent
गुणवत्ता मॉड्यूल
बैंडविड्थ उपयोग की निरंतर निगरानी और गतिशील आवंटन नियंत्रण। वर्चुअल प्लेटफॉर्म के नेटवर्क पहचानकर्ता का सीधे उपयोग करते हुए सटीक संग्रहण, समय अवधि के अनुसार सीमा निर्धारण, भारित आवंटन तक कार्यान्वयन। प्रोडक्शन तैनाती चरणबद्ध तरीके से की जाती है।
- नियमित अंतराल पर VM ट्रैफ़िक संग्रह
- सबनेट-वार, समय-वार, ऊपर-नीचे थ्रेशोल्ड निर्धारण
- कंजेशन सक्रियण के समय गतिशील rate नियंत्रण (भारित आवंटन)
- ड्राई रन मोड में अवलोकन→चरणबद्ध तैनाती
ऑपरेशन्स स्व-मरम्मत और स्व-विकास
निगरानी और रक्षा के अतिरिक्त, प्लेटफॉर्म के अपने ऑपरेशन्स की स्व-मरम्मत करने और पहचान लॉजिक में निरंतर स्व-सुधार करते रहने की तीसरी दिशा। सभी परिवर्तन “AI प्रस्ताव करता है, मनुष्य अनुमोदन करता है” वाले सुरक्षा गेट को बनाए रखते हैं।
- ऑपरेशन्स स्व-मरम्मत (पाइपलाइन विसंगतियों की स्वचालित पहचान और बहाली के सुझाव)
- पहचान लॉजिक का स्वायत्त अपडेट (हमले के रुझानों को निरंतर सीखकर नए नियमों का प्रस्ताव, लागू करना मानव अनुमोदन से)
- बाहरी API एकीकरण द्वारा टिकट स्वचालित निर्माण (Jira / Redmine आदि)
- Management Console एकीकृत दृश्यता
- संसाधन अनुकूलन सुझाव
सरल संरचना, शक्तिशाली स्वचालन
सभी ओपन सोर्स से निर्मित। प्राइवेट नेटवर्क संरचना में यह ग्राहक नेटवर्क के भीतर पूर्ण होता है, और लॉग डेटा बाहर नहीं भेजा जाता। बाहरी LLM का उपयोग करने वाली संरचना भी आवश्यकताओं के अनुसार चुनी जा सकती है।
लोकल LLM (Qwen2.5-14B), rsyslog, शेल स्क्रिप्ट, SQLite। प्राइवेट नेटवर्क संरचना में इंटरनेट कनेक्शन की भी आवश्यकता नहीं होती।
अपने इन्फ्रास्ट्रक्चर पर, वास्तव में चल रहा है
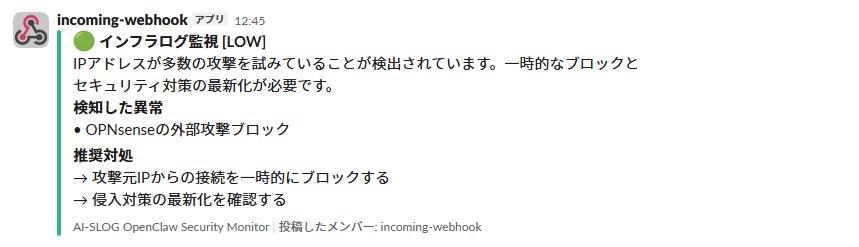
BASTION BESTNET-CLOUD के प्रोडक्शन परिवेश में 24 घंटे संचालित है। सुरक्षा मॉड्यूल 10 उपकरणों को रक्षा लक्ष्य के रूप में, और गुणवत्ता मॉड्यूल 76 VM का अवलोकन कर रहा है।
कैस्केड रक्षा का स्वचालित सक्रियण
SECURITY
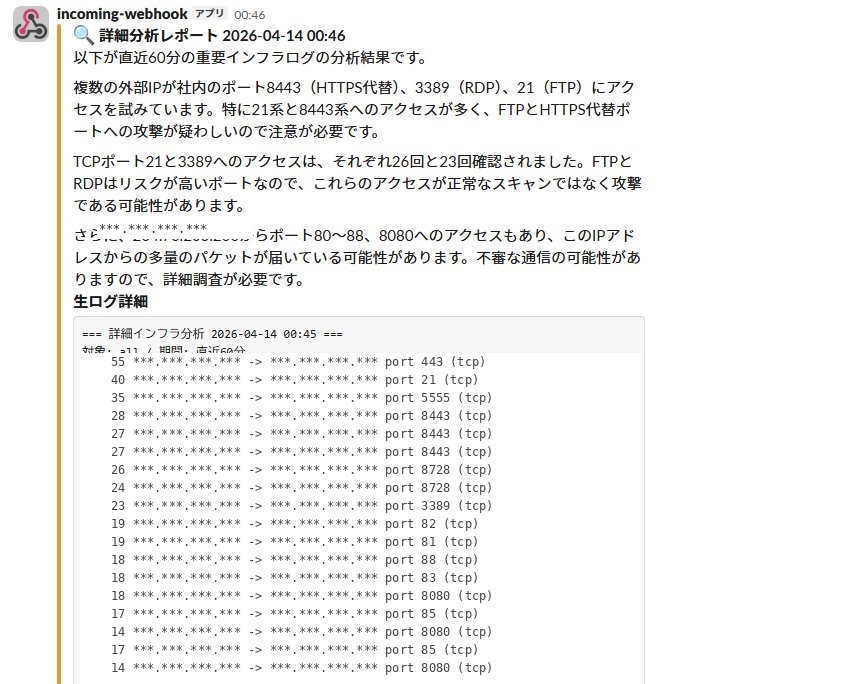
दैनिक स्वचालित रिपोर्ट
OPS
“AI पर पूरी तरह निर्भर नहीं”
ऑपरेशन सुरक्षा डिज़ाइन
उत्पादन वातावरण की इंफ्रास्ट्रक्चर में स्वचालित नियंत्रण शुरू करने के लिए, AI के निर्णय त्रुटियों और अप्रत्याशित स्थितियों से निपटना आवश्यक है। BASTION, उस एजेंट-प्रकार वर्कफ़्लो (Agentic Workflow) में जिसमें AI एजेंट अवलोकन, विश्लेषण और कार्यान्वयन संभालते हैं, मानव अनुमोदन गेट को शामिल करता है और “मानव निर्णय और AI कार्यान्वयन” को स्पष्ट रूप से अलग करने वाले चरणबद्ध डिज़ाइन को अपनाता है।
चरण A — AI द्वारा वर्तमान स्थिति की समझ
AI केवल पढ़ने के लिए वर्तमान स्थिति की जांच और रिपोर्ट करता है। निर्णय या मूल्यांकन आउटपुट नहीं करता। उत्पादन पर प्रभाव शून्य।
चरण B — ऑपरेटर द्वारा निर्णय
वर्गीकरण, थ्रेशोल्ड सेटिंग, उत्पादन मोड स्विचिंग आदि सभी निर्णय ऑपरेटर द्वारा किए जाते हैं। AI को नहीं सौंपा जाता।
चरण C — AI द्वारा कार्यान्वयन
ऑपरेटर के निर्णय के आधार पर, AI सटीक रूप से कार्यान्वित करता है। उत्पादन में लिखना “ड्राई रन → सीमित उत्पादन → पूर्ण उत्पादन” के 3 चरणों में। आपातकालीन रोक आदेश हमेशा उपलब्ध।
AI सहयोग का मूल सिद्धांत
VM वर्गीकरण, नेटवर्क कॉन्फ़िगरेशन, डेटा संरचना का विवरण, संगठन-विशिष्ट परिस्थितियाँ। ये तथ्य क्षेत्र हैं जो केवल ऑपरेटर को पता होते हैं। BASTION AI को “अनुमान नहीं लगाने देता, पुष्टि करने के लिए कहता है” डिज़ाइन है। वास्तविक ऑपरेशन से प्राप्त 10 से अधिक सबकों को “डिज़ाइन सिद्धांतों” के रूप में व्यवस्थित किया गया है और सभी नए कार्यान्वयन में प्रतिबिंबित किया गया है।
मौजूदा समाधानों से अंतर
BASTION यह नहीं देखता कि किसी एकल मीट्रिक ने थ्रेशोल्ड पार किया या नहीं, बल्कि यह पकड़ता है कि क्या कई अवलोकन-सतहें कदम मिलाकर बिगड़ने लगी हैं (समन्वित आरंभ), और यह प्रत्येक लक्ष्य की अपनी सामान्य स्थिति से सापेक्ष परिवर्तन के आधार पर होता है। थ्रेशोल्ड, निरपेक्ष मान और global SIEM जिन समन्वित पैटर्न को चूक जाते हैं, उनका यह पता लगाता है।
| क्लाउड AI मॉनिटरिंग (AWS/Azure) | पारंपरिक SIEM/SOAR | BASTION | |
|---|---|---|---|
| डेटा संप्रभुता | बाहरी ट्रांसमिशन | उत्पाद-निर्भर | प्राइवेट नेटवर्क से हाइब्रिड तक चयन योग्य |
| बिलिंग संरचना | उपयोग-आधारित शुल्क | लाइसेंस | स्कोप अनुमान |
| हमला अभियान का पता लगाना | ○ | निश्चित नियम | गणितीय निर्धारण + समन्वित हमला समूहीकरण |
| DMZ, अलगाव वातावरण समर्थन | × | सीमित | समर्पित एजेंट + सत्यापन इंजन |
| बैंडविड्थ गुणवत्ता का गतिशील नियंत्रण | × | × | ○ (गुणवत्ता मॉड्यूल, चरणबद्ध तैनाती जारी) |
| उत्पादन तैनाती की सुरक्षा | विक्रेता पर निर्भर | निश्चित संचालन | 3-चरण मोड + आपातकालीन रोक |
| डिवाइस जोड़ना | API एकीकरण आवश्यक | कस्टम समर्थन | केवल syslog कनेक्शन |
“गणितीय निर्धारण”, गैर-आसन्न रक्षा-परतों को समय में एक साथ भेदने वाले निशानों के मूल्यांकन (परतों के बीच सहसंबंध) और प्रत्येक लक्ष्य की अपनी सामान्य स्थिति से सापेक्ष मूल्यांकन को संयोजित करने वाला, 珍田 秀幸(प्रतिनिधि) के स्वतंत्र शोध पर आधारित स्वामित्व मॉडल है। पेटेंट आवेदन दायर हो चुका है (2026), इसलिए विवरण (सूत्र और पैरामीटर) गैर-सार्वजनिक है, लेकिन अवधारणा स्तर तकनीकी ब्लॉग पर चरणबद्ध प्रकाशन किया जा रहा है।
“मान” नहीं, “परिवर्तन का समन्वय” देखें
यह नहीं कि कोई एकल मीट्रिक सीमा पार कर गया या नहीं। हर रक्षा-परत अपनी सामान्य स्थिति से सापेक्ष रूप से विचलित होती है और उसी समय-खिड़की में कदम मिलाकर उठती है ── इसी समन्वित आरंभ (co-onset) को बहु-स्तरीय सहसंबंध इंजन पकड़ता है। अकेले स्पाइक नहीं उठाए जाते।
केवल तभी “समन्वित पैटर्न” के रूप में पकड़ा जाता है जब कई रक्षा-परतें उसी समय-खिड़की में कदम मिलाकर उठती हैं। हर परत का मूल्यांकन उसकी अपनी सामान्य स्थिति से सापेक्ष परिवर्तन से होता है, और अकेले स्पाइक (असंबद्ध उतार-चढ़ाव) नहीं उठाए जाते। वैश्विक सीमा या निरपेक्ष मानों से जो नहीं दिखता, उस स्तर-पार समन्वय को पकड़ना ही बहु-स्तरीय सहसंबंध इंजन है।
सुरक्षा + गुणवत्ता, 2-अक्ष कार्यक्षमता विस्तार
🛡 सुरक्षा मॉड्यूल
- बहु-स्तरीय सहसंबंध अभियान पहचान — 5 स्तरों के लॉग का क्रॉस-विश्लेषण। व्यक्तिगत उपकरणों में दिखाई न देने वाले हमले के परिदृश्यों को दृश्यमान करता है
- समन्वित हमला समूह पहचान — एक ही सबनेट/ASN इकाई द्वारा संगठित हमलों को एक साथ पहचानना
- कैस्केड रक्षा — 1 पहचान से कई उपकरणों में एक साथ प्रसारण। सीमा उपकरण + DMZ Agent एक साथ ब्लॉक
- OS एकीकृत ब्लॉक विधि — firewalld/ufw/iptables में एकीकृत। ग्राहक वातावरण के मिडलवेयर पर निर्भर नहीं
- DMZ समर्पित Agent — WebSocket संचार। Agent पक्ष न्यूनतम अनुमति और सत्यापन इंजन द्वारा दोहरी रक्षा
- उपकरण स्वचालित वर्गीकरण — केवल syslog निर्देशित करने पर निगरानी शुरू। पंजीकरण कार्य शून्य
- व्हाइटलिस्ट सुरक्षा — अपनी कंपनी के IP और व्यापारिक साझेदार IP की गलत ब्लॉकिंग को भौतिक रूप से रोकता है
- 24 घंटे स्वचालित रिलीज़ — अस्थायी गलत पहचान में भी ब्लॉक स्थायी नहीं होता है
📊 गुणवत्ता मॉड्यूल
- वर्चुअल प्लेटफॉर्म आइडेंटिफायर आधारित सटीक एकत्रीकरण — VM पहचान को वर्चुअल प्लेटफॉर्म के नेटवर्क आइडेंटिफायर से सीधे प्राप्त करके गलत निर्णय को समाप्त करता है
- सबनेट अनुसार, समय अनुसार, अपलोड/डाउनलोड अनुसार निर्णय — लाइन विशेषताओं के अनुसार व्यक्तिगत थ्रेशोल्ड डिज़ाइन
- डायनामिक rate नियंत्रण — कंजेशन सक्रियण पर भारित वितरण द्वारा VM व्यक्तिगत नियंत्रण
- भार नियंत्रण — ऑपरेटर के विवेक से VM इकाई की प्राथमिकता समायोजित की जा सकती है
- ड्राई रन डिफ़ॉल्ट — केवल निर्णय संचालन से अवलोकन, उत्पादन मोड स्विच ऑपरेटर का निर्णय
- चरणबद्ध उत्पादन तैनाती — 1 सबनेट सीमित → सभी सबनेट की सावधानीपूर्वक तैनाती
- आपातकालीन स्टॉप कमांड — सभी नियंत्रणों की तत्काल रिलीज़ को शुरुआत से ही लागू
- स्वचालित रिलीज़ — कंजेशन समाधान 15 मिनट तक जारी रहने पर स्वचालित रूप से नियंत्रण रिलीज़
हार्नेस निर्माण द्वारा
हाइब्रिड LLM एकीकरण
लोकल LLM (Qwen2.5-14B) को आधार बनाते हुए, Claude और GPT जैसे बाहरी उच्च-प्रदर्शन LLM API के साथ भी एकीकरण किया जाता है। उपयोग के अनुसार उपयुक्त LLM का चयन करने वाले हार्नेस के माध्यम से, नियमित कार्यों के स्वचालन और अप्रत्याशित समस्याओं के समाधान के लिए भी एक ढांचा उपलब्ध है।
नियमित कार्यों का स्वचालन
नियमित रिपोर्ट, इन्वेंटरी, संचालन रिकॉर्ड की व्यवस्था आदि, बाहरी LLM द्वारा नियमित प्रसंस्करण का स्वचालन। निर्णय कार्य मनुष्य को सौंपते हुए, लिखित और संरचित कार्य सौंपने का उपयोग।
समस्या उत्पन्न होने पर उच्च-स्तरीय तर्क
सामान्य संचालन में नहीं आने वाली जटिल समस्याओं या अप्रत्याशित विफलता परिदृश्यों में, लोकल LLM के लिए कठिन स्थितियों में बाहरी LLM की तर्क शक्ति उधार लेने का उपयोग।
हार्नेस द्वारा स्विच नियंत्रण
किस LLM को किस परिस्थिति में उपयोग करना है इसे नियंत्रित करने वाला हार्नेस। लागत, डेटा संप्रभुता, तर्क प्रदर्शन का संतुलन ग्राहक वातावरण के अनुसार डिज़ाइन किया जा सकता है।
तकनीक का विवरण सार्वजनिक किया गया है
“क्या चलाया जा सकता है” को सबसे बड़ा अंतर मानते हुए, अवधारणा स्तर के डिज़ाइन निर्णय और संचालन ज्ञान सक्रिय रूप से सार्वजनिक किए जाते हैं। विशिष्ट ग्राहक IP या संगठनात्मक जानकारी, पेटेंट से संबंधित सूत्र गैर-सार्वजनिक हैं।
डिज़ाइन जितना सुंदर, उतना ही उसे असली डेटा से परखें ― सत्यापन अनुशासन
प्रोडक्शन में स्वचालित नियंत्रण लाने से पहले, अपनी परिकल्पना को असली डेटा से ग़लत साबित करें ― BASTION का सत्यापन अनुशासन।
लेख पढ़ें →लोकल LLM से इंफ्रा लॉग का स्वचालित विश्लेषण
Qwen2.5-14B + GPUStack से लॉग विश्लेषण की सटीकता और निर्णायकता दोनों को संतुलित करने का कार्यान्वयन रिकॉर्ड।
लेख पढ़ें →बहु-स्तरीय सहसंबंध अभियान पहचान का तंत्र
एकल उपकरण के लॉग में दिखाई न देने वाले हमले के परिदृश्यों को, स्तर-दर-स्तर ट्रेसिंग से दृश्यमान बनाने का डिज़ाइन।
लेख पढ़ें →DMZ के लिए हल्के Agent और सत्यापन इंजन
उल्लंघन की संभावना वाले DMZ वातावरण में “Agent पर भरोसा न करने” की पूर्व धारणा का डिज़ाइन।
लेख पढ़ें →LLM हैलुसिनेशन ऑडिट का कार्यान्वयन
AI द्वारा गढ़े गए काल्पनिक इंसिडेंट को वास्तविक मशीन लॉग से स्वचालित रूप से सत्यापित करने की प्रणाली।
लेख पढ़ें →पहले हमसे परामर्श करें
लक्ष्य उपकरण और आवश्यकताओं की सुनवाई के बाद, हम स्कोप के अनुसार प्रस्ताव प्रदान करते हैं।
सिक्योरिटी मॉड्यूल अकेले से या दोनों मॉड्यूल के साथ इंस्टॉलेशन संभव है।
संशोधन इतिहास
| तारीख | संस्करण | परिवर्तन विवरण |
|---|---|---|
| 2026-04-16 | v1.0 | प्रथम संस्करण प्रकाशित। आर्किटेक्चर आरेख, Slack वास्तविक स्क्रीन 5, प्रतिस्पर्धी तुलना तालिका, फ़ीचर सूची। |
| 2026-04-17 | v1.1 | Evidence सेक्शन में क्रॉस-एनालिसिस (OPNsense×AD) स्क्रीनशॉट जोड़ा गया। HP नेविगेशन स्थापित। |
| 2026-04-21 | v2.0 | स्वचालित उपकरण वर्गीकरण, एंडपॉइंट मॉनिटरिंग को फ़ीचर सूची में जोड़ा गया। टेक ब्लॉग 4 लिंक सेक्शन जोड़ा गया। |
| 2026-04-23 | v2.1 | रिएक्टिव डिफेंस (हमले के स्रोत IP स्वचालित ब्लॉक, फुल-ऑटो परिचालन में) जोड़ा गया। |
| 2026-04-24 | v2.2 | मल्टी-लेयर सहसंबंध कैंपेन डिटेक्शन जोड़ा गया। टेक ब्लॉग 8 में अपडेट। |
| 2026-05-10 | v2.3 | BASTION को AI Ops Platform के रूप में पुनर्परिभाषित किया गया। सिक्योरिटी मॉड्यूल + क्वालिटी मॉड्यूल की 2-अक्ष संरचना में परिवर्तन। समन्वित हमला समूह डिटेक्शन, कैस्केड डिफेंस, DMZ Agent, AI सहयोग की सुरक्षित डिज़ाइन (चरण A/B/C, ड्राई रन डिफ़ॉल्ट) को प्रतिबिंबित। प्रोडक्शन डिफेंस टारगेट 10 उपकरण, क्वालिटी मॉड्यूल अवलोकन टारगेट 76 VM के आंकड़े प्रतिबिंबित। हार्नेस निर्माण द्वारा हाइब्रिड LLM सहयोग (प्रयोगात्मक चरण) सेक्शन जोड़ा गया। |
| 2026-05-14 | v2.4 | टेक ब्लॉग लेख 3 (मल्टी-लेयर सहसंबंध कैंपेन डिटेक्शन / DMZ Agent और सत्यापन इंजन / लोकल LLM से इंफ्रा लॉग का स्वचालित विश्लेषण करने की प्रणाली) प्रकाशित, LP के भीतर संबंधित लिंक वास्तविक URL में अपडेट। NEW / Coming soon बैज जोड़े गए। |
| 2026-06-09 | v2.5 | पेटेंट आवेदन की स्थिति “आवेदन की तैयारी में” → “आवेदन दायर (2026)” में अपडेट की गई। गुणवत्ता मॉड्यूल की संचालन स्थिति को हीरो सेक्शन और तुलना तालिका में “चरणबद्ध तैनाती जारी” के रूप में स्पष्ट किया गया (सुरक्षा = प्रोडक्शन में निष्पादन / गुणवत्ता = अवलोकन से चरणबद्ध तैनाती)। |
| 2026-06-12 | v2.6 | टेक ब्लॉग पर “डिज़ाइन जितना सुंदर, उतना ही उसे असली डेटा से परखें (BASTION सत्यापन अनुशासन)” प्रकाशित। TECH BLOG सेक्शन में लेख कार्ड जोड़ा गया। |
| 2026-06-13 | v2.7 | टेक ब्लॉग सेक्शन को कार्ड में बदला गया (विशेष लेख “सत्यापन अनुशासन” को फ़ीचर के रूप में प्रदर्शित)। सत्यापन अनुशासन लेख और बहु-स्तरीय सहसंबंध इंजन विज़ुअलाइज़ेशन को 5 भाषाओं में विस्तारित किया गया। |
| 2026-10-17 | v2.8 | EXTENSIBILITY सेक्शन में बाहरी LLM एकीकरण से “प्रयोगात्मक चरण” का उल्लेख हटाया गया। |